
最新发布第1008页

CVE-2023-48788: Fortinet Forticlient Endpoint Management Server – SQL Injection
漏洞标题 CVE-2023-48788: Fortinet Forticlient Endpoint Management Server - SQL Injection 漏洞描述 A improper neutralization of special elements used in an sql command ('sql in...
 2023年2月19日 19:58
系统排查 – 关键信息基础设施安全保护 – hvv护网题
Windows系统安全配置 安全配置前置工作账号安全设置关闭自动播放远程访问控制本地安全策略服务运行安全设置使用第三方安全增强软件 密码策略: 避免系统出现弱口令密码必须符合复杂性要求密码长...

 2022年7月11日 12:25
CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年8月24日 22:35CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年8月11日 04:35CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /scp/directory.php in Enhancesoft osTicket before 1.10.2 al...
2018年1月19日 20:02CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting
漏洞标题 CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting 漏洞描述 WordPress Helloprint plugin before 1.4.7 contains a cross-site scripting vulnerability. The p...
2022年1月24日 23:44CVE-2020-6207: SAP Solution Manager 7.2 – Remote Command Execution
漏洞标题 CVE-2020-6207: SAP Solution Manager 7.2 - Remote Command Execution 漏洞描述 SAP Solution Manager (SolMan) running version 7.2 has a remote command execution vulnerability ...
2020年1月16日 13:46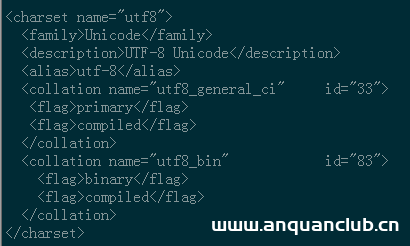
Centos7 mysql数据库安装及配置实现教程_Linux
这篇文章主要介绍了Centos7 mysql数据库安装及配置实现教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、系统环境 yum update升级...
2023年6月20日 21:30CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年8月24日 22:29CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 – Admin User Creation Weakness
漏洞标题 CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 - Admin User Creation Weakness 漏洞描述 ProfilePress WordPress plugin is susceptible to a vulnerability in the user regi...
2021年9月16日 22:15CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
2018年12月10日 09:47
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年5月21日 04:04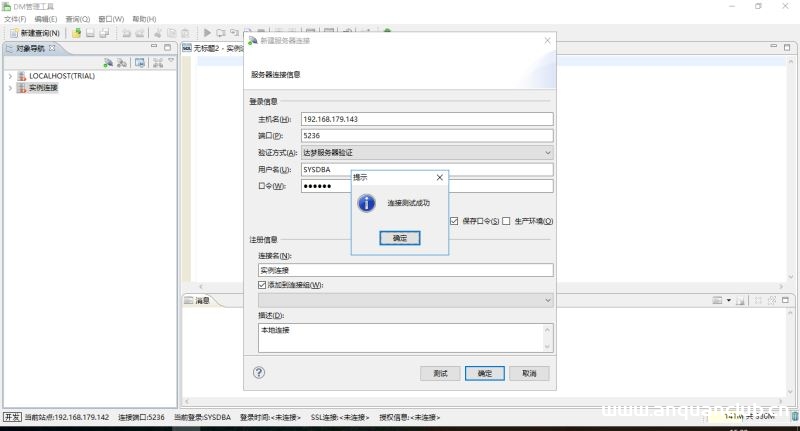
Centos7 安装达梦数据库的教程_Linux
这篇文章主要介绍了Centos7 安装达梦数据库的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1 准备工作 安装好Linux操作系统这里选择的是Linux 7: [root@slav...
2026年2月23日 15:52Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
2017年2月1日 13:26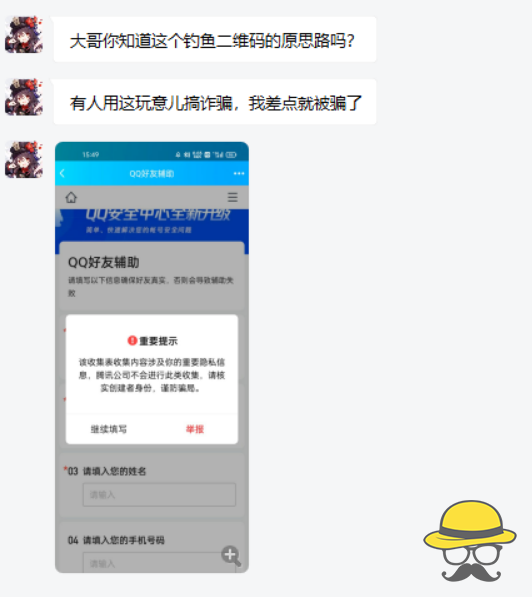
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...
2022年2月22日 19:57
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

