
最新发布第100页
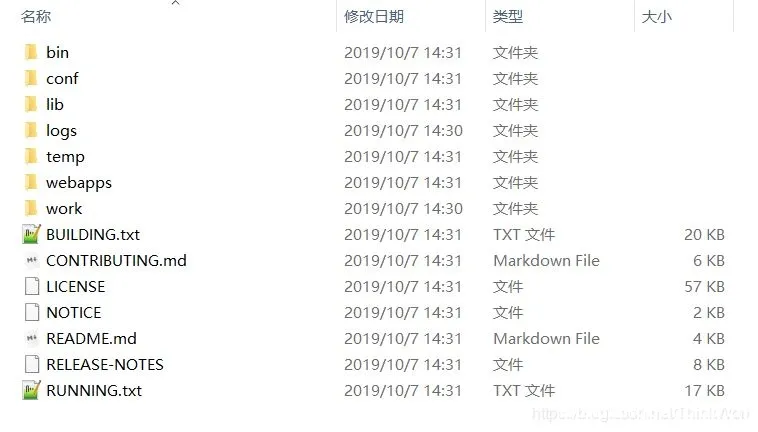
Tomcat目录结构详解_Tomcat
Tomcat 服务器是一个免费的开放源代码的 Web 应用服务器,学习tomcat目录结构十分有必要,今天小编给大家带来了详细教程,感兴趣的朋友一起看看吧 目录目录结构bin目录conf目录lib目录webapps目...
 2026年6月10日 11:45

Centos7的Firewalld防火墙基础命令详解_Linux
这篇文章主要介绍了Centos7的Firewalld防火墙基础命令详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、Lin...
2026年8月12日 11:45
详解Zabbix安装部署实践_zabbix
Zabbix是目前最为主流的开源监控方案之一,本文给大家详细介绍了Zabbix安装部署实践,感兴趣的朋友参考下吧 前言 Zabbix是目前最为主流的开源监控方案之一,部署本身并不困难,难的是深入理解。...
2026年9月11日 11:45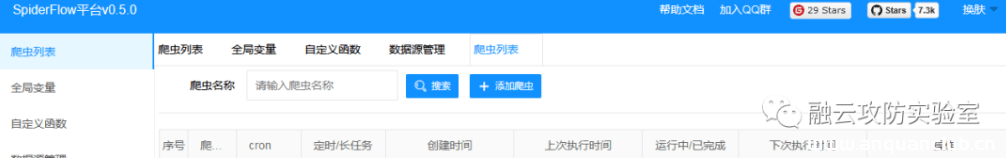
SpiderFlow save 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 SpiderFlow save 远程命令执行漏洞 spider-flow 是一个爬虫平台,以图形化方式定义爬虫流程,无需代码即可实现一个爬虫 。spider-flow...
2026年2月13日 12:53
实战案例-sql注入到无绝对路径写shell
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 背景介绍:一个sql注入点进去,无绝对路径,写入webshel 操作 抓包 注入 sqlmap 的--os-shell 获取一个交互权限 查看...

 2026年3月2日 20:39
docker容器无法stop的解决办法_docker
在本篇文章里小编给大家整理了关于docker容器无法stop的解决办法,有需要的朋友们可以参考下。 解决方法如下: 1、强制删除容器 docker rm -f jenkins 2、清理此容器的网络占用 docker network ...
2024年3月7日 20:16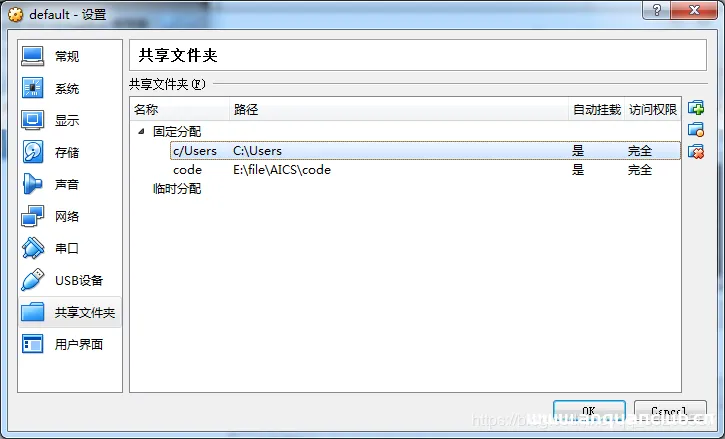
DockerToolBox文件挂载的实现代码_docker
这篇文章主要介绍了DockerToolBox文件挂载的实现代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在使用docker...
2026年3月2日 11:45
Linux 实现定时文件占用磁盘空间大小操作方法_Linux
这篇文章主要介绍了Linux 实现定时文件占用磁盘空间大小操作方法,本文内容简短非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 打开定时任务编辑,cent 默认使用vim直接打开。ubutun如...
2026年4月3日 11:45Ubuntu16.04.5LTS安装SVN的过程_Linux
这篇文章主要介绍了Ubuntu16.04.5LTS安装SVN的过程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 本文简单介绍Ubuntu系统下SVN的搭建过程 更新源 sudo apt-get upd...
2026年5月20日 11:45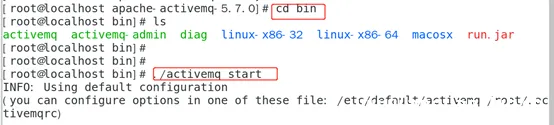
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
2022年6月15日 12:46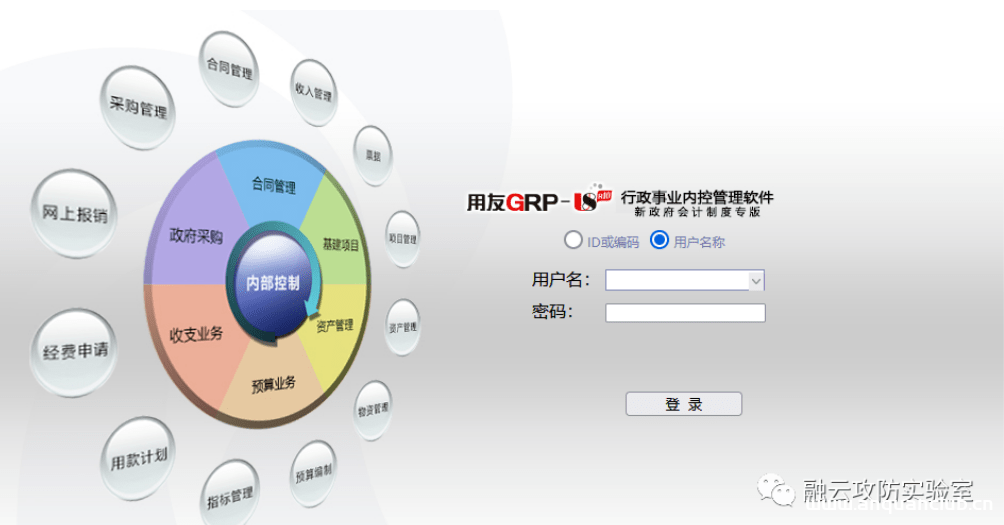
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
2026年2月13日 12:53
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
2026年2月13日 12:53
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
2026年2月13日 12:53
百卓 Smart importhtml.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 百卓 Smart importhtml.php 远程命令执行漏洞 百卓Smart S系列是强大的上网行为管理,设备内置实时更新的最全面的应用识别和URL分类库...
2026年2月13日 12:53
Centos7 安装达梦数据库的教程_Linux
这篇文章主要介绍了Centos7 安装达梦数据库的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1 准备工作 安装好Linux操作系统这里选择的是Linux 7: [root@slav...
2026年2月23日 15:52
linux下安装mongodb教程_Linux
MongoDB 是一个基于分布式文件存储的数据库。由 C++ 语言编写。旨在为 WEB 应用提供可扩展的高性能数据存储解决方案。这篇文章主要介绍了linux下安装mongodb,需要的朋友可以参考下 MongoDB是跨...
2026年3月5日 11:45
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

