
最新发布第1010页

CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
 2012年6月26日 06:25
(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
2025年11月20日 21:58CVE-2021-34643: WordPress Skaut Bazar <1.3.3 - Cross-Site Scripting
漏洞标题 CVE-2021-34643: WordPress Skaut Bazar <1.3.3 - Cross-Site Scripting 漏洞描述 WordPress Skaut Bazar plugin before 1.3.3 contains a reflected cross-site scripting vulnera...
2021年9月6日 16:56CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 – Cross-Site Scripting
漏洞标题 CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the message parameter of index...
2023年12月13日 17:50
关于python的数据带外学习
前言 今天学习大佬的测试报告,发现了一个有意思的东西:python简单的数据带外,配合ssrf对内网数据进行探测 也是从那会儿才知道,python的request原来还可以这么用 常见的 SSRF 攻击 SSRF 攻击...

 2023年4月10日 22:25
CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 – Cross-Site Scripting
漏洞标题 CVE-2018-19386: SolarWinds Database Performance Analyzer 11.1.457 - Cross-Site Scripting 漏洞描述 SolarWinds Database Performance Analyzer 11.1.457 contains a reflected cr...
2018年7月4日 08:51CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年5月31日 16:13
IDEA/PyCharm/Webstorm/Phpstorm等 Jetbrains全家桶激活码
相关阅读 之前我们分享了最新的IDEA、PyCharm激活教程 很多网友都问Jetbrains其他产品激活码有吗?我们今天分享完整的激活码,激活方式您可以参考上面的教程,几乎是完全一致的。 激活工具下载 ...
2022年12月19日 10:40CVE-2020-15568: TerraMaster TOS v4.1.24 RCE
漏洞标题 CVE-2020-15568: TerraMaster TOS v4.1.24 RCE 漏洞描述 TerraMaster TOS before 4.1.29 has Invalid Parameter Checking that leads to code injection as root. This is a dynamic c...
2020年4月9日 22:41
docker利用nextcloud搭建一个私有百度云盘_docker
这篇文章主要介绍了docker利用nextcloud搭建一个私有百度云盘,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 突然...
2024年4月27日 21:35CVE-2023-38433: Fujitsu IP Series – Hardcoded Credentials
漏洞标题 CVE-2023-38433: Fujitsu IP Series - Hardcoded Credentials 漏洞描述 Fujitsu Real-time Video Transmission Gear “IP series” use hard-coded credentials, which may allow a re...
2023年11月28日 21:16CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24237: WordPress Realteo <=1.2.3 - Cross-Site Scripting 漏洞描述 WordPress Realteo plugin 1.2.3 and prior contains an unauthenticated reflected cross-site scri...
2021年7月8日 18:40CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-16525: WordPress Checklist <1.1.9 - Cross-Site Scripting 漏洞描述 WordPress Checklist plugin before 1.1.9 contains a cross-site scripting vulnerability. The fi...
2019年9月10日 19:15CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年4月5日 10:37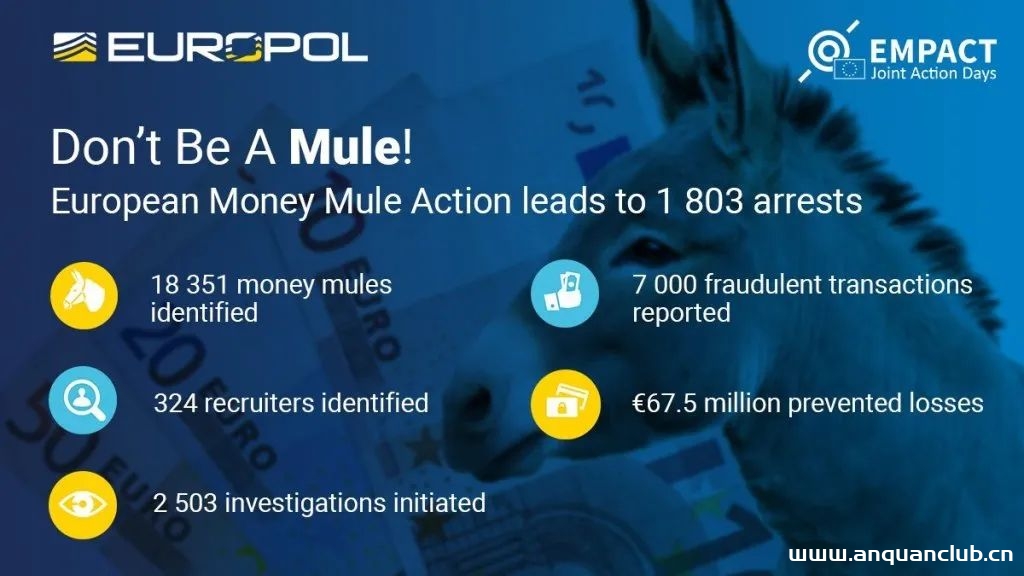
近两万钱骡,欧洲第七次联合打击洗钱行动落幕
12月1日,一项有着400家金融机构支持、名为EMMA 7(The European Money Mule Action)的欧洲多国联合行动落下帷幕。从9月15日起至11月30日,该行动取得了如下成果:识别18351名“钱骡“;识别32...
2022年3月10日 23:38CVE-2020-14408: Agentejo Cockpit 0.10.2 – Cross-Site Scripting
漏洞标题 CVE-2020-14408: Agentejo Cockpit 0.10.2 - Cross-Site Scripting 漏洞描述 Agentejo Cockpit 0.10.2 contains a reflected cross-site scripting vulnerability due to insufficient...
2020年4月28日 18:03
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

