
最新发布第1014页

Linux系统目录大小通过du命令获取实例_Linux
在本篇文章里小编给大家整理的是一篇关于Linux系统目录大小通过du命令获取实例内容,需要的朋友们可以参考学习下。 使用过 Linux 系统的小伙伴都知道应该都知道, Linux 系统下的 ls 命令通常被...
 2022年12月27日 21:01

CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
2021年7月16日 08:34CVE-2001-1473: Deprecated SSHv1 Protocol Detection
漏洞标题 CVE-2001-1473: Deprecated SSHv1 Protocol Detection 漏洞描述 SSHv1 is deprecated and has known cryptographic issues. PoC代码
2001年4月29日 22:19
手机号注册过哪些网站,教你一键查询。
换手机号对于大家来说是一个“老大难”的问题,首先是不知道自己绑定了多少个网站,一个个去想太麻烦,今天就教大家两个查询手机绑定的小技巧。 方法一:reg007网站查询 如果你有电脑,可以打开...

 2023年1月13日 20:03
CVE-2024-54385: Radio Player <= 2.0.82 - Server-Side Request Forgery
漏洞标题 CVE-2024-54385: Radio Player <= 2.0.82 - Server-Side Request Forgery 漏洞描述 The Radio Player Live Shoutcast, Icecast and Any Audio Stream Player for WordPress plugin ...
2024年7月9日 03:32CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年6月8日 01:17CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年12月14日 08:23
西湖论剑·第五届中国杭州网络安全技能大赛决赛正式启动
网络空间的竞争,归根结底是人才的竞争。3月11日,西湖论剑·第五届中国杭州网络安全技能大赛决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州...
2022年3月16日 09:17CVE-2024-5315: Dolibarr ERP CMS `list.php` – SQL Injection
漏洞标题 CVE-2024-5315: Dolibarr ERP CMS `list.php` - SQL Injection 漏洞描述 Vulnerabilities in Dolibarr ERP - CRM that affect version 9.0.1 and allow SQL injection. PoC代码
2024年7月1日 17:51CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal
漏洞标题 CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal 漏洞描述 Rubedo CMS through 3.4.0 contains a directory traversal vulnerability in the theme component, allowing...
2018年12月3日 16:22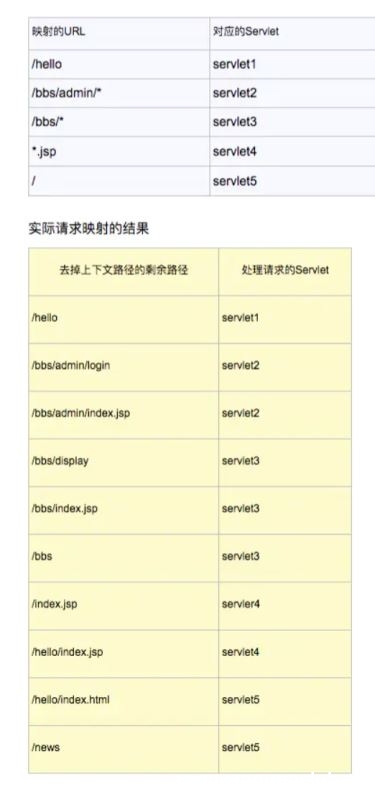
tomcat关于配置servlet的url-pattern的问题思路详解_Tomcat
这篇文章主要介绍了tomcat关于配置servlet的url-pattern的问题详解,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 tomcat在配置web....
2023年12月22日 21:08Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年12月26日 08:50
漏洞复现 JeecgBoot 企业级低代码平台 qurestSql SQL注入漏洞
免责声明 本文章只用于技术交流,若使用本文章提供的技术信息进行非法操作,后果均由使用者本人负责。 漏洞描述 JeecgBoot 企业级低代码平台 qurestSql存在SQL注入漏洞。 漏洞复现 fofa-query: ...
2023年9月15日 16:55CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年1月29日 04:17CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年5月11日 16:44
PDF Shaper v12.8 绿色版——一款免费的PDF工具集合的软件
如今对PDF处理的软件很多都是只是单一的功能。PDF Shaper给你完全不同的体验,因为PDF Shaper是一款免费的PDF工具集合的软件。有了PDF Shaper,你以后再也不用下载其他处理PDF的软件了。PDF Sha...
2023年1月13日 19:03
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

