
最新发布第1015页

CVE-2021-42627: D-Link DIR-615 – Unauthorized Access
漏洞标题 CVE-2021-42627: D-Link DIR-615 - Unauthorized Access 漏洞描述 D-Link DIR-615 devices with firmware 20.06 are susceptible to unauthorized access. An attacker can access the...
 2021年3月28日 21:07

工具理解小结(面试火线被拒后的发奋图强)
面试官直接问我子域名收集工具原理,我寻思会用就行啊,结果我想了半天也没整明白,然后去把工具扒出来挨个瞅了瞅,这边给大家介绍一下: 一、首先了解一下为什么要收集子域名 在挖洞之前肯定要...
2022年3月10日 23:34CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) – Command Injection
漏洞标题 CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) - Command Injection 漏洞描述 A command injection vulnerability in web components of ...
2024年1月12日 12:48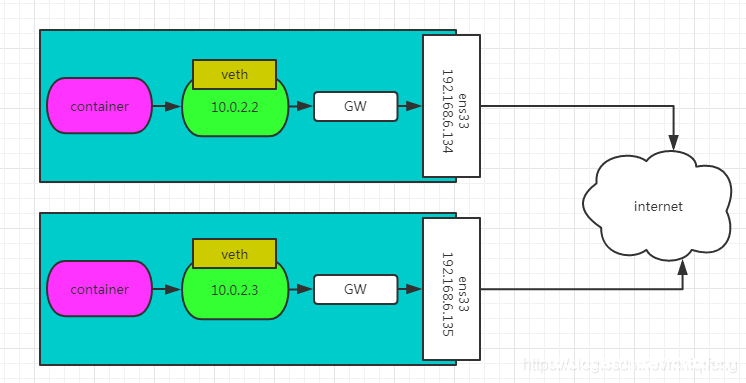
docker容器间跨宿主机通信-基于overlay的实现方法_docker
这篇文章主要介绍了docker容器间跨宿主机通信-基于overlay的实现方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 overlay网络解析 内置跨主机...
2022年9月18日 21:43CVE-2024-33605: Sharp Multifunction Printers – Directory Listing
漏洞标题 CVE-2024-33605: Sharp Multifunction Printers - Directory Listing 漏洞描述 It was observed that Sharp printers are vulnerable to an arbitrary directory listing without auth...
2024年6月25日 06:10CVE-2021-26084: Confluence Server – Remote Code Execution
漏洞标题 CVE-2021-26084: Confluence Server - Remote Code Execution 漏洞描述 Confluence Server and Data Center contain an OGNL injection vulnerability that could allow an authentica...
2021年11月2日 22:21Apache Druid 任意文件读取(CVE-2021-36749)
漏洞标题 Apache Druid 任意文件读取(CVE-2021-36749) 漏洞描述 在 Druid 摄取系统中,InputSource 用于从某个数据源读取数据。HTTP InputSource 允许经过身份验证的用户以 Druid服务器进程的权...
2021年5月14日 15:43CVE-2022-0415: Gogs <0.12.6 - Remote Command Execution
漏洞标题 CVE-2022-0415: Gogs <0.12.6 - Remote Command Execution 漏洞描述 Gogs before 0.12.6 is susceptible to remote command execution via the uploading repository file in GitHu...
2022年11月3日 12:58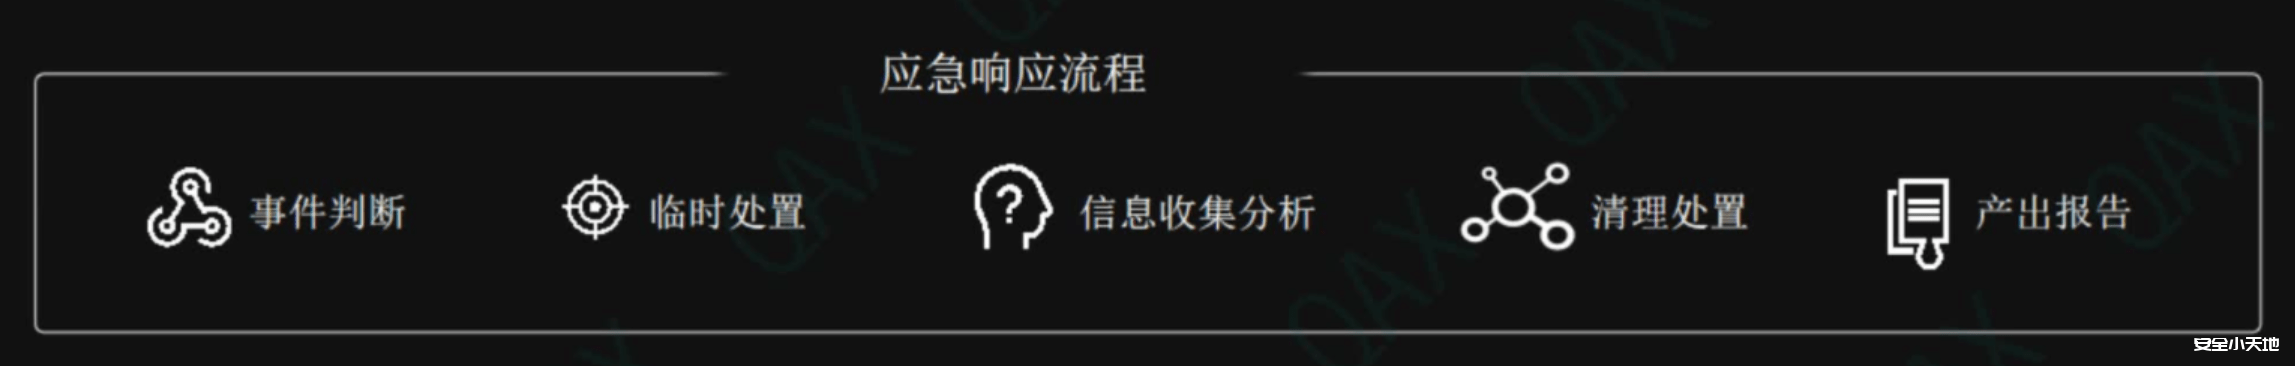
【网安面试】应急响应
应急响应是什么 随着信息化的高速发展,全球每年发生的网络安全事件不计其数,组织面临的安全威胁也逐年递增,当客户系统遭受病毒传播、网络攻击、黑客入侵,这类安全事件从而导致企业声誉受损...

 2023年5月7日 20:53
CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年8月17日 20:08CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24239: WordPress Pie Register <3.7.0.1 - Cross-Site Scripting 漏洞描述 WordPress Pie Register plugin before 3.7.0.1 is susceptible to cross-site scripting. The...
2021年9月3日 09:08CVE-2018-18323: Centos Web Panel 0.9.8.480 – Local File Inclusion
漏洞标题 CVE-2018-18323: Centos Web Panel 0.9.8.480 - Local File Inclusion 漏洞描述 Centos Web Panel version 0.9.8.480 suffers from local file inclusion vulnerabilities. Other vuln...
2018年5月10日 00:30CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
2022年3月14日 14:34CVE-2021-46073: Vehicle Service Management System 1.0 – Cross Site Scripting
漏洞标题 CVE-2021-46073: Vehicle Service Management System 1.0 - Cross Site Scripting 漏洞描述 Vehicle Service Management System 1.0 contains a cross-site scripting vulnerability v...
2021年4月22日 08:59Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
2024年2月27日 02:04
黑客攻击方法之【CC攻击】
免责声明 前言 网络攻击的方法有很多种,比如我们常见的DDOS等攻击,或者用kali执行一些脚本也可以实现DDOS攻击,再或者自行问度娘 正文 在进行攻击之前,我们要知道CC攻击它的原理 CC(Challeng...
2022年9月16日 22:20
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

