
最新发布第1016页

CVE-2023-0947: Flatpress < 1.3 - Path Traversal
漏洞标题 CVE-2023-0947: Flatpress < 1.3 - Path Traversal 漏洞描述 Path Traversal in GitHub repository flatpressblog/flatpress prior to 1.3. PoC代码
 2023年6月28日 12:25
CVE-2022-29299: SolarView Compact 6.00 – ‘time_begin’ Cross-Site Scripting
漏洞标题 CVE-2022-29299: SolarView Compact 6.00 - 'time_begin' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability ...
2022年2月15日 02:47CVE-2022-47945: Thinkphp Lang – Local File Inclusion
漏洞标题 CVE-2022-47945: Thinkphp Lang - Local File Inclusion 漏洞描述 ThinkPHP Framework before 6.0.14 allows local file inclusion via the lang parameter when the language pack fe...
2022年4月21日 13:35
【分享】你真的了解二维码吗?
今天我们来聊一聊如今与我们日常生活联系非常密切的一样东西——我们出行,就餐,购物,几乎是每天都可能会用到。没错,就是二维码。 曾几何时,谁能料到,一个小小的黑白码竟有如此广泛的用途...

 2022年5月2日 15:22
CVE-2010-1534: Joomla! Component Shoutbox Pro – Local File Inclusion
漏洞标题 CVE-2010-1534: Joomla! Component Shoutbox Pro - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Shoutbox Pro (com_shoutbox) component for Joomla! ...
2010年6月28日 22:16
Docker Dockerfile 定制镜像的方法_docker
这篇文章主要介绍了Docker Dockerfile 定制镜像的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 使用 Docker...
2024年6月13日 21:06Casdoor 1.13.0-SQL注入(CVE-2022-24124)
漏洞标题 Casdoor 1.13.0-SQL注入(CVE-2022-24124) 漏洞描述 Casdoor 是一个基于 OAuth 2.0 / OIDC 的 UI 优先集中认证 / 单点登录 (SSO) 平台。该平台存在sql注入漏洞 PoC代码 暂无
2022年5月24日 02:46CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 – Cross-Site Scripting
漏洞标题 CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 - Cross-Site Scripting 漏洞描述 NUUO NVRsolo Video Recorder 03.06.02 contains a reflected cross-site scripting vulnera...
2022年11月15日 04:11CVE-2008-1059: WordPress Sniplets 1.1.2 – Local File Inclusion
漏洞标题 CVE-2008-1059: WordPress Sniplets 1.1.2 - Local File Inclusion 漏洞描述 PHP remote file inclusion vulnerability in modules/syntax_highlight.php in the Sniplets 1.1.2 and 1...
2008年8月15日 22:25CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年5月25日 00:50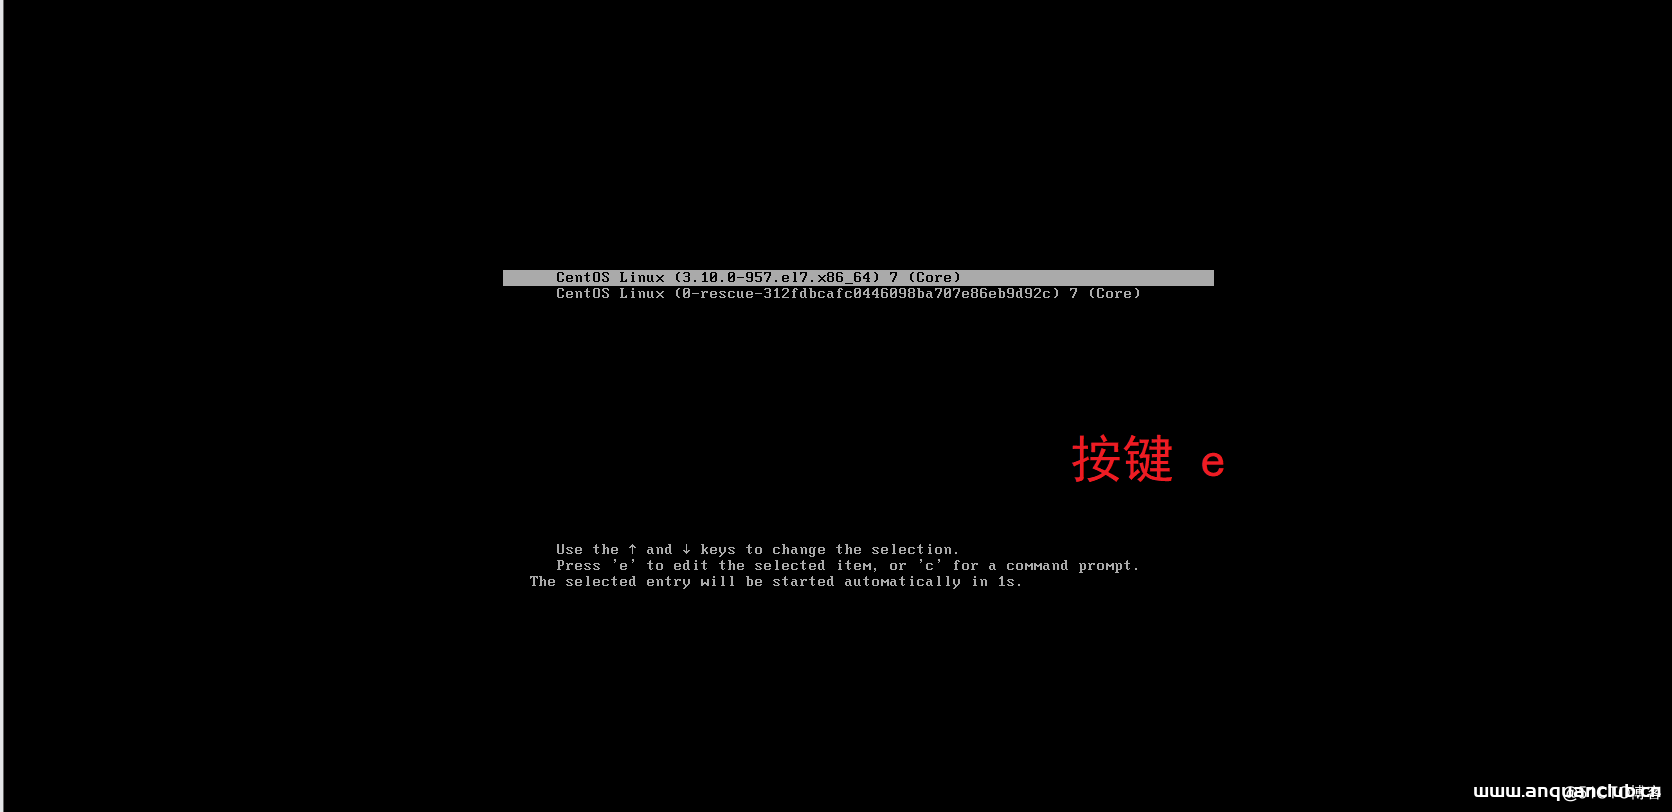
CentOS 7忘记密码解决方案过程图解_Linux
这篇文章主要介绍了CentOS 7忘记密码解决方案过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 需求 不管是window系统还是Linux系...
2023年6月25日 21:22CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 – Template Injection
漏洞标题 CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 - Template Injection 漏洞描述 Node.js Embedded JavaScript 3.1.6 is susceptible to server-side template injection via sett...
2022年5月5日 01:24CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
2020年10月16日 14:02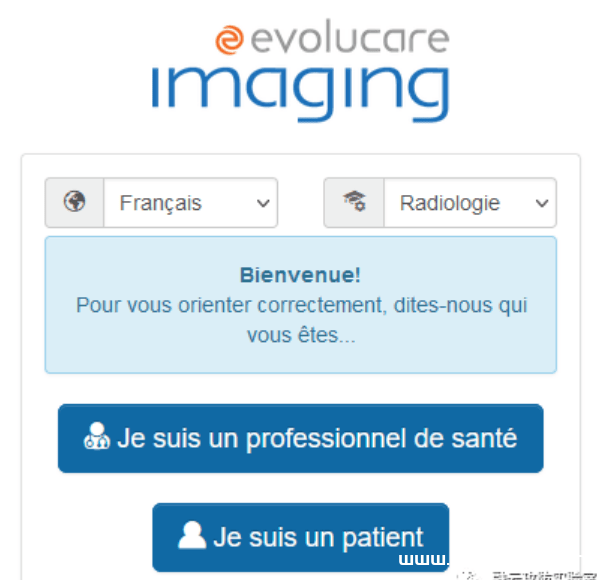
Evolucare Ecsimaging new_movie.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Evolucare Ecsimaging new_movie.php 远程命令执行漏洞 Evolucare Ecsimaging是法国Evolucare公司的一款用于查看医用放射影像的移动端...
2026年2月13日 12:53CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop
漏洞标题 CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when using ...
2005年2月16日 08:14CVE-2020-5847: UnRaid <=6.80 - Remote Code Execution
漏洞标题 CVE-2020-5847: UnRaid <=6.80 - Remote Code Execution 漏洞描述 UnRaid <=6.80 allows remote unauthenticated attackers to execute arbitrary code. PoC代码
2020年2月6日 02:27
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

