
最新发布第1017页
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
 2022年3月10日 23:37
CentOS7.4下 安装JDK1.8的图文教程_Linux
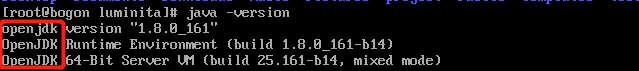
这篇文章主要介绍了CentOS7.4下 安装JDK1.8的图文教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Linux安装JDK1.8步骤 1、检查CentOS是否有自带的openJ...
2024年3月18日 20:48
微软1月累积更新发布,修复6个0day、9个高危漏洞
2022年的第二个星期二,微软1月份的累积更新如期发布。本次更新涉及Microsoft Edge(基于 Chromium)、Microsoft Exchange Server、Microsoft Office、Microsoft Teams、Windows Defender等,共...
2022年3月10日 23:39
信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32
Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638)
漏洞标题 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) 漏洞描述 Apache Struts S2-046 OGNL表达式注入漏洞(CVE-2017-5638) PoC代码 暂无
2017年2月28日 03:10Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年8月4日 10:39
如何在Linux命令行与其他用户通信_Linux
这篇文章主要介绍了如何在Linux命令行与其他用户通信,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在 Linux 命令行里向其他用户发送信...
2023年5月10日 20:58CVE-2019-18952: Xfilesharing 2.5.1 – Arbitrary File Upload
漏洞标题 CVE-2019-18952: Xfilesharing 2.5.1 - Arbitrary File Upload 漏洞描述 SibSoft Xfilesharing through 2.5.1 allows cgi-bin/up.cgi arbitrary file upload.This can be combined wit...
2019年11月20日 15:48一些tips
Add something like 127.0.0.1, localhost, 192.168.1.2, target.com or /admin, /console Client-IP: Connection: Contact: Forwarded: From: Host: Origin: Referer: True-Client-IP: X-Clien...
2022年3月10日 23:34CVE-2022-0415: Gogs <0.12.6 - Remote Command Execution
漏洞标题 CVE-2022-0415: Gogs <0.12.6 - Remote Command Execution 漏洞描述 Gogs before 0.12.6 is susceptible to remote command execution via the uploading repository file in GitHu...
2022年11月3日 12:58CVE-2019-14470: WordPress UserPro 4.9.32 – Cross-Site Scripting
漏洞标题 CVE-2019-14470: WordPress UserPro 4.9.32 - Cross-Site Scripting 漏洞描述 WordPress UserPro 4.9.32 is vulnerable to reflected cross-site scripting because the Instagram PHP...
2019年10月1日 01:33CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 – Local File Inclusion
漏洞标题 CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 - Local File Inclusion 漏洞描述 INTELBRAS TELEFONE IP TIP200 version 60.61.75.22 is vulnerable to information disc...
2020年8月21日 22:18CVE-2004-0656: Pure-FTPd ≤ 1.0.18 – DoS via Connection Limit Exhaustion
漏洞标题 CVE-2004-0656: Pure-FTPd ≤ 1.0.18 - DoS via Connection Limit Exhaustion 漏洞描述 Pure-FTPd versions ≤ 1.0.18 are vulnerable to denial of service through connection limit...
2004年7月7日 14:07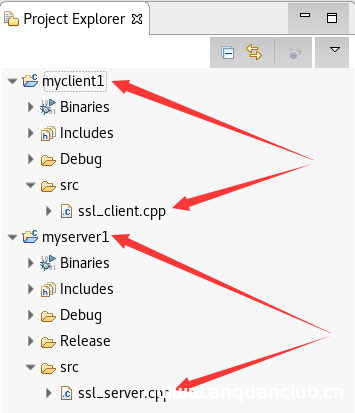
Openssl实现双向认证教程(附服务端客户端代码)_Linux
这篇文章主要介绍了Openssl实现双向认证教程(附服务端客户端代码),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、背景说明 1.1 面...
2024年1月23日 21:36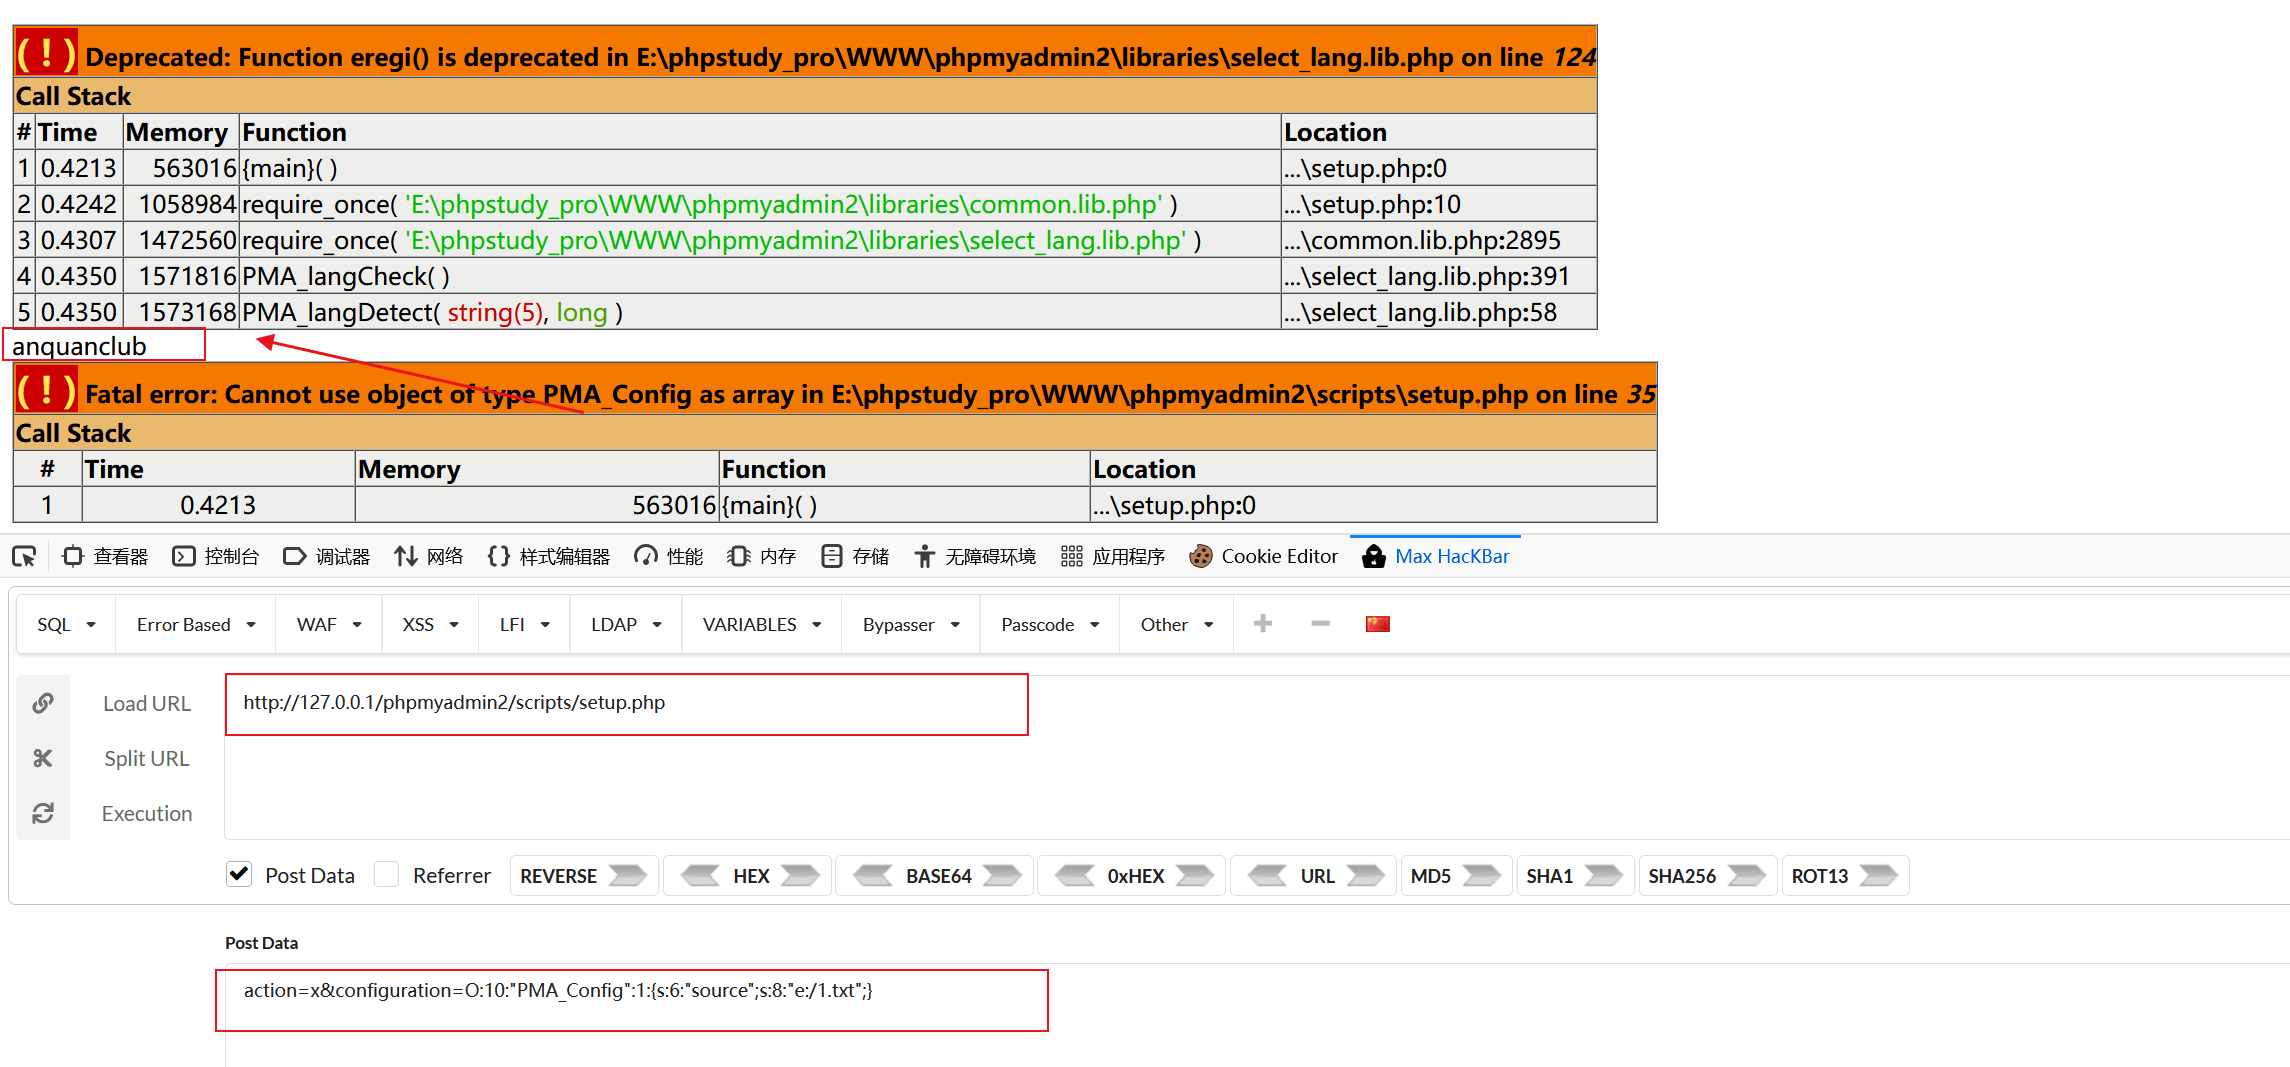
【代码审计】phpmyadmin2反序列化导致的远程命令执行
相关阅读 反序列使用到的相关魔术方法 自动审计或搜索关键字找到文件及代码段 __wakeup() //使用unserialize时触发 __sleep() //使用serialize时触发 __destruct() //对象被销毁时触发 __call()...

 2023年6月7日 15:24
CVE-2020-12478: TeamPass 2.1.27.36 – Improper Authentication
漏洞标题 CVE-2020-12478: TeamPass 2.1.27.36 - Improper Authentication 漏洞描述 TeamPass 2.1.27.36 is susceptible to improper authentication. An attacker can retrieve files from the...
2020年7月5日 11:34
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

