
最新发布第1017页

CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
 2013年12月18日 04:16
dockerfile中ENTRYPOINT与CMD的结合使用及区别_docker
这篇文章主要介绍了dockerfile中ENTRYPOINT与CMD的结合使用,大家都知道CMD 与 ENTRYPOINT都是用于指定启动容器执行的命令,那么他们俩有什么区别呢,本文给大家详细介绍,需要的朋友可以参考下...
2022年6月17日 09:59
Docker学习高级篇之ARL灯塔安装
这些操作都是我在学习docker之前的操作,现在看来确实有些幼稚了。复习一遍看看,会有不同的理解 一、安装前说明 以下操作都是在root用户执行,如果出现containerd.io版本过低或者podman-manpag...

 2022年9月16日 22:20
CVE-2020-23517: Aryanic HighMail (High CMS) – Cross-Site Scripting
漏洞标题 CVE-2020-23517: Aryanic HighMail (High CMS) - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in Aryanic HighMail (High CMS) versions 2020 and before al...
2020年2月23日 18:48CVE-2022-32195: Open edX <2022-06-06 - Cross-Site Scripting
漏洞标题 CVE-2022-32195: Open edX <2022-06-06 - Cross-Site Scripting 漏洞描述 Open edX before 2022-06-06 contains a reflected cross-site scripting vulnerability via the 'ne...
2022年10月26日 18:00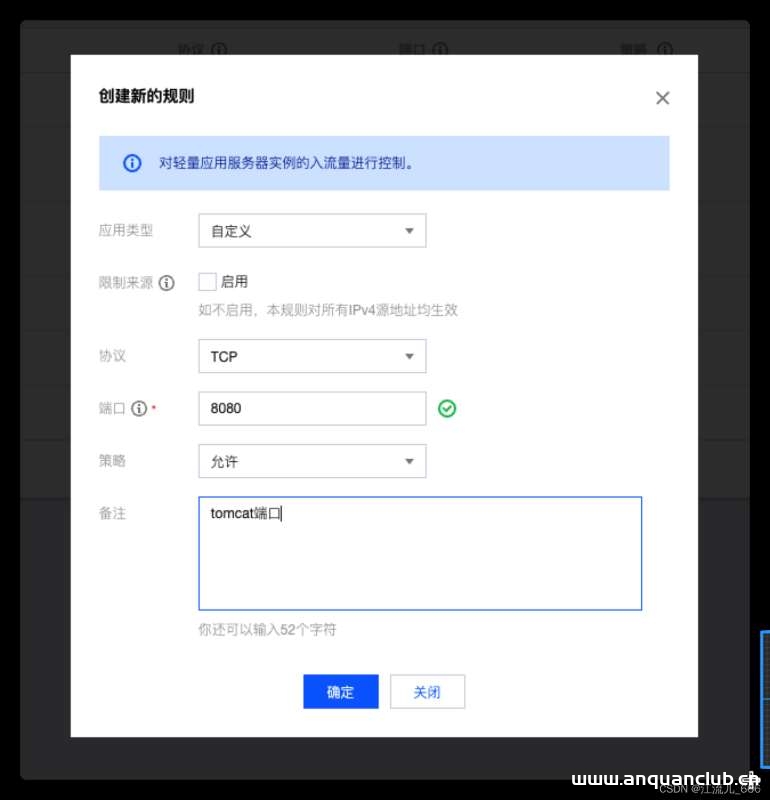
腾讯云服务器搭建Jenkins详细介绍_Linux
目录一、连接腾讯云服务器二、环境准备三、Jenkins部署四、Jenkins安装一、连接腾讯云服务器 1.Mac:(以ssh连接为例) 注意:IP地址为公网地址 ssh 用户名@IP地址 2.Windonws连接:详细说明 二...
2022年6月15日 08:45CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年8月14日 00:51CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年12月28日 04:12CVE-2024-0250: Analytics Insights for Google Analytics 4 < 6.3 - Open Redirect
漏洞标题 CVE-2024-0250: Analytics Insights for Google Analytics 4 < 6.3 - Open Redirect 漏洞描述 The plugin is vulnerable to Open Redirect due to insufficient validation on the ...
2024年3月29日 05:56Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年2月3日 20:12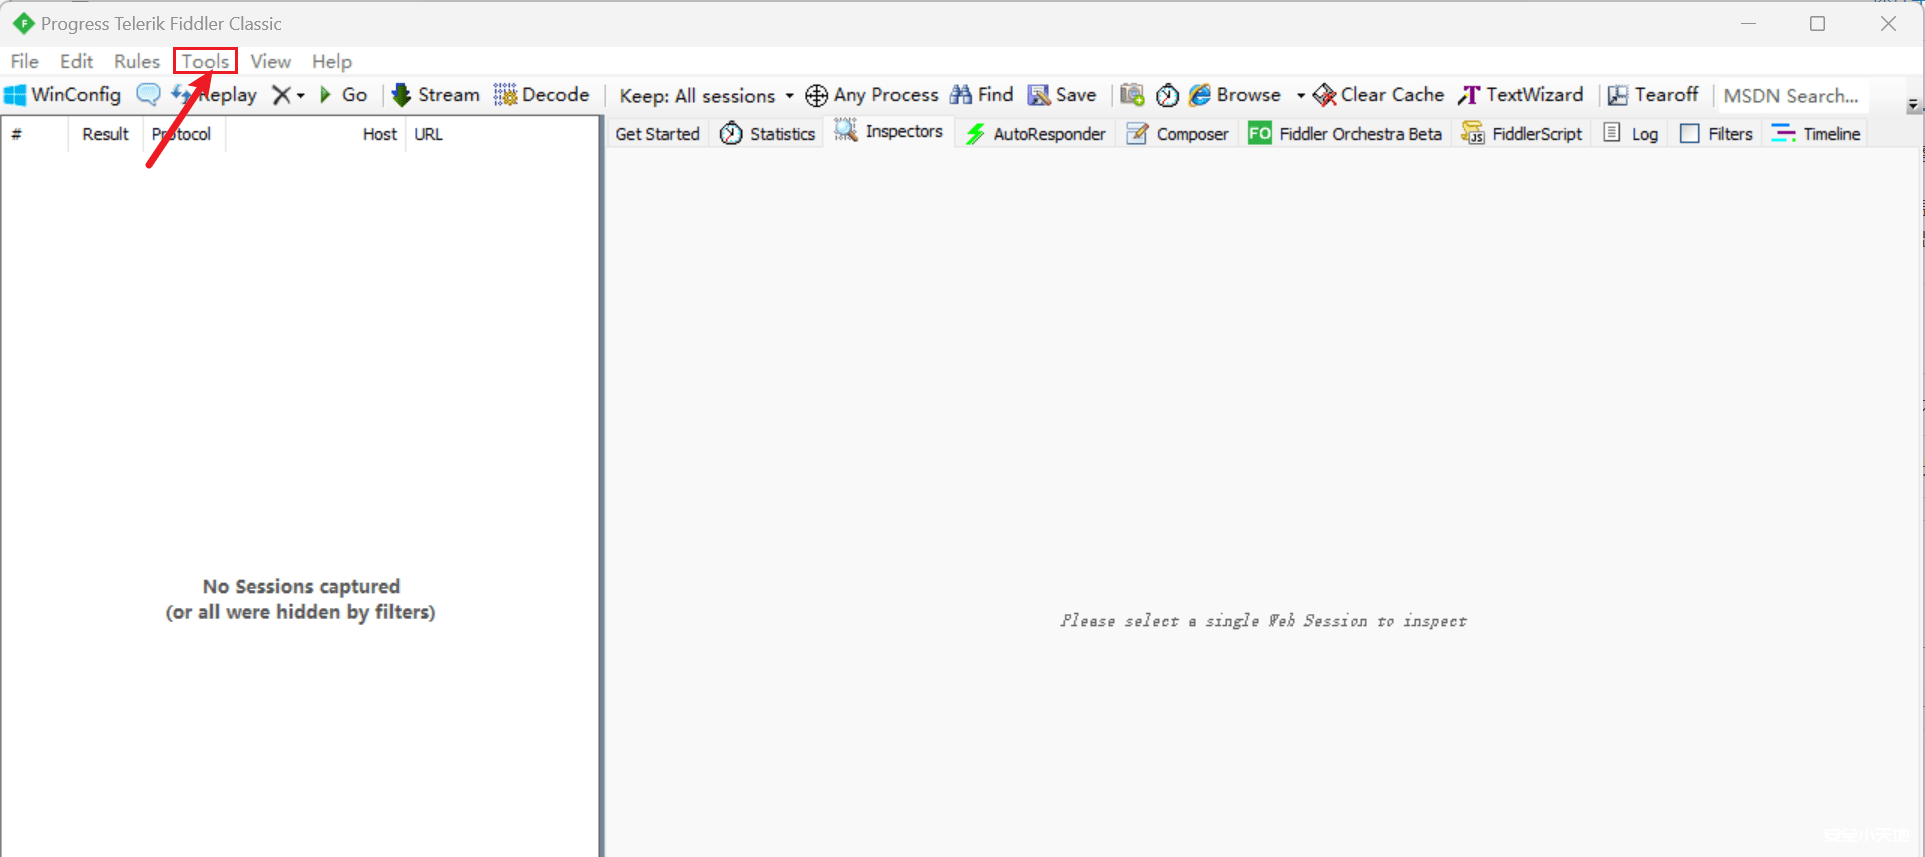
fiddler联动burp抓包小程序
前言 现在安卓手机抓包越来越难了,小程序渗透测试又是标配,无奈只能硬刚 目前流行的微信小程序抓包主要有以下几种: 微信直接设置代理 苹果手机直接抓包 安卓低版本手机抓包 模拟器低版本root...
2023年12月5日 09:28CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月9日 10:09CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection
漏洞标题 CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin through 1...
2019年2月5日 21:48
记一次钓鱼网站的渗透记录 ——水文预告!!!
看之前请注意,这是一篇水文,无任何技术!! 记一次钓鱼网站的渗透记录,首先请出我们的主角:114.5x.1xx.xxx 看一下网站打开样子吧 中规中矩的页面,如果你看到这里,认为,这种钓鱼只要一看...
2023年1月13日 19:37
给敏感信息打上马赛克就安全了吗?
我们在群聊发送图片、平台上传视频的时候,通常会对图片和视频的敏感信息进行处理,最常见的几种方式有马赛克、模糊、涂抹、黑条等,其中马赛克可以说是最为常见的一种。然而我们经常可以看到有...
2022年2月18日 18:20CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年12月25日 21:12
2026年9月14日 11:45
2026年9月13日 11:45
2026年9月12日 12:55
2026年9月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

