
最新发布第101页

CVE-2024-32870: iTop Hub Connector – Information Disclosure
漏洞标题 CVE-2024-32870: iTop Hub Connector - Information Disclosure 漏洞描述 Combodo iTop is a simple, web based IT Service Management tool. Server, OS, DBMS, PHP, and iTop info (...
 2024年1月11日 20:49
CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月5日 14:34CVE-2019-7276: Optergy Proton/Enterprise – Unauthenticated RCE via Backdoor Console
漏洞标题 CVE-2019-7276: Optergy Proton/Enterprise - Unauthenticated RCE via Backdoor Console 漏洞描述 Optergy Proton/Enterprise devices allow Remote Root Code Execution via a Backd...
2019年4月10日 04:13Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084)
漏洞标题 Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084) 漏洞描述 Atlassian 官方发布了Confluence Server Webwork OGNL注入漏洞(CVE-2021-26084)的安全公告,远程攻击者在经过身份...
2021年9月10日 17:35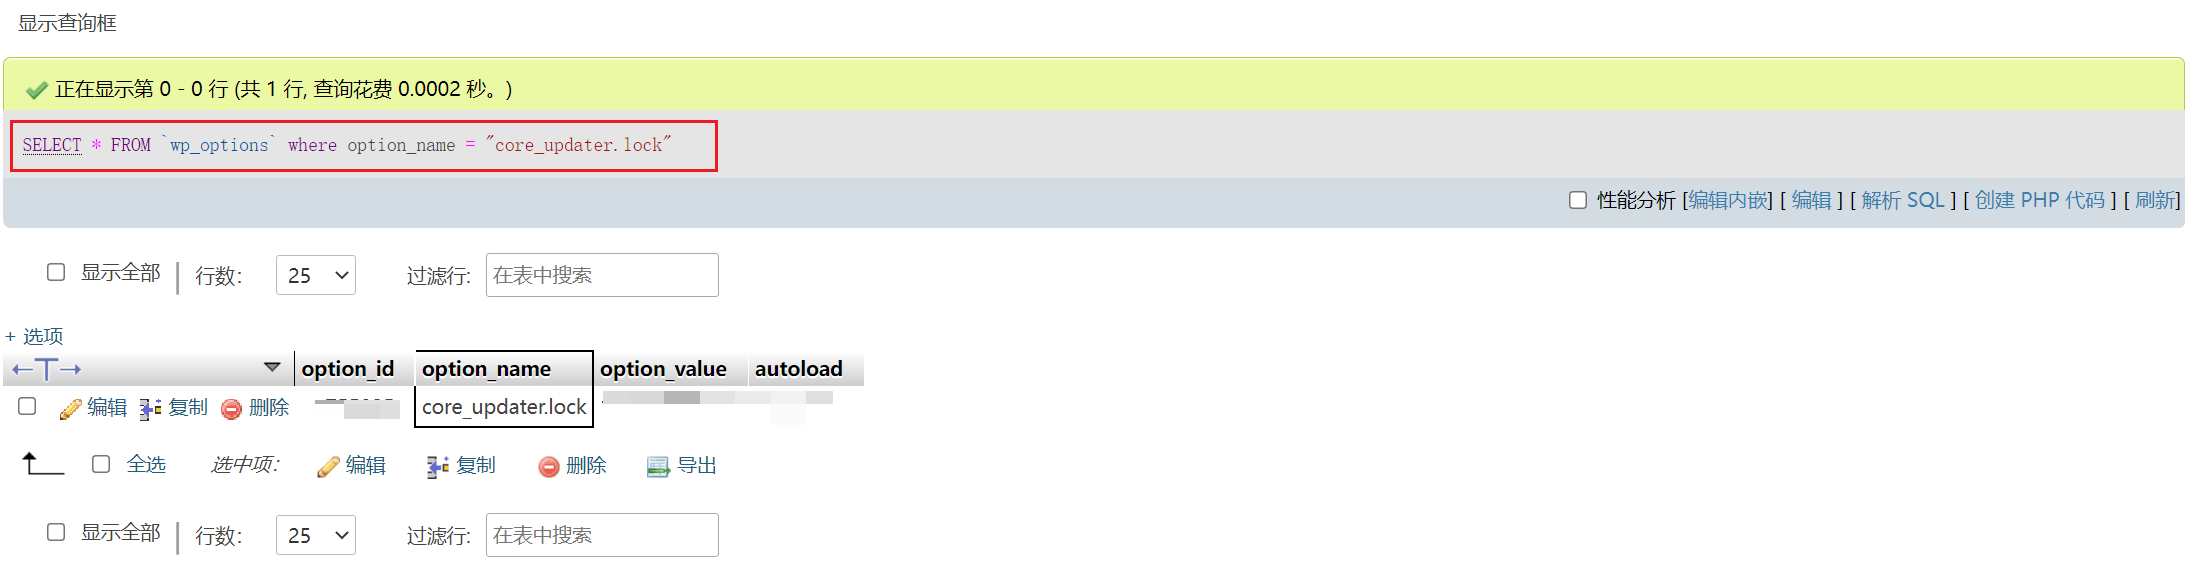
升级WordPress提示另一更新正在进行的原因及解决办法
前言 今天进行wordpress更新的时间遇到了一个小问题:升级WordPress 另一更新正在进行。出现这个提示,多数情况是上传一次的更新还没有结束,然后重新点击了刷新页面,导致更新中断。 原因分析 ...

 2023年10月28日 10:19
CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年7月9日 12:24CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting
漏洞标题 CVE-2015-7377: WordPress Pie-Register <2.0.19 - Cross-Site Scripting 漏洞描述 WordPress Pie Register before 2.0.19 contains a reflected cross-site scripting vulnerabili...
2015年10月8日 09:22CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting
漏洞标题 CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting 漏洞描述 NexusPHP before 1.7.33 contains multiple cross-site scripting vulnerabilities via the secret parameter ...
2022年12月28日 02:53CVE-2021-31755: Tenda Router AC11 – Remote Command Injection
漏洞标题 CVE-2021-31755: Tenda Router AC11 - Remote Command Injection 漏洞描述 Tenda Router AC11 is susceptible to remote command injection vulnerabilities in the web-based managem...
2021年3月20日 18:13CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 – Hard-Coded Password Vulnerability
漏洞标题 CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 - Hard-Coded Password Vulnerability 漏洞描述 A critical vulnerability has been discovered in TOTOLINK CP450 version 4....
2024年7月8日 17:55Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年8月4日 10:39CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets
漏洞标题 CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by an Deserial...
2023年1月18日 19:05CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 – Local File Inclusion
漏洞标题 CVE-2017-1000170: WordPress Delightful Downloads Jquery File Tree 2.1.5 - Local File Inclusion 漏洞描述 WordPress Delightful Downloads Jquery File Tree versions 2.1.5 and ...
2017年1月22日 07:07
bugbounty技巧聚合20210922
漏洞报告 Valve 【750刀】Steam 远程播放功能中的提权漏洞导致任意内核模式驱动程序安装 http://hackerone.com/reports/852091 【2500刀】Big Picture Web 浏览器泄露登录 cookie 并泄露敏感信...
2022年3月10日 23:34CVE-2019-2616: Oracle Business Intelligence/XML Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2616: Oracle Business Intelligence/XML Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence and XML Publisher 11.1.1.9.0 / 12.2.1.3.0 /...
2019年5月12日 04:05CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 – Directory Traversal
漏洞标题 CVE-2014-8799: WordPress Plugin DukaPress 2.5.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the dp_img_resize function in php/dp-functions.php in...
2014年8月24日 21:44
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

