
最新发布第1020页

CVE-2018-15138: LG-Ericsson iPECS NMS 30M – Local File Inclusion
漏洞标题 CVE-2018-15138: LG-Ericsson iPECS NMS 30M - Local File Inclusion 漏洞描述 Ericsson-LG iPECS NMS 30M allows local file inclusion via ipecs-cm/download?filename=../ URIs. Po...
 2018年6月8日 00:50
CVE-2024-12760: BentoML v1.3.9 – Open Redirect
漏洞标题 CVE-2024-12760: BentoML v1.3.9 - Open Redirect 漏洞描述 An open redirect vulnerability exists in BentoML v1.3.9, where the file parameter in the /ui/gradio_api/file= endpo...
2024年3月15日 07:32CVE-2011-4804: Joomla! Component com_kp – ‘Controller’ Local File Inclusion
漏洞标题 CVE-2011-4804: Joomla! Component com_kp - 'Controller' Local File Inclusion 漏洞描述 A directory traversal vulnerability in the obSuggest (com_obsuggest) compone...
2011年4月16日 11:59
阿里云服务器购买搭建过程的方法步骤_服务器其它
这篇文章主要介绍了阿里云服务器购买搭建过程的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.购买服...
2024年3月11日 20:28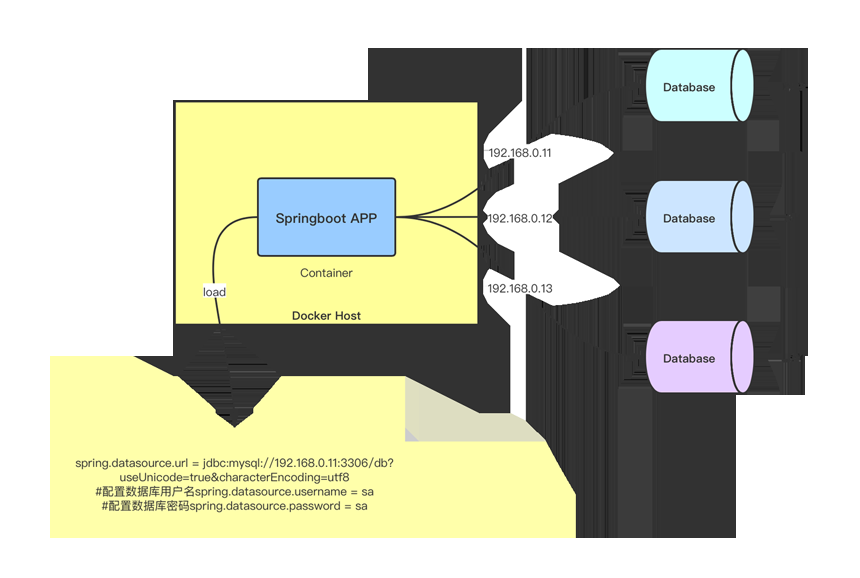
Docker如何给Springboot项目动态传参的实现方法_docker
这篇文章主要介绍了Docker如何给Springboot项目动态传参的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧...
2023年2月20日 21:53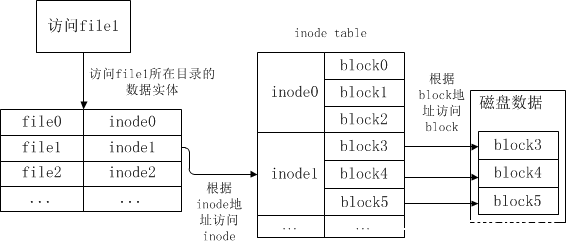
详解Linux索引节点inode_Linux
这篇文章主要介绍了Linux索引节点inode的相关资料,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.inode简介 理解inode,要从文件储存说起。文件储存在硬盘上,硬盘的最小存储单位...
2023年7月1日 20:29CVE-2025-0107: Palo Alto Networks Expedition – OS Command Injection
漏洞标题 CVE-2025-0107: Palo Alto Networks Expedition - OS Command Injection 漏洞描述 An OS command injection vulnerability in Palo Alto Networks Expedition enables an unauthentica...
2025年2月17日 04:48CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS
漏洞标题 CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS 漏洞描述 ProFTPD versions before 1.3.6b and various pre-release versions (1.3.7rc before 1.3.7rc2) are vul...
2019年4月28日 15:32CVE-2019-14287: Sudo <= 1.8.27 - Security Bypass
漏洞标题 CVE-2019-14287: Sudo <= 1.8.27 - Security Bypass 漏洞描述 In Sudo before 1.8.28, an attacker with access to a Runas ALL sudoer account can bypass certain policy blackli...
2019年6月17日 21:07CVE-2005-0850: FileZilla Server < 0.9.6 - DoS via MS-DOS Device Names
漏洞标题 CVE-2005-0850: FileZilla Server < 0.9.6 - DoS via MS-DOS Device Names 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when process...
2005年6月7日 17:01CVE-2023-43654: PyTorch TorchServe SSRF
漏洞标题 CVE-2023-43654: PyTorch TorchServe SSRF 漏洞描述 TorchServe is a tool for serving and scaling PyTorch models in production. TorchServe default configuration lacks proper i...
2023年10月27日 18:06CVE-2025-20281: Cisco ISE – Remote Code Execution
漏洞标题 CVE-2025-20281: Cisco ISE - Remote Code Execution 漏洞描述 A vulnerability in a specific API of Cisco ISE and Cisco ISE-PIC could allow an unauthenticated, remote attacker...
2025年3月14日 08:06CVE-2025-41243: Spring Cloud Gateway Server Webflux – Broken Access Control
漏洞标题 CVE-2025-41243: Spring Cloud Gateway Server Webflux - Broken Access Control 漏洞描述 Spring Cloud Gateway Server Webflux contains a vulnerability caused by unsecured and e...
2025年1月30日 10:22
系统排查 – 关键信息基础设施安全保护 – hvv护网题
Windows系统安全配置 安全配置前置工作账号安全设置关闭自动播放远程访问控制本地安全策略服务运行安全设置使用第三方安全增强软件 密码策略: 避免系统出现弱口令密码必须符合复杂性要求密码长...

 2022年7月11日 12:25
CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution
漏洞标题 CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution 漏洞描述 A Remote Code Execution vulnerability has been found in Inspur ClusterEngine V4.0. A remote attack...
2020年10月12日 20:10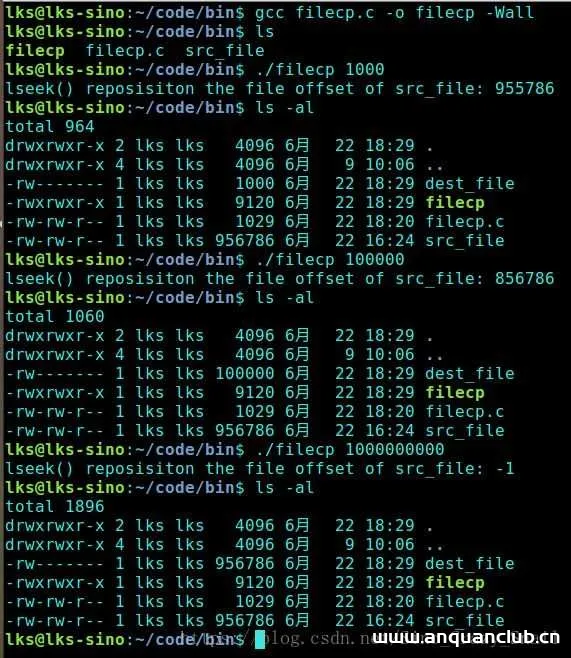
Linux lseek函数的使用详解_Linux
这篇文章主要介绍了Linux lseek函数的使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 注:如果文章内容有...
2026年4月29日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

