
最新发布第1027页

CVE-2022-32417: PBootCMS RCE
漏洞标题 CVE-2022-32417: PBootCMS RCE 漏洞描述 fofa: app="PBOOTCMS" PoC代码
 2022年7月30日 14:56
CVE-2021-25298: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25298: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年12月23日 16:22
docker利用单个镜像映射到多个端口操作_docker
这篇文章主要介绍了docker利用单个镜像映射到多个端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 需求: 官网的资源服务器肯定不能使用一个实例, 需要多个一起,...
2023年2月11日 21:45CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization
漏洞标题 CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization 漏洞描述 WordPress RSVP and Event Management plugin before 2.7.8 is susceptible to mis...
2022年10月8日 21:42
H3C SecPath运维审计系统 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: H3C SecPath运维审计系统 任意用户登录漏洞 H3C SecPath运维审计系统是基于用户现阶段面临的运维难题提出的一款运维风险管控产品。借助身份认证...

 2023年6月27日 23:14
Apache Superset 默认口令(CVE-2021-44451)
漏洞标题 Apache Superset 默认口令(CVE-2021-44451) 漏洞描述 ApacheSuperset是一款由Python语言为主开发的开源时髦数据探索分析以及可视化的报表平台;她支持丰富的数据源,且拥有多姿多彩的...
2021年4月4日 04:32
CVE-2018-9208 jquery-picture-cut任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2018-9208 jquery-picture-cut任意文件上传 picture cut是一个jquery插件,以非常友好和简单的方式处理图像,具有基于bootstrap或j...
2023年2月10日 11:26CVE-2022-1574: WordPress HTML2WP <=1.0.0 - Arbitrary File Upload
漏洞标题 CVE-2022-1574: WordPress HTML2WP <=1.0.0 - Arbitrary File Upload 漏洞描述 WordPress HTML2WP plugin through 1.0.0 contains an arbitrary file upload vulnerability. The pl...
2022年1月24日 07:45
平台某项目-服务器SSH密钥与日志和命令记录泄露
对于特殊的路径,我比较喜欢收集,然后批量扫子域名,来获取到敏感信息,在之前的渗透里面,机缘巧合下,拿到了一次最贵的信息泄露的漏洞 路径链接如下 /.bashrc 个人配置记录 /.ssh/authorized...
2022年3月10日 23:34CVE-2018-6882: Zimbra Collaboration Suite – Cross-site Scripting
漏洞标题 CVE-2018-6882: Zimbra Collaboration Suite - Cross-site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in the ZmMailMsgView.getAttachmentLinkHtml function in Z...
2018年5月16日 08:51CVE-2024-55416: DevDojo Voyager <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2024-55416: DevDojo Voyager <=1.8.0 - Cross-Site Scripting 漏洞描述 DevDojo Voyager through version 1.8.0 is vulnerable to reflected XSS via /admin/compass. By mani...
2024年5月11日 01:05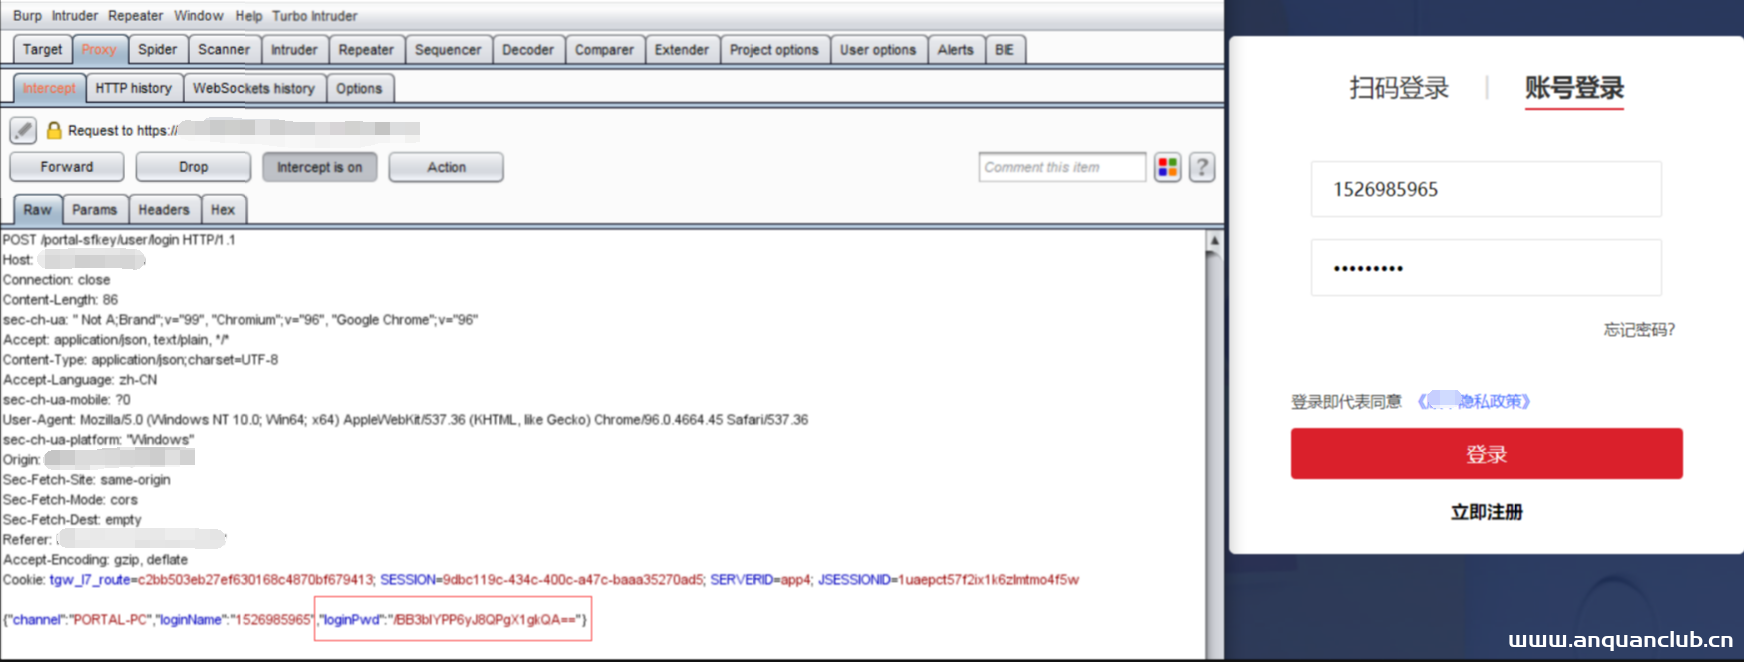
挖洞小技巧–JS简单逆向
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028)
漏洞标题 Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028) 漏洞描述 Commvault是一款数据保护或网络弹性解决方案,为企业备份和复制套件。 Commva...
2025年4月6日 04:42CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年2月22日 17:37
深入浅析Nginx虚拟主机_nginx
对于Nginx而言,每一个虚拟主机相当于一个在同一台服务器中却相互独立的站点,从而实现一台主机对外提供多个 web 服务,每个虚拟主机之间是独立的,互不影响的。这篇文章主要介绍了Nginx虚拟主...
2023年10月5日 20:24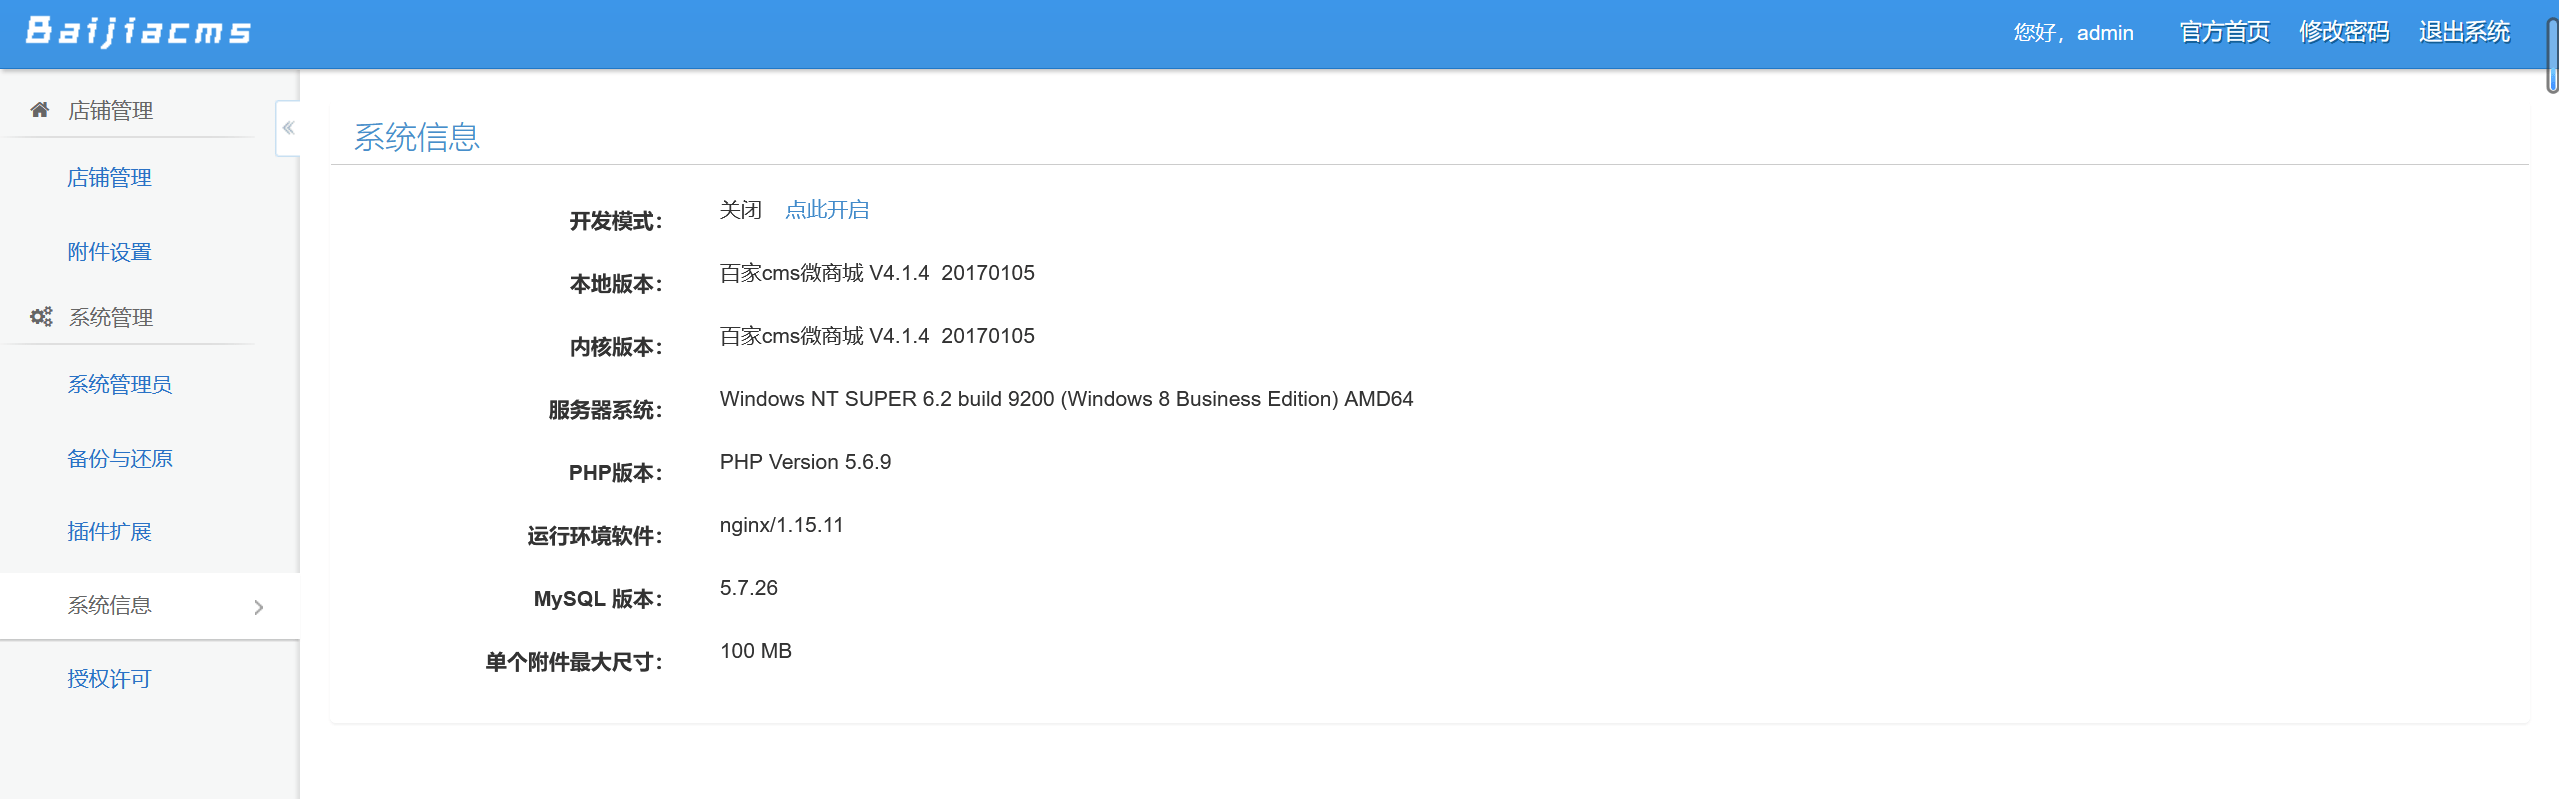
代码审计之百家cms微商城 V4.1.4
前言 百家CMS微商城是一款免费开源的面向对象的单店铺多用户微商城PHP开发框架,创建于2014年6月,遵循Apache Licence2开源协议发布,是为了快速简化企业微商城应用开发、帮助微商企业快速赚钱...
2023年6月3日 17:17
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

