
最新发布第104页

CVE-2021-24342: WordPress JNews Theme <8.0.6 - Cross-Site Scripting
漏洞标题 CVE-2021-24342: WordPress JNews Theme <8.0.6 - Cross-Site Scripting 漏洞描述 WordPress JNews theme before 8.0.6 contains a reflected cross-site scripting vulnerability....
 2021年1月5日 03:51

Manjaro安装CUDA实现教程解析_服务器其它
这篇文章主要介绍了Manjaro安装CUDA实现教程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 去年年底安装将我的Thinkpad T450的双系...
2023年3月17日 20:29CVE-2023-49230: Peplink Balance Two before 8.4.0 – Unauthenticated Config Upload
漏洞标题 CVE-2023-49230: Peplink Balance Two before 8.4.0 - Unauthenticated Config Upload 漏洞描述 A vulnerability in Peplink Balance Two prior to version 8.4.0 allows unauthentica...
2023年5月19日 17:21CVE-2024-24329: TotoLink Router setPortForwardRules – Command Injection
漏洞标题 CVE-2024-24329: TotoLink Router setPortForwardRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vuln...
2024年9月25日 16:44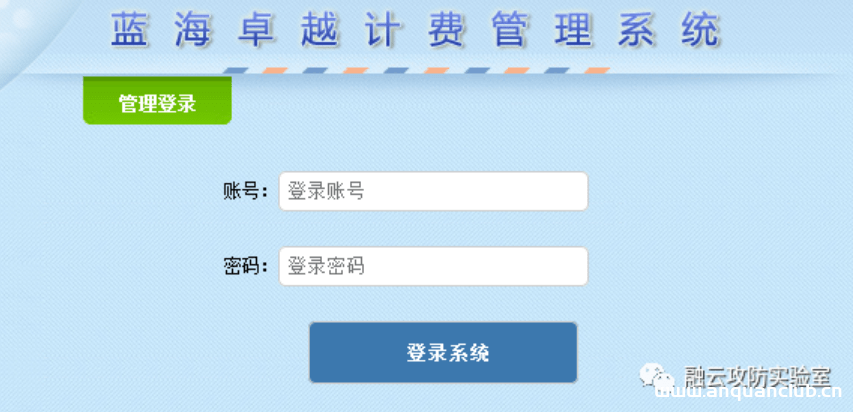
蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 蓝海卓越 计费管理系统 debug.php 远程命令执行漏洞 蓝海卓越认证计费管理系统是一套以实现网络运营为基础,增强全局安全为中心,提高...
2026年2月13日 12:53CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年3月17日 06:28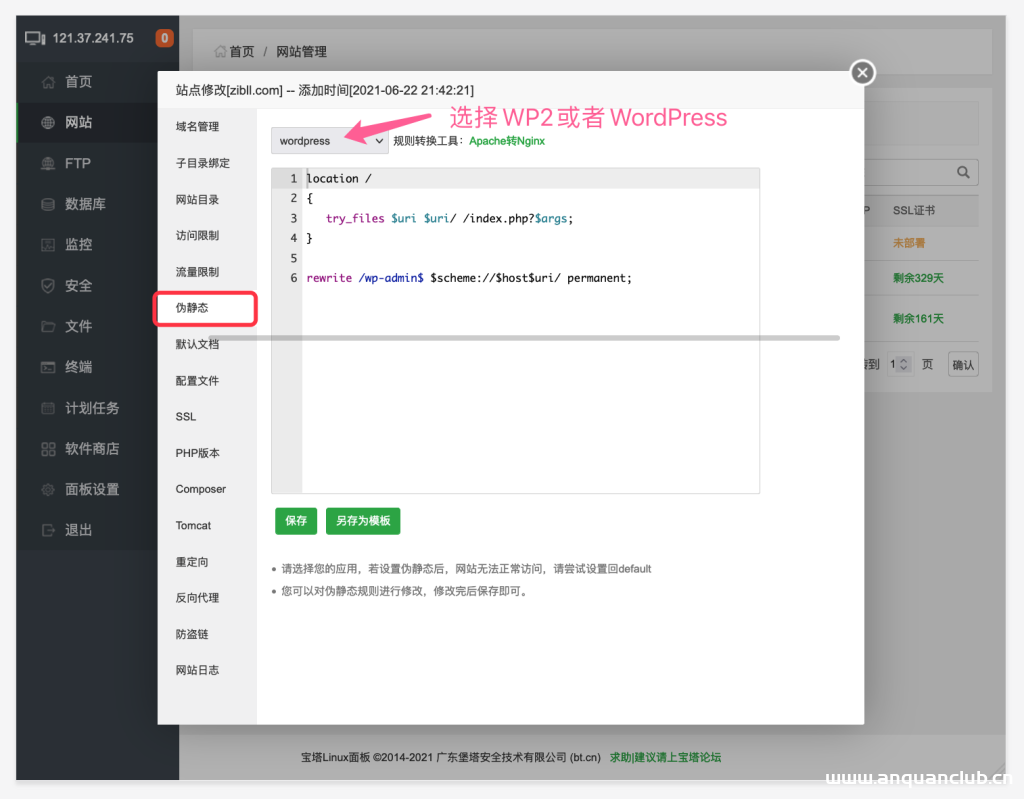
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...

 2022年5月20日 20:06
CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年7月4日 20:58CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
2023年1月1日 07:13CVE-2018-18925: Gogs (Go Git Service) 0.11.66 – Remote Code Execution
漏洞标题 CVE-2018-18925: Gogs (Go Git Service) 0.11.66 - Remote Code Execution 漏洞描述 Gogs 0.11.66 allows remote code execution because it does not properly validate session IDs,...
2018年11月25日 09:18CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection
漏洞标题 CVE-2022-0349: WordPress NotificationX <2.3.9 - SQL Injection 漏洞描述 WordPress NotificationX plugin prior to 2.3.9 contains a SQL injection vulnerability. The plugin ...
2022年6月7日 04:38Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年5月13日 18:00CVE-2023-23491: Quick Event Manager < 9.7.5 - Cross-Site Scripting
漏洞标题 CVE-2023-23491: Quick Event Manager < 9.7.5 - Cross-Site Scripting 漏洞描述 The Quick Event Manager WordPress Plugin, version < 9.7.5, is affected by a reflected cro...
2023年1月22日 03:37Copyparty1.8.6存在XSS漏洞(CVE-2025-54589)
漏洞标题 Copyparty1.8.6存在XSS漏洞(CVE-2025-54589) 漏洞描述 Copyparty1.8.6存在XSS漏洞,攻击者可以获取用户敏感信息。 PoC代码 暂无
2025年11月2日 23:24CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年2月21日 22:36bugbounty技巧聚合20211118
漏洞报告 【Rockstar Games 1,000 USD】Social Club Account Takeover Via RGL And Steam/Epic Linked Account http://hackerone.com/reports/1235008 【TikTok 500 USD】BYPASSING COMMENTING ...
2022年3月10日 23:33
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

