
最新发布第108页
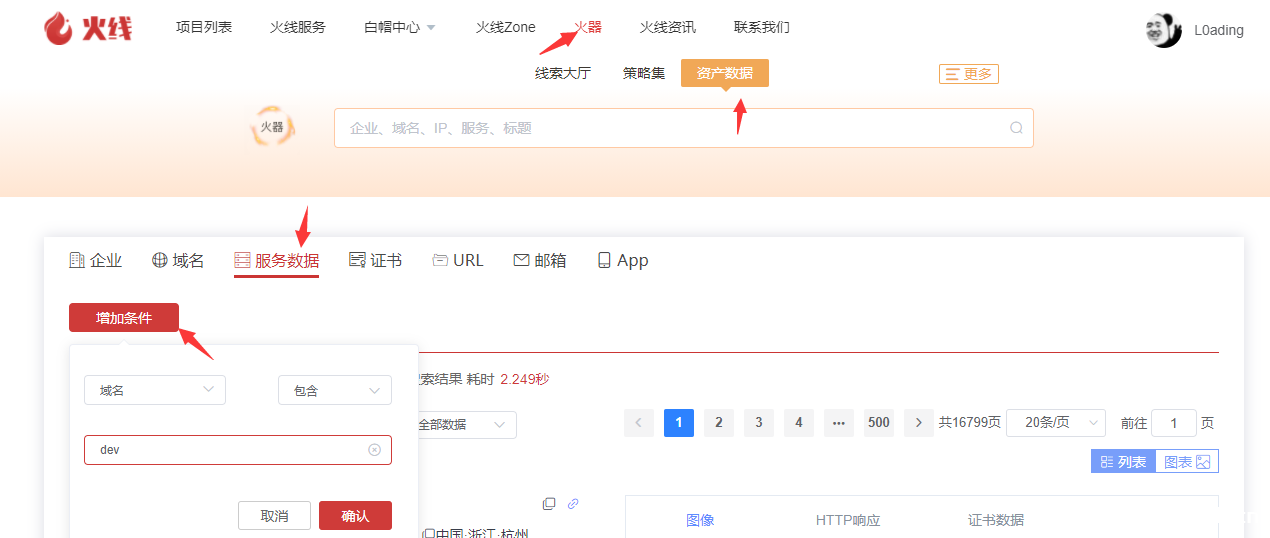
火线新手训练之如何使用火器快速查找脆弱资产
0x01 作为一个在安全小天地平台挖洞一年多的菜鸡,也是利用这段时间成功的从一个小菜鸡变成了一个大菜鸡。 0x02 在我个人看来挖src最重要的便是信息收集以及挖洞思路,挖洞思路的话可以去安全小...
 2022年3月10日 23:37
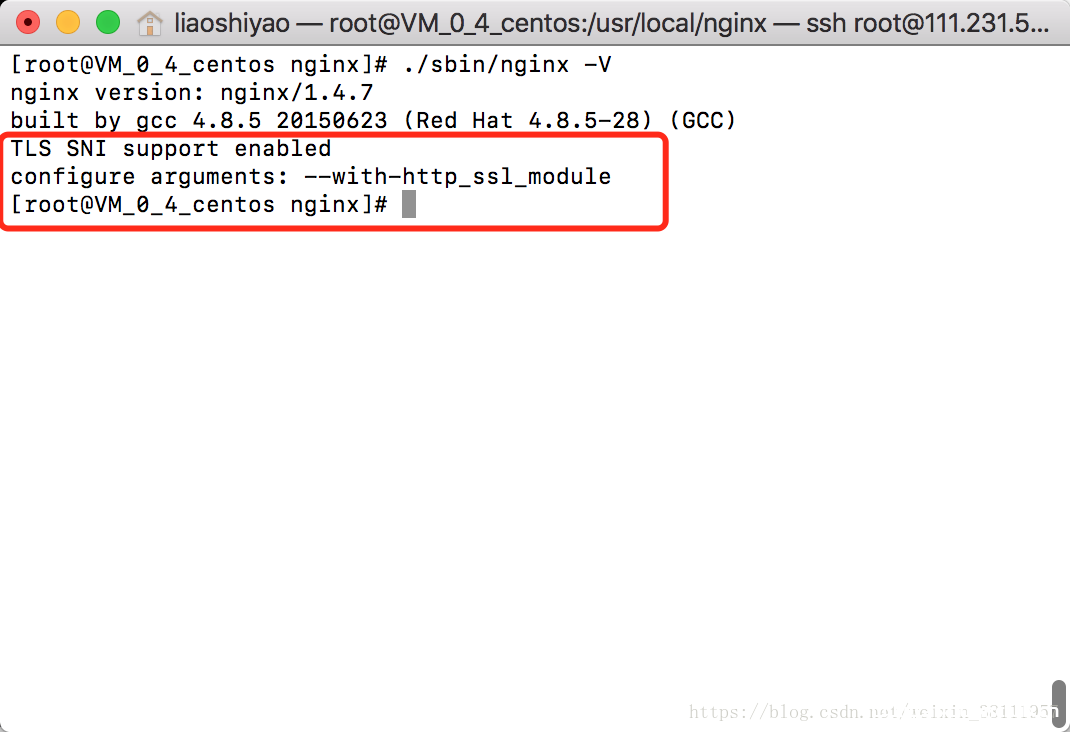
Nginx配置SSL证书出错解决方案_nginx
这篇文章主要介绍了Nginx配置SSL证书出错解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、引言 当我们的Linux服务器上当中发...
2022年12月29日 20:28
CVE-2021-45467: Control Web Panel (CWP) – File Inclusion
漏洞标题 CVE-2021-45467: Control Web Panel (CWP) - File Inclusion 漏洞描述 In CWP (Control Web Panel, previously CentOS Web Panel) before version 0.9.8.1107, an unauthenticated att...
2021年8月28日 13:50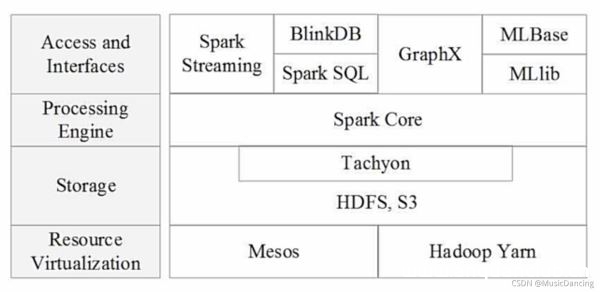
Spark简介以及与Hadoop对比分析_云计算技术
这篇文章主要对Spark作了详细的简介,包含spark的生态系统、基本感念、架构设计、部署应用,以及与Hadoop作了对比,分析其优劣特点,有需要的朋友可以参考下 目录1. Spark 与 Hadoop 比较1.1 Ha...
2022年6月15日 22:44Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年3月29日 00:27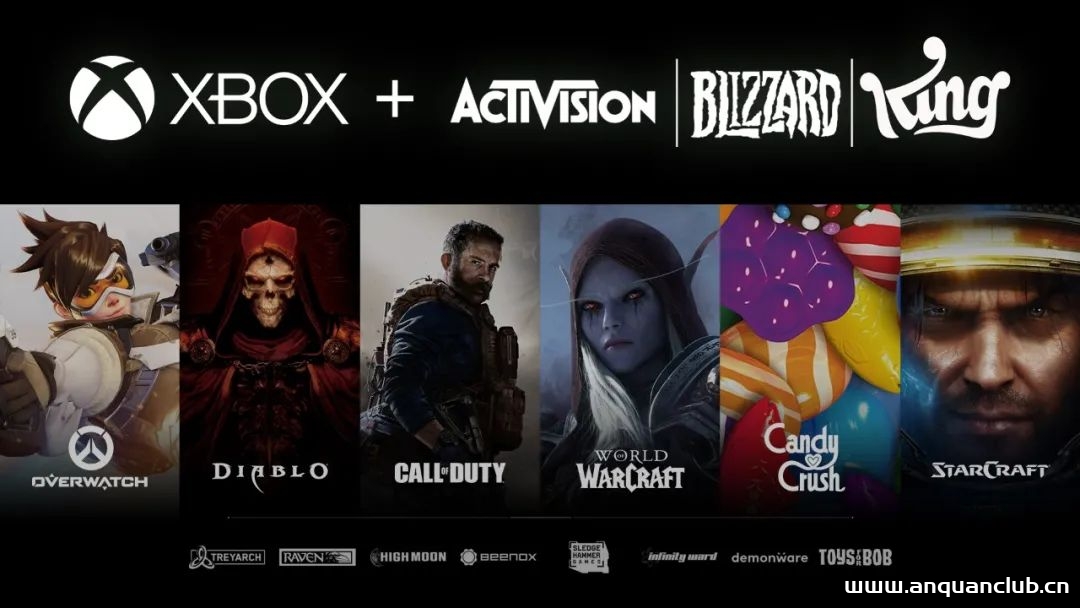
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39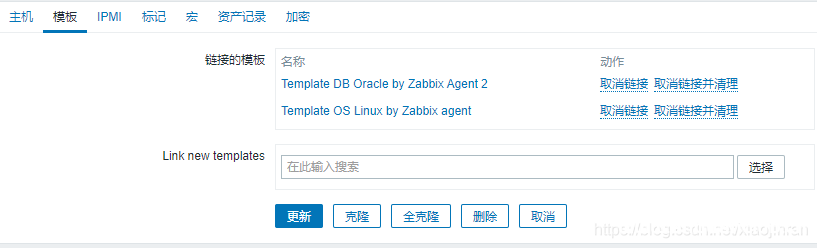
zabbix agent2 监控oracle数据库的方法_zabbix
这篇文章主要介绍了zabbix agent2 监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具体一定的参考借鉴价值,需要的朋友可以参考下 概述 在zabbix5.0版本以上,新增了一个...
2022年6月15日 09:44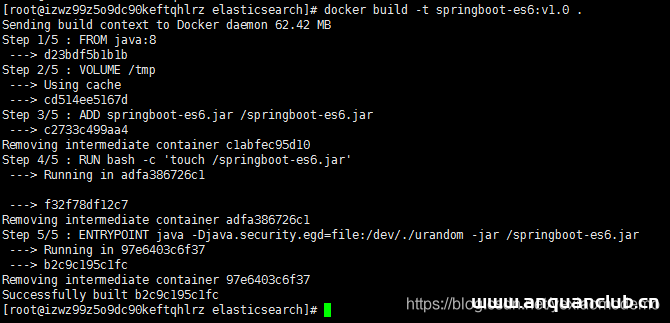
Linux Docker运行springboot项目的步骤详解_docker
这篇文章主要介绍了Linux Docker运行springboot项目的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 简介: Docker 运行springboot项目...
2022年10月18日 21:51CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
2025年1月27日 00:06
320个蜜罐其中80%在一天内沦陷
11月22日,网络安全公司Palo Alto Networks旗下威胁情报团队Unit 42公布了一份研究报告,报告中指出,该团队研究人员设置的320个蜜罐,其中的80%在24小时内被攻陷,而所有蜜罐都在一周内被攻陷...
2022年3月10日 23:38(CVE-2021-3156) sudo 堆缓冲区溢出漏洞
漏洞标题 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 漏洞描述 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 PoC代码 暂无
2021年11月13日 15:53CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年11月28日 04:53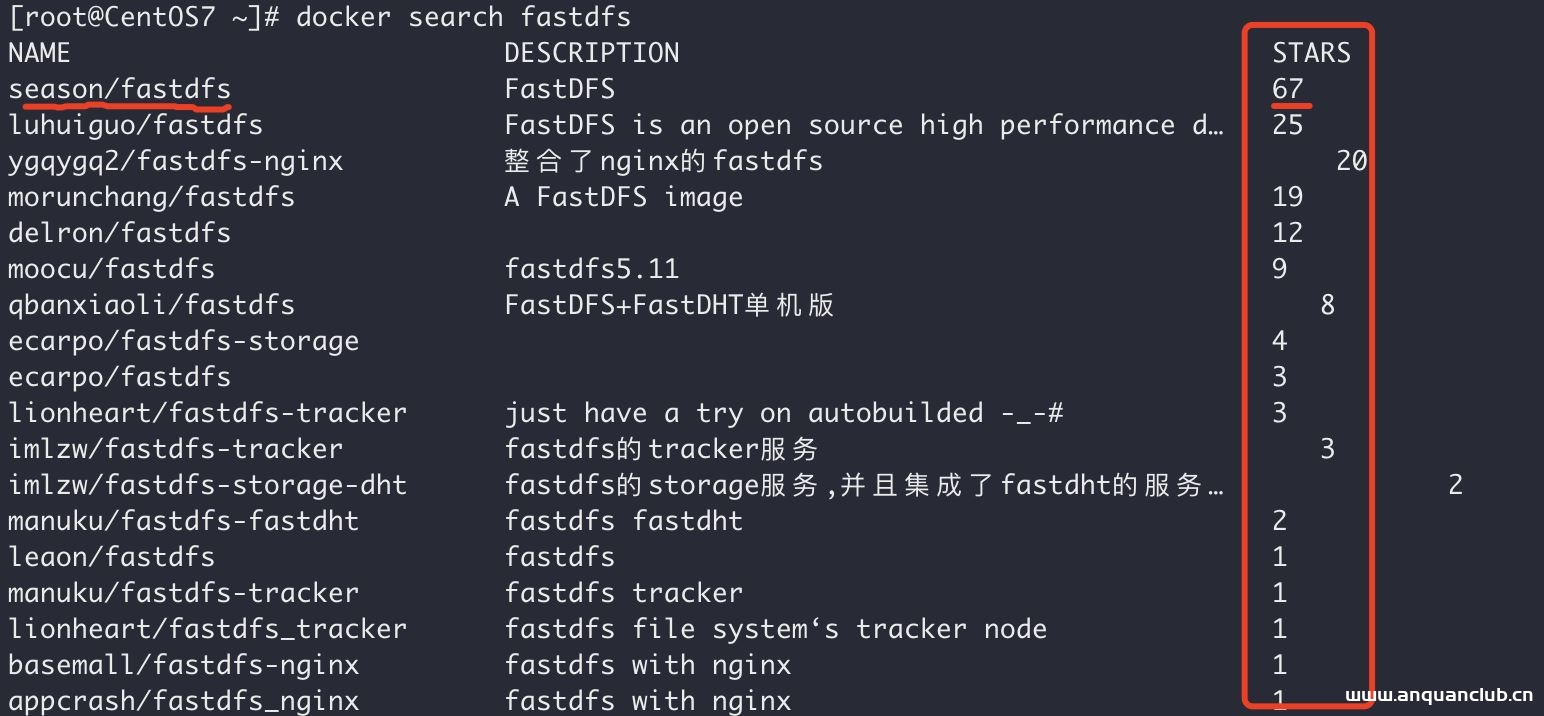
Docker中搭建FastDFS文件系统(多图教程)_docker
这篇文章主要介绍了Docker中搭建FastDFS文件系统(多图教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录关...
2022年6月15日 09:44
响应美方要求,俄罗斯捣毁REvil网络犯罪组织
近日,俄罗斯联邦安全局FSB发布新闻稿称,在美国当局的呼吁下,俄罗斯联邦安全局与俄罗斯内务部合作,在莫斯科、圣彼得堡、列宁格勒和利佩茨克地区查明并捣毁了有组织犯罪团伙REvil。REvil是世...
2022年3月10日 23:34
Docker初级网络端口映射的配置_docker
这篇文章主要介绍了Docker初级网络端口映射的配置,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 端口映射 Docker...
2022年9月24日 21:16
[GXYCTF2019]禁止套娃 – buu刷题笔记
打开环境就只是提示,flag在哪里呢?,查看源代码,和网络加载都没有什么线索,只能扫一下目录,但是buu靶场一扫目录就429,难受,看了大佬的笔记,有一个git文件泄露。 git源码泄露,可以看看...

 2022年6月5日 16:37

2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

