
最新发布第109页

[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...

 2023年1月13日 19:55

CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
 2018年6月29日 21:20
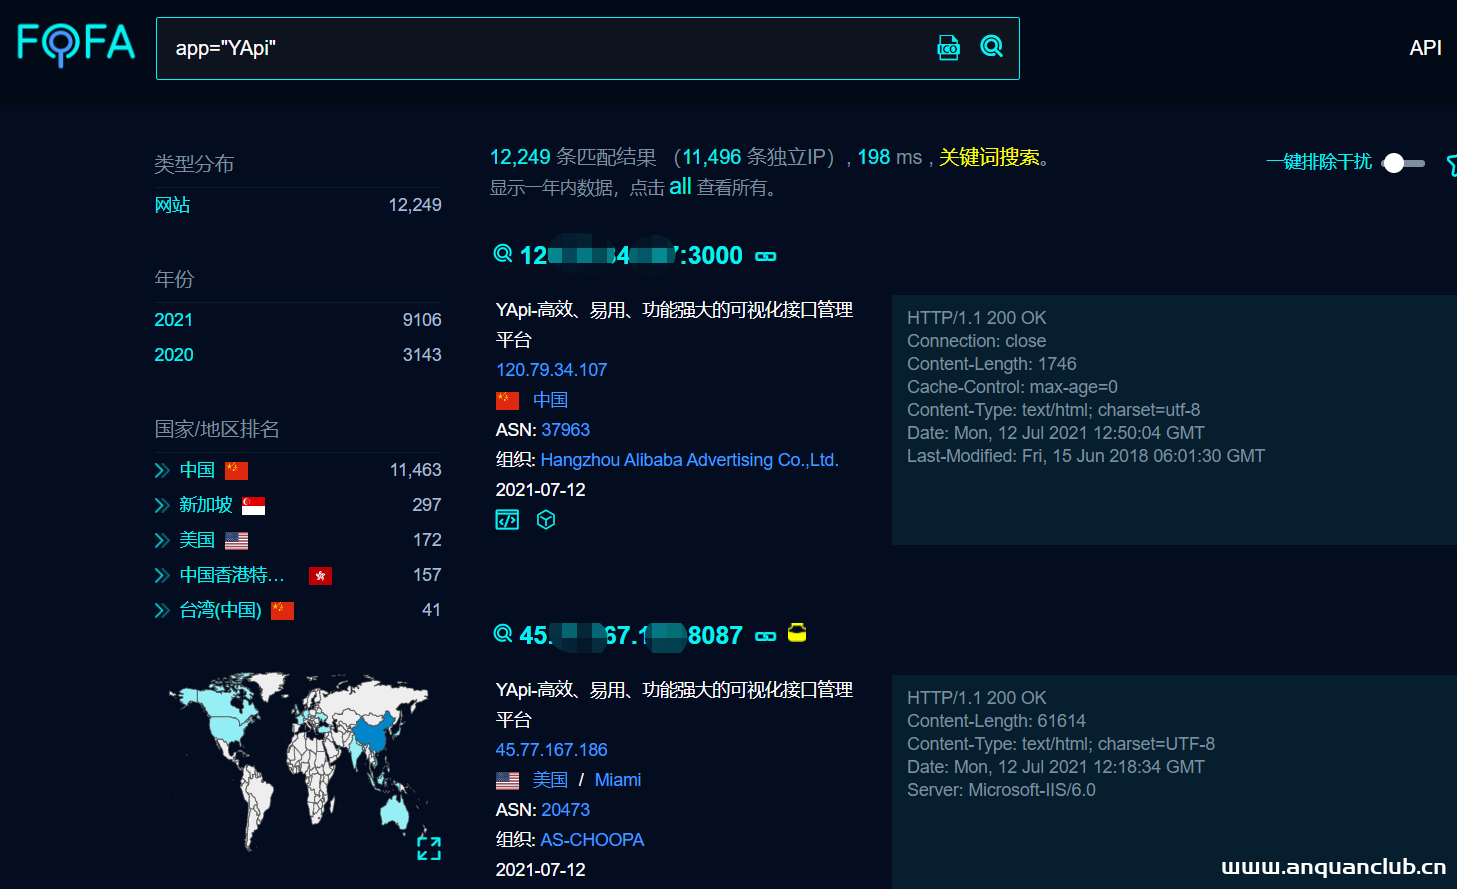
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
2022年3月10日 23:36
Spring Boot Docker打包工具小结_docker
本文对几种常见的Spring Boot Docker打包工具进行了简单总结,感兴趣的朋友跟随小编一起看看吧 目录Spring Boot Dockerspring-boot-maven-pluginSpotify Maven PluginJib Maven Plugin 最近公司...
2022年6月15日 09:40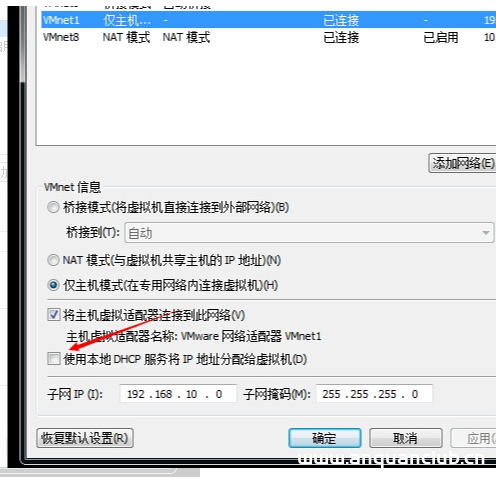
使用vmware测试PXE批量安装服务器的详细过程_VMware
Kickstart的工作原理是在安装过程中记录典型的需要人工干预填写的各种参数,并生成一个名为ks.cfg的文件,本文重点给大家介绍使用vmware测试PXE批量安装服务器的详细过程,需要的朋友参考下吧 ...
2022年6月23日 20:36
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}
2023年1月13日 20:00CVE-2023-30869: Easy Digital Downloads – Privilege Escalation
漏洞标题 CVE-2023-30869: Easy Digital Downloads - Privilege Escalation 漏洞描述 Improper Authentication vulnerability in Easy Digital Downloads plugin allows unauth. Privilege Esca...
2023年8月27日 09:12CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年6月5日 23:46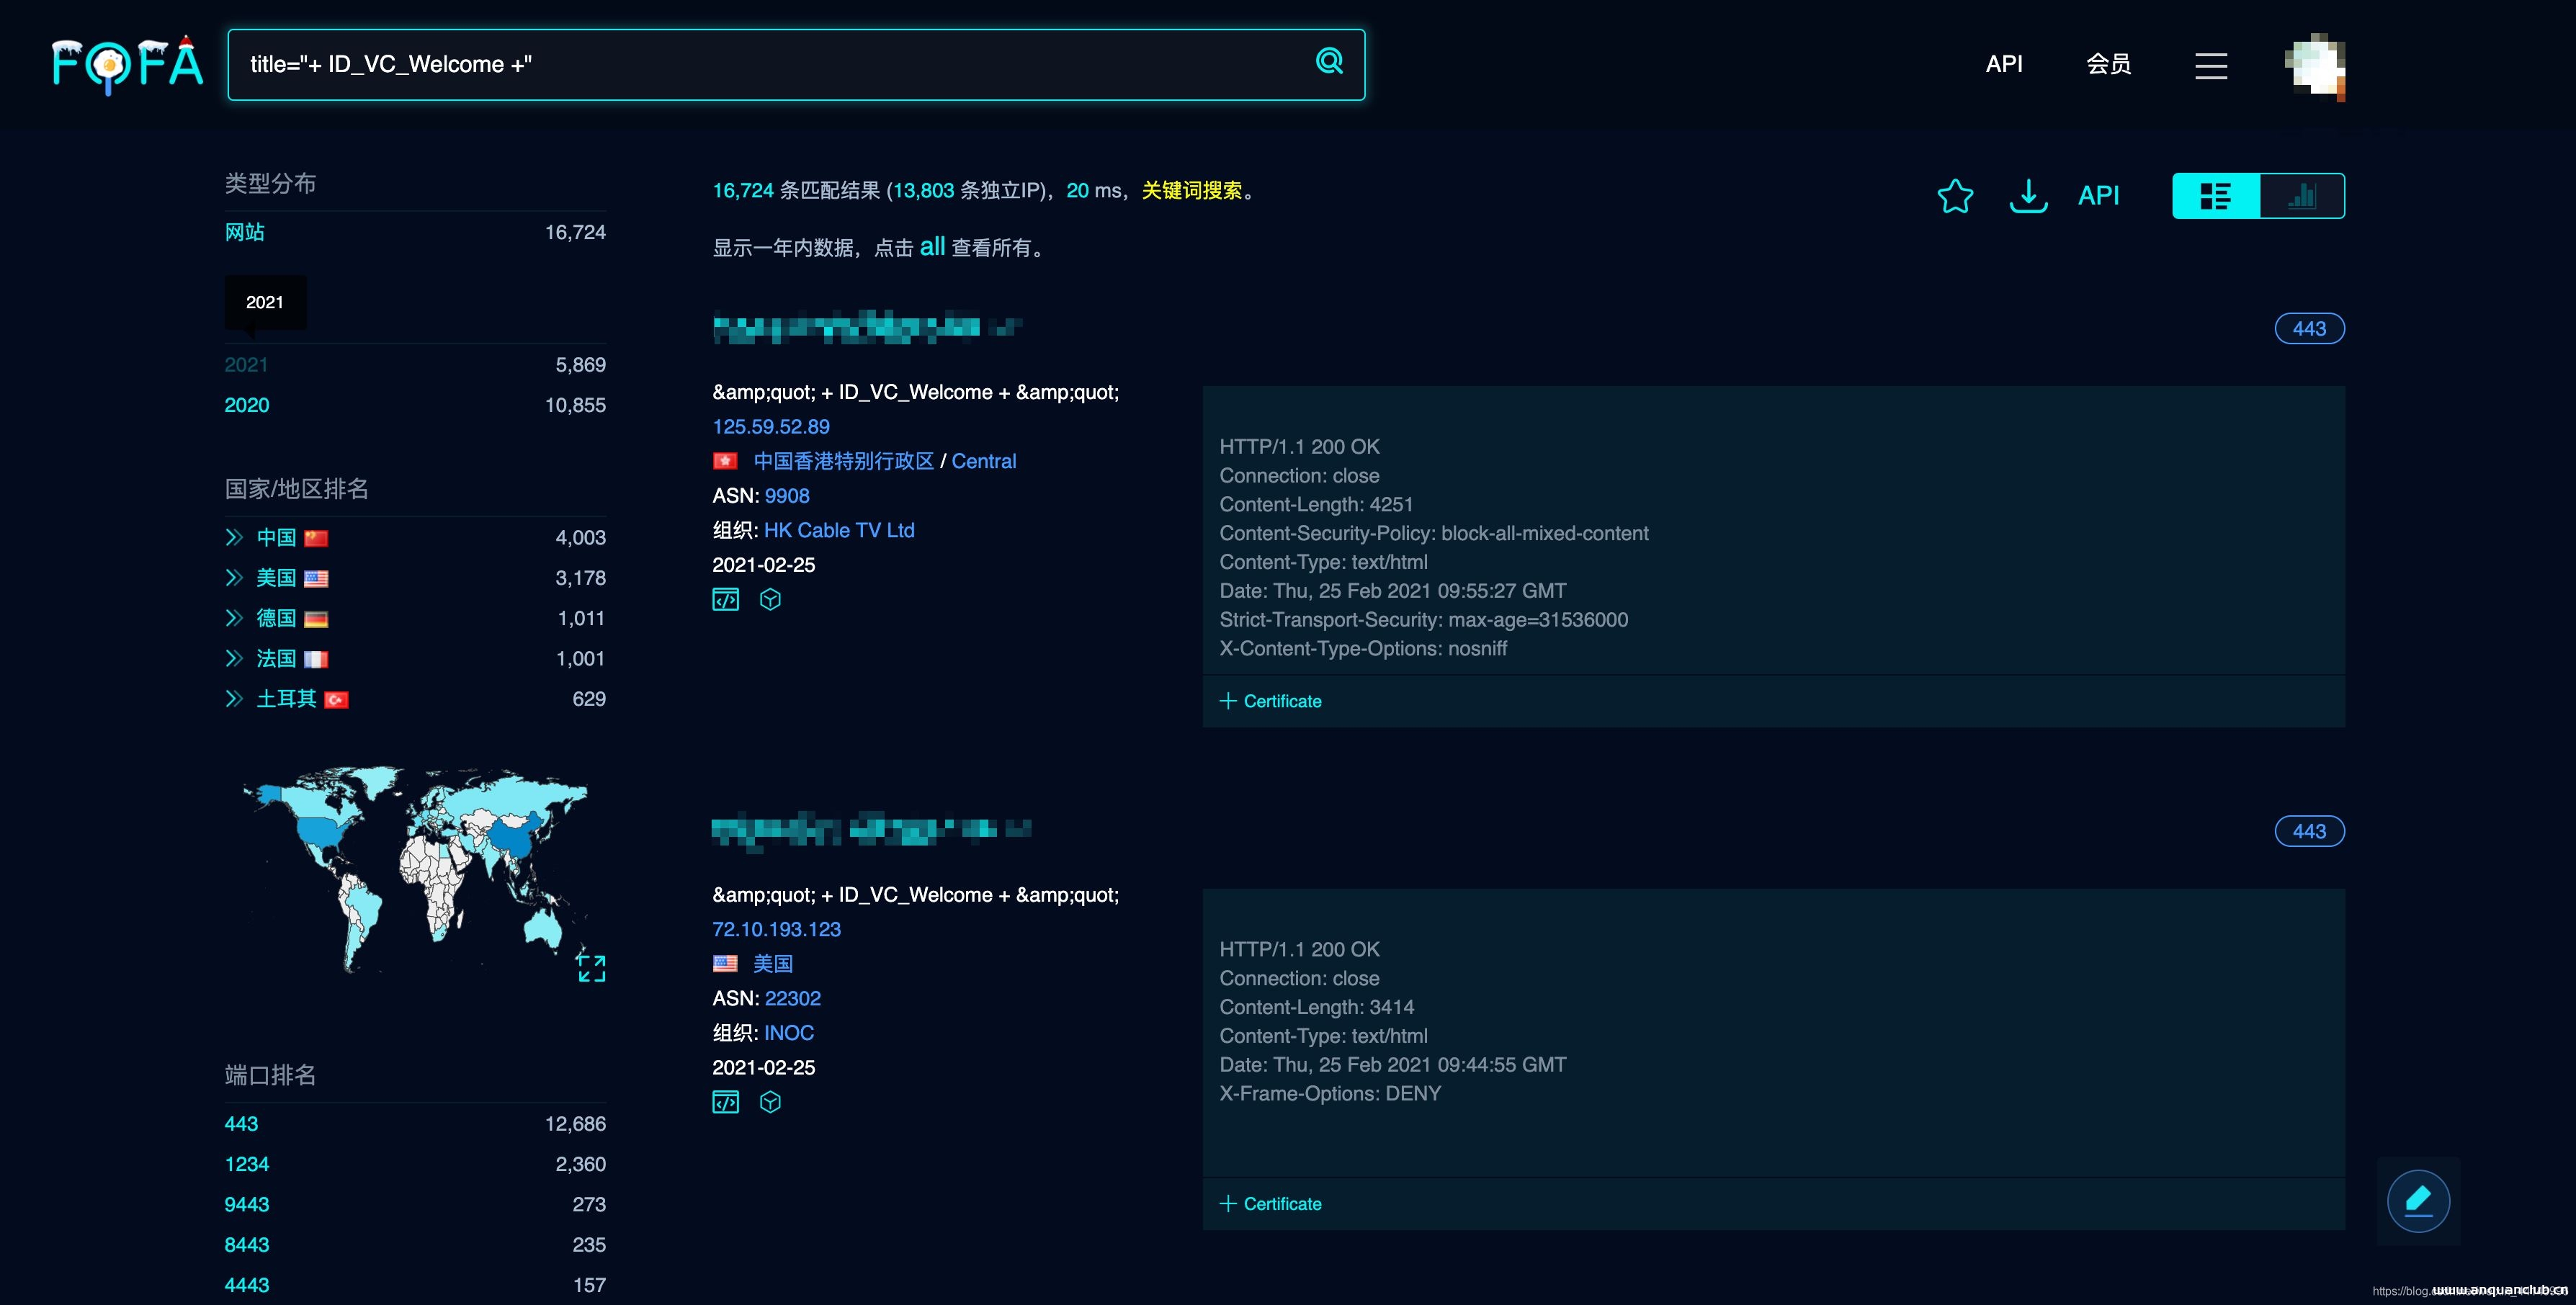
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
2022年9月16日 22:20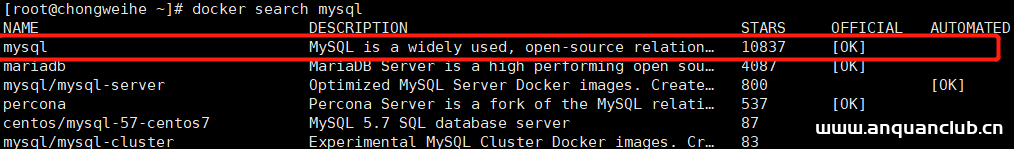
Docker部署mysql一主一从的操作方法_docker
这篇文章主要介绍了Docker部署mysql一主一从,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载镜像 选择MySQL镜像 docker search ...
2022年6月15日 10:15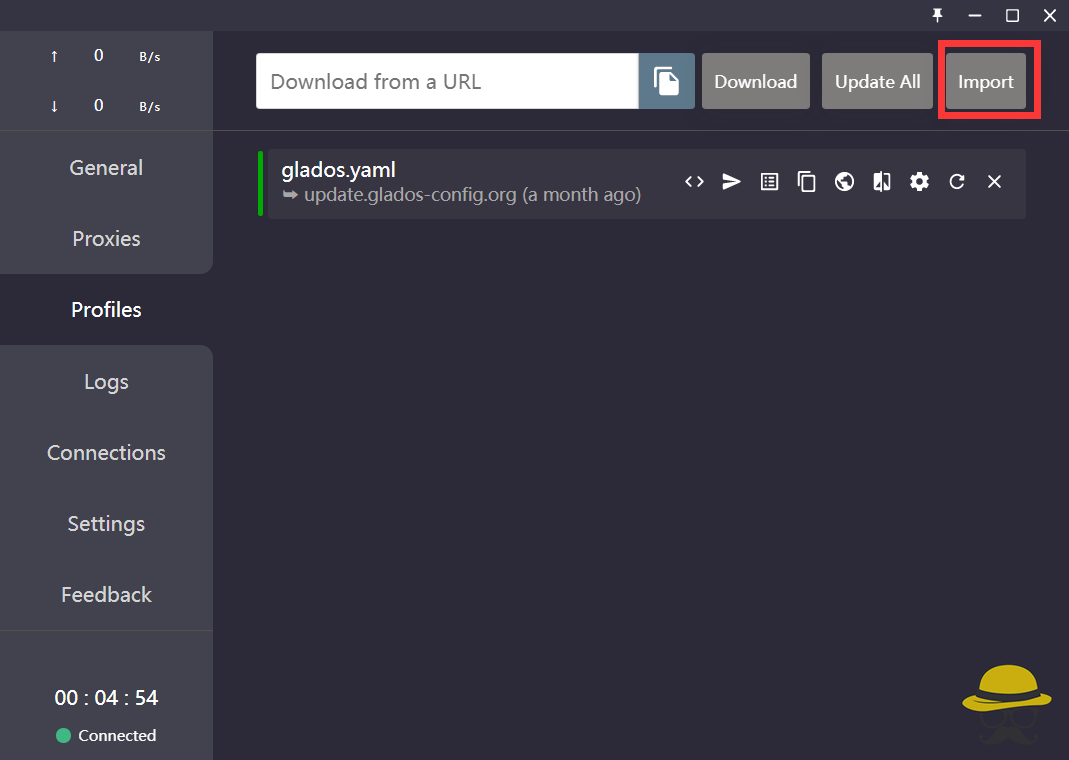
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...
2023年1月13日 20:21Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
2023年10月22日 10:38
springboot中寻找redis info
如果目录扫描发现springboot的/actuator,但是拿不到关键的heapdump或env等信息,可以查看该服务器是否开放redis服务,如果有,可以访问http://xxx.huoxian.cn:6375/actuator/redis/info读取red...
2022年3月10日 23:36CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
2022年5月27日 13:02
[GXYCTF2019]BabyUpload – buu刷题笔记
[GXYCTF2019]BabyUpload 进入靶机我们可以看到这应该是通过文件上传一句话木马之后连接蚁剑得到flag首先我们测试一下能上传哪些文件我先尝试上传了.jpg文件发现显示了这样一句话 不能传.jpg文件...
2022年5月31日 16:17
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

