
最新发布第109页

CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting
漏洞标题 CVE-2015-9414: WordPress Symposium <=15.8.1 - Cross-Site Scripting 漏洞描述 WordPress Symposium through 15.8.1 contains a reflected cross-site scripting vulnerability v...
 2015年9月29日 21:31
![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...

 2022年4月28日 20:53
Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年9月20日 06:33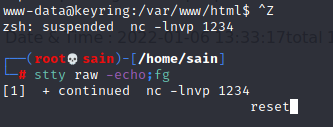
Linux 反向 shell 升级为完全可用的 TTY shell
升级远程 shell(仅限 Unix 机器) 通常,在通过 nc 捕获 shell 之后,会在一个功能非常有限的 shell 中。例如没有命令历史记录(并使用向上“”和“向下”箭头循环浏览它们)和文件名称、命令...
2022年4月1日 18:36
信息收集系列之通过内部域名反向关联外部资产
今天阅读了两篇文章: 如何从外围进入各大公司内网 @boooooom http://zone.huoxian.cn/d/588-at-boooooom Github敏感信息泄露监控 @feei http://zone.huoxian.cn/d/590-github-at-feei 从中得知...
2022年3月10日 23:39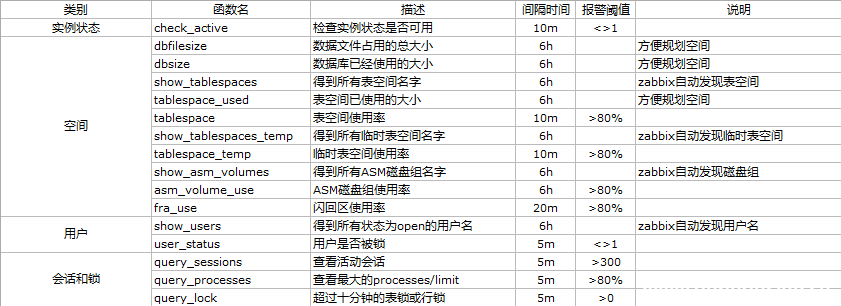
使用zabbix监控oracle数据库的方法详解_zabbix
这篇文章主要介绍了使用zabbix监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、概述 zabbix是一款非常强大,同时也是...
2022年8月21日 21:51CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
2025年11月19日 06:23CVE-2018-19877: Adiscon LogAnalyzer <4.1.7 - Cross-Site Scripting
漏洞标题 CVE-2018-19877: Adiscon LogAnalyzer <4.1.7 - Cross-Site Scripting 漏洞描述 Adiscon LogAnalyzer before 4.1.7 contains a cross-site scripting vulnerability in the 'r...
2018年2月16日 00:46
尽快升级!西部数据将结束对旧版My Cloud OS的支持
近日,西部数据(全球知名数据存储厂商)宣布将结束对前几代My Cloud OS的支持。如果用户的设备与My Cloud OS 5不兼容,将失去远程访问权限,并且旧版本设备不再能得到安全修复或技术支持。若用...
2022年3月10日 23:39CVE-2025-2747: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0006)
漏洞标题 CVE-2025-2747: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0006) 漏洞描述 An authentication bypass vulnerability in Kentico Xperience allows ...
2025年6月19日 21:45
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39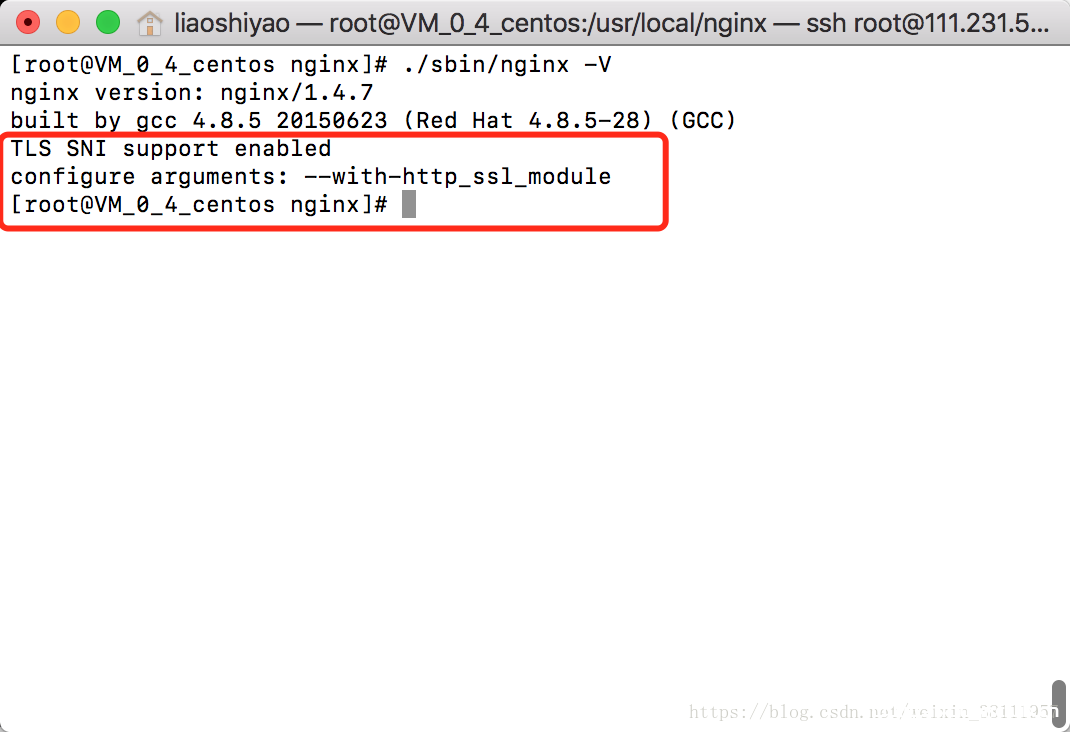
Nginx配置SSL证书出错解决方案_nginx
这篇文章主要介绍了Nginx配置SSL证书出错解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、引言 当我们的Linux服务器上当中发...
2022年12月29日 20:28CVE-2025-3515: Contact Form 7 Drag and Drop Multiple File Upload – Arbitrary File Upload
漏洞标题 CVE-2025-3515: Contact Form 7 Drag and Drop Multiple File Upload - Arbitrary File Upload 漏洞描述 The Drag and Drop Multiple File Upload for Contact Form 7 plugin for Word...
2025年10月17日 00:02
[RoarCTF 2019]Easy Calc – buu刷题笔记
题目 题目打开是这样的查看源码 <!--I've set up WAF to ensure security.--> <script> $('#calc').submit(function(){ $.ajax({ url:'calc.php?num='+encodeURIComponent($('#content')....
2023年1月13日 20:02
msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...
2022年4月1日 18:36
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

