
最新发布第110页

CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
 2025年3月3日 04:25
CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年11月1日 12:36CVE-2023-34192: Zimbra Collaboration Suite (ZCS) v.8.8.15 – Cross-Site Scripting
漏洞标题 CVE-2023-34192: Zimbra Collaboration Suite (ZCS) v.8.8.15 - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in Zimbra ZCS v.8.8.15 allows a remote authent...
2023年11月13日 23:09
tomcat logs 目录下各日志文件的解析(小结)_Tomcat
这篇文章主要介绍了tomcat logs 目录下各日志文件的含义,包括catalina.日期.log,commons-daemon.日期.log,host-manager.日期.log,本文给大家介绍的非常详细,需要的朋友可以参考下...
2022年6月15日 08:45CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
2024年9月13日 18:41
Centos8.2云服务器环境安装Tomcat8.5的详细教程_Tomcat
这篇文章主要介绍了Centos8.2云服务器环境安装Tomcat8.5的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在安装Tomcat之前,先安装好JD...
2022年11月24日 21:28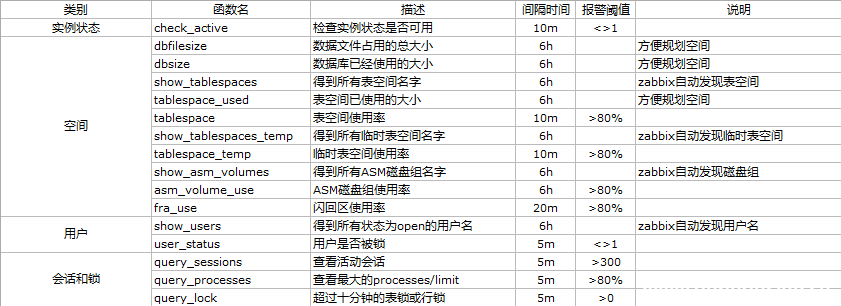
使用zabbix监控oracle数据库的方法详解_zabbix
这篇文章主要介绍了使用zabbix监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、概述 zabbix是一款非常强大,同时也是...
2022年8月21日 21:51
Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...

 2022年6月9日 11:36
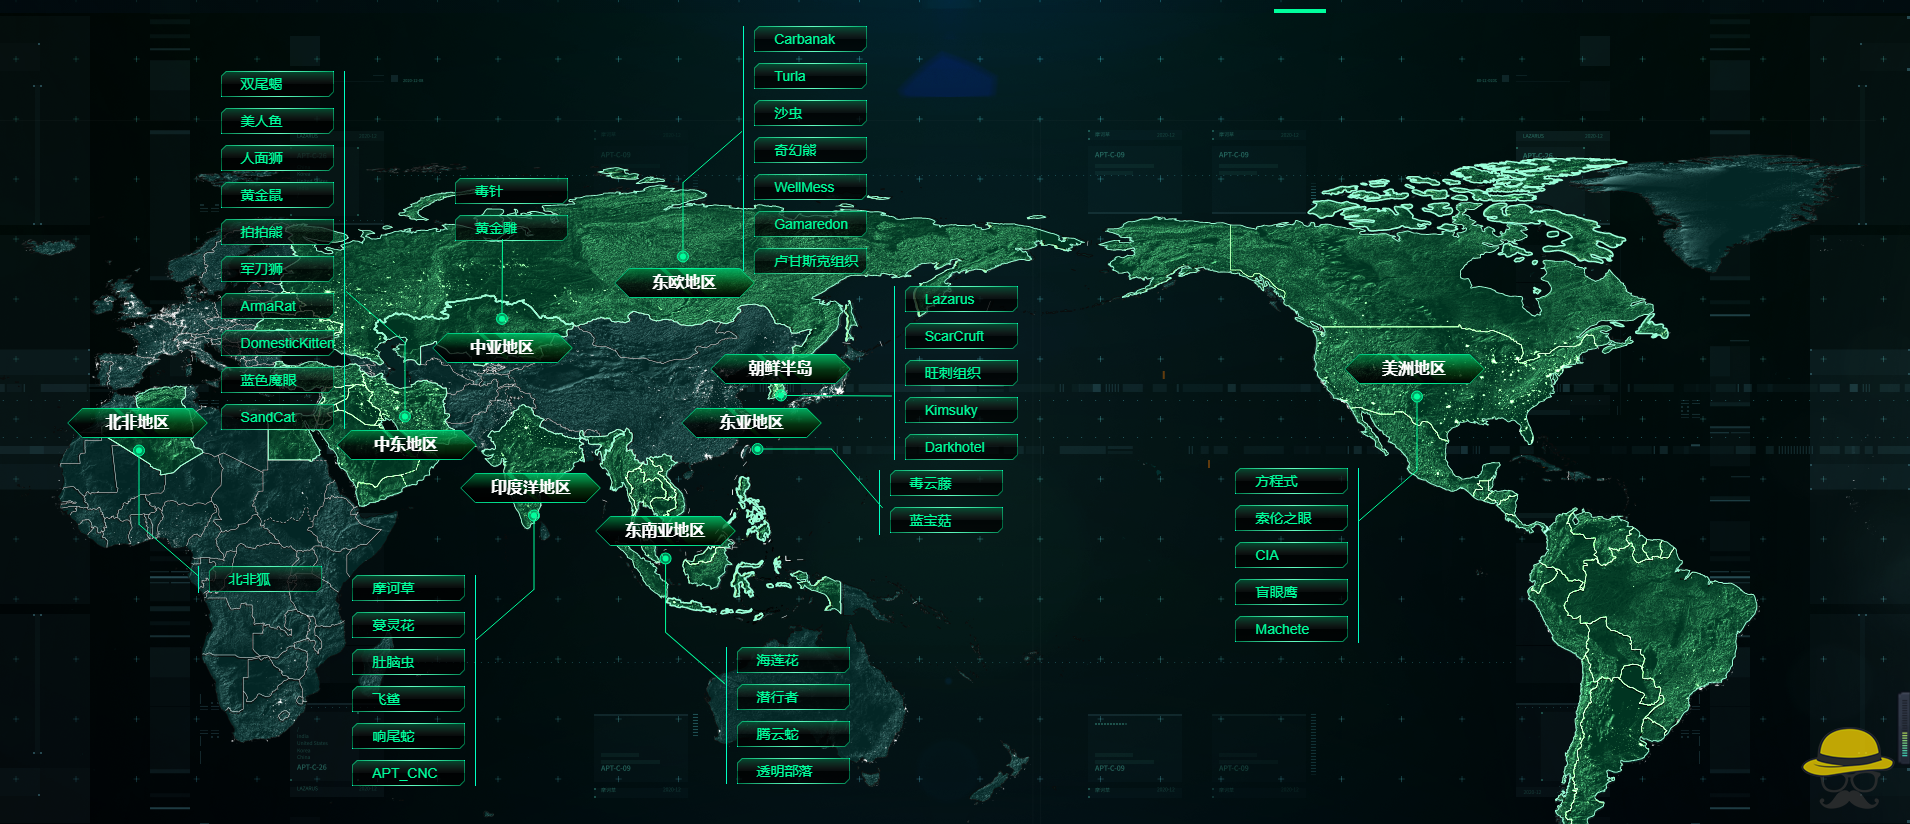
全球APT组织相关威胁情报
情报来源 360威胁情报中心 APT全景雷达 http://apt.360.net/ 安恒威胁情报中心 APT组织分布全景图 http://ti.dbappsecurity.com.cn/apt/map 相关APT组织信息 APT(Advanced Persisten...
2023年12月2日 15:21
k3d入门指南之在Docker中运行K3s的详细教程_docker
在本文中,我们将简单了解k3d,这是一款可让您在安装了Docker的任何地方运行一次性Kubernetes集群的工具,此外在本文中我们还将探讨在使用k3d中可能会出现的一切问题,感兴趣的朋友跟随小编一起...
2022年6月15日 09:45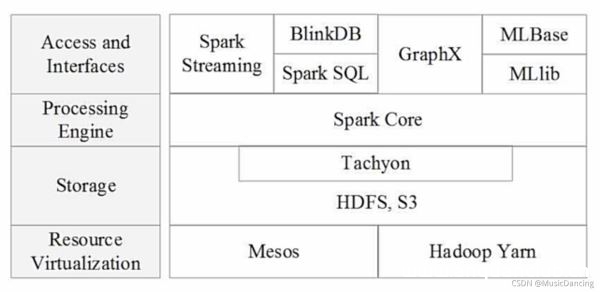
Spark简介以及与Hadoop对比分析_云计算技术
这篇文章主要对Spark作了详细的简介,包含spark的生态系统、基本感念、架构设计、部署应用,以及与Hadoop作了对比,分析其优劣特点,有需要的朋友可以参考下 目录1. Spark 与 Hadoop 比较1.1 Ha...
2022年6月15日 22:44
docker的pdflatex环境配置的方法步骤_docker
这篇文章主要介绍了docker的pdflatex环境配置的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 技术背景 ...
2022年6月16日 20:06CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...
2023年4月5日 19:29CVE-2023-20864: VMware Aria Operations for Logs – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-20864: VMware Aria Operations for Logs - Unauthenticated Remote Code Execution 漏洞描述 VMware Aria Operations for Logs contains a deserialization vulnerability. ...
2023年9月12日 22:47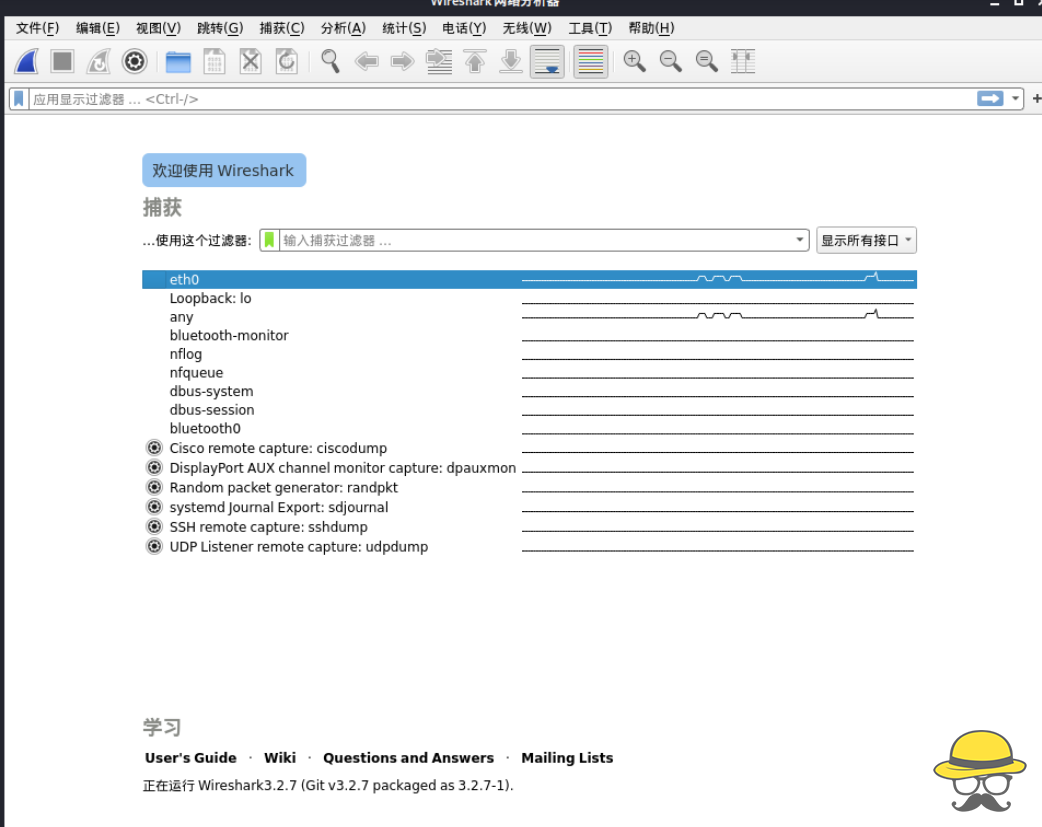
Wireshark分析HTTPS流量
Wireshark分析HTTPS流量 Kali Linux下使用Wireshark分析HTTPS流量 系统环境Kali-linux 5.9.0 软件版本Wireshark3.2.7 这里使用eth0网卡 可以看到有数据来源和去向以及具体数据包情况 数据包比较...
2023年1月13日 20:24
[原创] CVE-2022-21999 Windows Print Spooler 权限提升漏洞分析-二进制漏洞
漏洞简介 2022 年 2 月,微软修补了 CVE-2022-21999 漏洞。Windows Print Spooler 存在权限提升漏洞,经过身份认证的本地攻击者可通过在目标系统上运行特制程序来利用此漏洞,成功利用此漏洞的...
2022年3月22日 17:08
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

