
最新发布第111页

CVE-2021-2135: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2021-2135: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0) contains a remote code execution caused ...
 2021年2月14日 07:03
Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084)
漏洞标题 Atlassian Confluence 远程代码执行漏洞(CVE-2021-26084) 漏洞描述 Atlassian 官方发布了Confluence Server Webwork OGNL注入漏洞(CVE-2021-26084)的安全公告,远程攻击者在经过身份...
2021年9月10日 17:35CVE-2025-8286: Güralp Systems FMUS Series – Unauthenticated Access
漏洞标题 CVE-2025-8286: Güralp Systems FMUS Series - Unauthenticated Access 漏洞描述 Güralp Systems FMUS Series Seismic Monitoring Devices expose an unauthenticated Telnet-based ...
2025年12月30日 22:35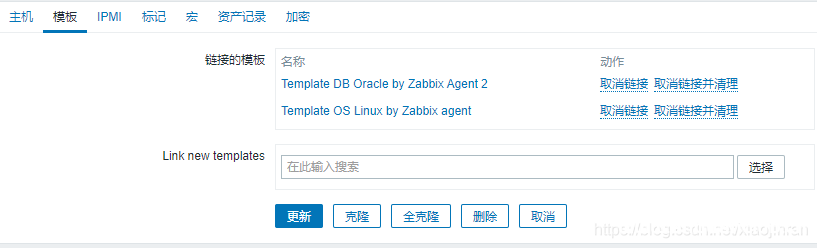
zabbix agent2 监控oracle数据库的方法_zabbix
这篇文章主要介绍了zabbix agent2 监控oracle数据库的方法,本文给大家介绍的非常详细,对大家的学习或工作具体一定的参考借鉴价值,需要的朋友可以参考下 概述 在zabbix5.0版本以上,新增了一个...
2022年6月15日 09:44
zabbix-agent在麒麟V10上的安装过程_zabbix
这篇文章主要介绍了zabbix-agent在麒麟V10上的安装过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装包下载 下载地址:http://sourcefo...
2022年10月22日 20:27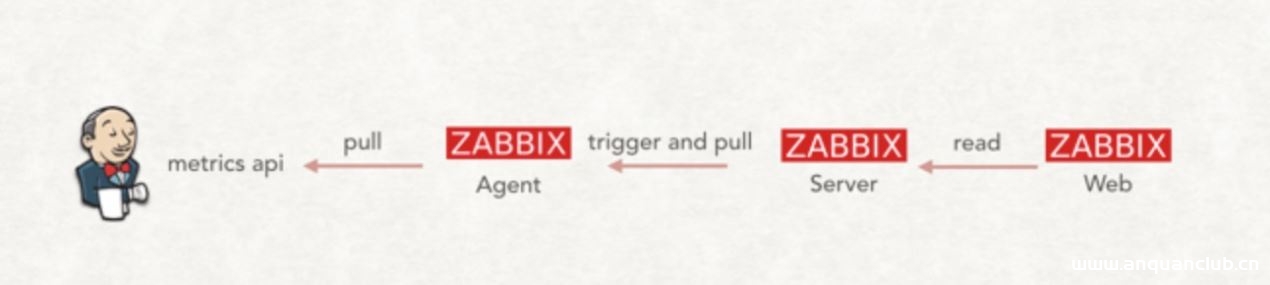
基于zabbix实现监控Jenkins过程详解_zabbix
这篇文章主要介绍了基于zabbix实现监控Jenkins过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、监控架构图 二、实现思路 在 J...
2023年1月2日 20:19![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...

 2022年4月28日 20:53
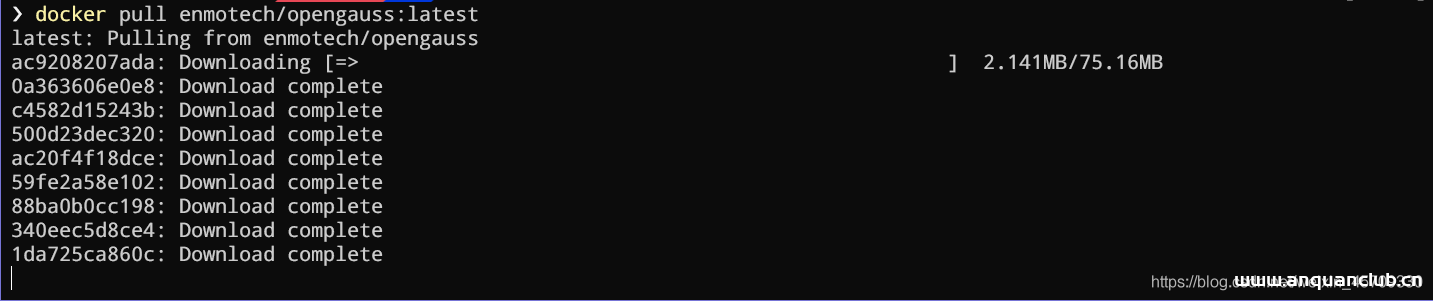
docker配置openGauss数据库的方法详解_docker
这篇文章主要介绍了docker配置openGauss数据库,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 For Windows User 在docker中使用openGauss ...
2022年6月15日 17:04
[GXYCTF2019]BabyUpload – buu刷题笔记
[GXYCTF2019]BabyUpload 进入靶机我们可以看到这应该是通过文件上传一句话木马之后连接蚁剑得到flag首先我们测试一下能上传哪些文件我先尝试上传了.jpg文件发现显示了这样一句话 不能传.jpg文件...
2022年5月31日 16:17
强大的子域搜集工具-OneForAll
项目介绍 项目地址:http://github.com/shmilylty/OneForAll 在渗透测试中信息收集的重要性不言而喻,子域收集是信息收集中必不可少且非常重要的一环,目前网上也开源了许多子域收集的工具,但...
2023年1月13日 20:11Atlassian Jira 信息泄露(CVE-2019-3401)
漏洞标题 Atlassian Jira 信息泄露(CVE-2019-3401) 漏洞描述 Jira 7.13.3之前版本和8.1.1之前版本8.0.0中的ManageFilters.jspa资源允许远程攻击者通过不正确的授权检查枚举用户名。 PoC代码 暂...
2019年11月16日 06:41
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32CVE-2024-29972: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - NsaRescueAngel Backdoor Account
漏洞标题 CVE-2024-29972: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - NsaRescueAngel Backdoor Account 漏洞描述 The command injection vulnerability in the CGI program "remote_...
2024年10月18日 01:54confluence 远程代码执行漏洞(CVE-2019-3396)
漏洞标题 confluence 远程代码执行漏洞(CVE-2019-3396) 漏洞描述 Confluence是一个专业的企业知识管理与协同软件,常用于构建企业wiki。它强大的编辑和站点管理特征能够帮助团队成员之间共享信...
2019年5月16日 02:47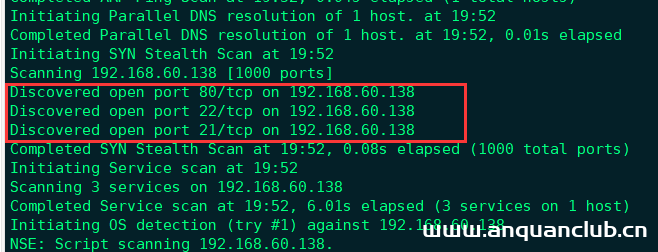
Vulnhub 靶场 DRIPPING BLUES: 1
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
2022年3月26日 20:27
[RoarCTF 2019]Easy Java – buu刷题笔记
解题 一看是一个登录界面,尝试弱口令。密码直接爆出来了,但是FLAG不在这(这是大佬说的,我跑了半天,不知道弱密码是什么) 试了试,sql注入,半天感觉好像也不行,点一下help看看 是很熟悉的...
2022年5月31日 18:05
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

