
最新发布第111页

CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 – Local File Inclusion
漏洞标题 CVE-2010-1532: Joomla! Component PowerMail Pro 1.5.3 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the givesight PowerMail Pro (com_powermail) com...
 2010年12月14日 08:22
CVE-2023-28121: WooCommerce Payments – Unauthorized Admin Access
漏洞标题 CVE-2023-28121: WooCommerce Payments - Unauthorized Admin Access 漏洞描述 An issue in WooCommerce Payments plugin for WordPress (versions 5.6.1 and lower) allows an unauth...
2023年4月23日 22:09CVE-2025-34040: Zhiyuan OA Platform – Arbitrary File Upload
漏洞标题 CVE-2025-34040: Zhiyuan OA Platform - Arbitrary File Upload 漏洞描述 An arbitrary file upload vulnerability exists in the Zhiyuan OA platform 5.0, 5.1 - 5.6sp1, 6.0 - 6.1s...
2025年4月26日 08:17
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32CVE-2021-2135: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2021-2135: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0) contains a remote code execution caused ...
2021年2月14日 07:03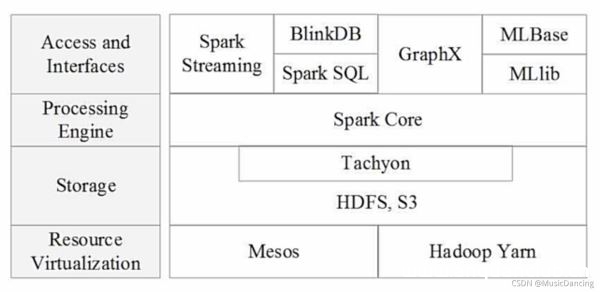
Spark简介以及与Hadoop对比分析_云计算技术
这篇文章主要对Spark作了详细的简介,包含spark的生态系统、基本感念、架构设计、部署应用,以及与Hadoop作了对比,分析其优劣特点,有需要的朋友可以参考下 目录1. Spark 与 Hadoop 比较1.1 Ha...
2022年6月15日 22:44CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
2025年12月26日 14:21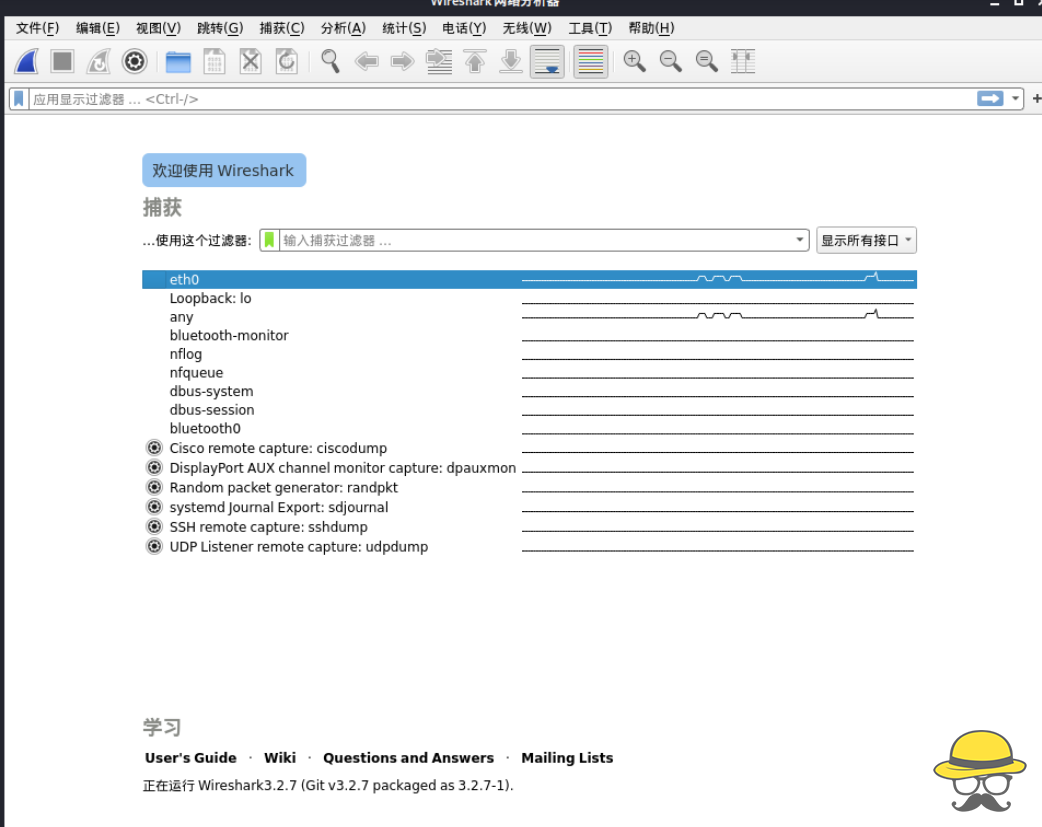
Wireshark分析HTTPS流量
Wireshark分析HTTPS流量 Kali Linux下使用Wireshark分析HTTPS流量 系统环境Kali-linux 5.9.0 软件版本Wireshark3.2.7 这里使用eth0网卡 可以看到有数据来源和去向以及具体数据包情况 数据包比较...

 2023年1月13日 20:24
CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting 漏洞描述 ManageEngine ADSelfService Plus before 6121 contains a stored cross-site sc...
2022年3月28日 09:29
IDEA/PyCharm/Webstorm/Phpstorm等 Jetbrains全家桶激活码
相关阅读 之前我们分享了最新的IDEA、PyCharm激活教程 很多网友都问Jetbrains其他产品激活码有吗?我们今天分享完整的激活码,激活方式您可以参考上面的教程,几乎是完全一致的。 激活工具下载 ...
2022年12月19日 10:40Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
2024年10月25日 03:08CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 – Local File Inclusion
漏洞标题 CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 - Local File Inclusion 漏洞描述 Franklin Fueling Systems Colibri Controller Module 1.8.19.85...
2021年11月27日 14:36
[GXYCTF2019]禁止套娃 – buu刷题笔记
打开环境就只是提示,flag在哪里呢?,查看源代码,和网络加载都没有什么线索,只能扫一下目录,但是buu靶场一扫目录就429,难受,看了大佬的笔记,有一个git文件泄露。 git源码泄露,可以看看...
2022年6月5日 16:37docker-compose教程之安装使用和快速入门_docker
这篇文章主要介绍了docker-compose教程之安装使用和快速入门,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录1...
2022年10月27日 21:41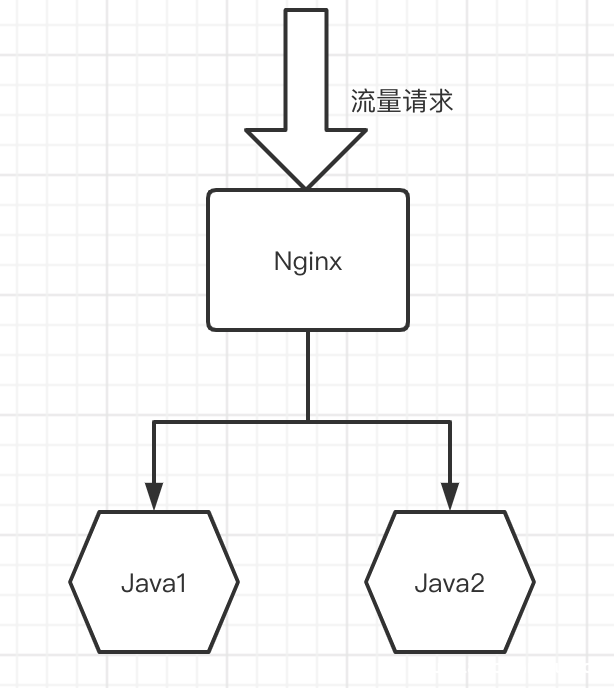
基于nginx实现上游服务器动态自动上下线无需reload的实现方法_nginx
这篇文章主要介绍了基于nginx实现上游服务器动态自动上下线无需reload,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、部署consul集群1. ...
2022年9月17日 10:40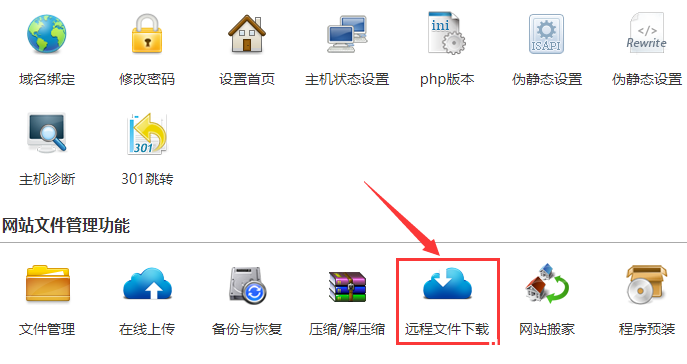
linux系统虚拟主机开启支持SourceGuardian(sg11)加密组件的详细步骤_Linux
这篇文章主要介绍了linux系统虚拟主机开启支持SourceGuardian(sg11)加密组件的详细步骤,需要的朋友可以参考下 注意:sg11我司只支持linux系统虚拟主机自主安装。支持php5.3及以上版本。 1、登...
2022年11月15日 21:44
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

