
最新发布第114页

CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3132: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
 2017年7月26日 12:41
CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
2014年4月24日 14:46Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞
漏洞标题 Bylancer Quicklancer CVE-2024-7188 SQL注入漏洞 漏洞描述 Bylancer Quicklancer是Bylancer公司的一个自由职业者平台。Bylancer Quicklancer 存在SQL注入漏洞。此漏洞是由于对用户发...
2024年10月28日 09:28CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 – Remote Code Execution (XXE)
漏洞标题 CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 - Remote Code Execution (XXE) 漏洞描述 The JIRA Workflow Designer Plugin in Atlassian JIRA...
2017年11月10日 09:39CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 – Heap Overflow via Long Commands
漏洞标题 CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 - Heap Overflow via Long Commands 漏洞描述 Titan FTP Server versions 6.03 and 6.05 (builds) contain multiple heap-based ...
2008年5月25日 21:37CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年9月30日 18:17CVE-2017-10075: Oracle Content Server – Cross-Site Scripting
漏洞标题 CVE-2017-10075: Oracle Content Server - Cross-Site Scripting 漏洞描述 Oracle Content Server version 11.1.1.9.0, 12.2.1.1.0 and 12.2.1.2.0 are susceptible to cross-site scr...
2017年10月24日 06:09CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
2025年4月27日 03:34CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code
漏洞标题 CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code 漏洞描述 Shodan: http.title:"Login | Control WebPanel" fofa: app="CWP-虚拟主机控制面板" ...
2022年2月20日 06:50CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892)
漏洞标题 CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892) 漏洞描述 Craft CMS是一个开源的内容管理系统,它专注于用户友好的内容创建过程,逻辑清晰明了,是一个高度自由...
2023年10月7日 04:18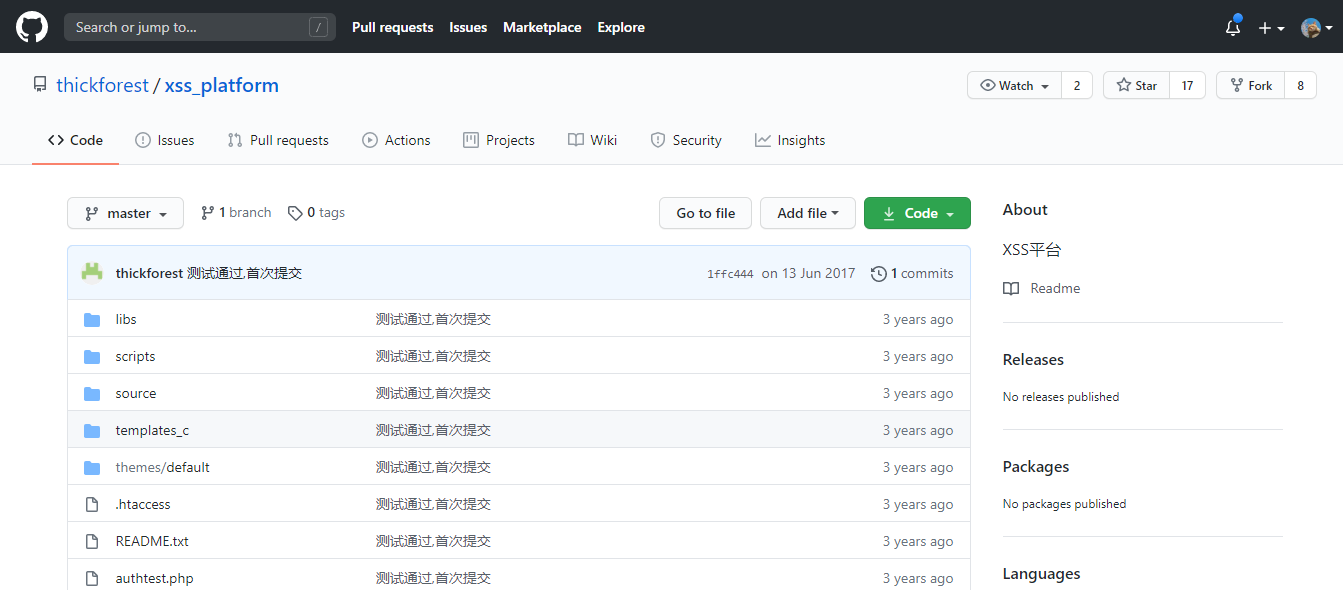
搭建xss-platform平台
一直想搭在公网搭建自己的XSS平台用来验证XSS漏洞,使用别人的平台自己心里总会有担心被摘果子的顾虑,前几天参考了不少前人的博客,终于搭建好了,搭建的途中也遇到了不少坑,故把搭建的经验分...
2022年3月29日 20:05CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年8月12日 02:47CVE-2023-34752: bloofoxCMS v0.5.2.1 – SQL Injection
漏洞标题 CVE-2023-34752: bloofoxCMS v0.5.2.1 - SQL Injection 漏洞描述 bloofox v0.5.2.1 was discovered to contain a SQL injection vulnerability via the lid parameter at admin/index....
2023年7月2日 22:01CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年8月17日 10:29CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年1月10日 09:55
linux不支持所有命令的解决办法_Linux
在本篇文章里小编给大家整理了关于linux不支持所有命令的解决办法,需要的朋友们可以参考下。 inux不支持所有命令怎么办?解决Linux所有命令不能使用的问题 出现这个问题说明你的 /etc/profile ...
2024年5月30日 20:37
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

