
最新发布第114页

CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
 2023年6月5日 23:46
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
2022年9月16日 22:20CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年12月6日 00:13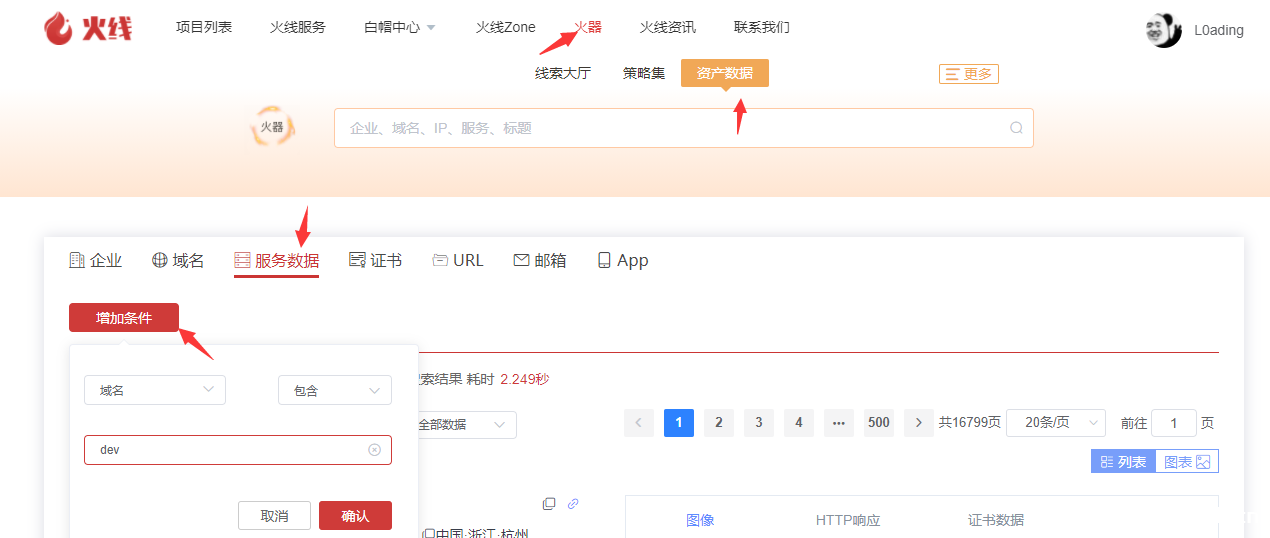
火线新手训练之如何使用火器快速查找脆弱资产
0x01 作为一个在安全小天地平台挖洞一年多的菜鸡,也是利用这段时间成功的从一个小菜鸡变成了一个大菜鸡。 0x02 在我个人看来挖src最重要的便是信息收集以及挖洞思路,挖洞思路的话可以去安全小...
2022年3月10日 23:37CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
2023年5月11日 05:10Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
2023年10月22日 10:38CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞
漏洞标题 CVE-2022-40684: Fortinet FortiOS admin 远程命令执行漏洞 漏洞描述 Fortinet 周一指出,上周修补的 CVE-2022-40684 身份验证绕过安全漏洞,正在野外被广泛利用。作为管理界面上的一...
2022年5月27日 13:02CVE-2021-28377: Joomla! ChronoForums 2.0.11 – Local File Inclusion
漏洞标题 CVE-2021-28377: Joomla! ChronoForums 2.0.11 - Local File Inclusion 漏洞描述 Joomla! ChronoForums 2.0.11 avatar function is vulnerable to local file inclusion through unaut...
2021年5月19日 01:10CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
2019年10月12日 19:57CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion
漏洞标题 CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion 漏洞描述 WordPress Simple Image Manipulator 1.0 is vulnerable to local file inclusion ...
2015年9月22日 16:06CVE-2022-0660: Microweber <1.2.11 - Information Disclosure
漏洞标题 CVE-2022-0660: Microweber <1.2.11 - Information Disclosure 漏洞描述 Microweber before 1.2.11 is susceptible to information disclosure. An error message is generated in ...
2022年11月21日 20:39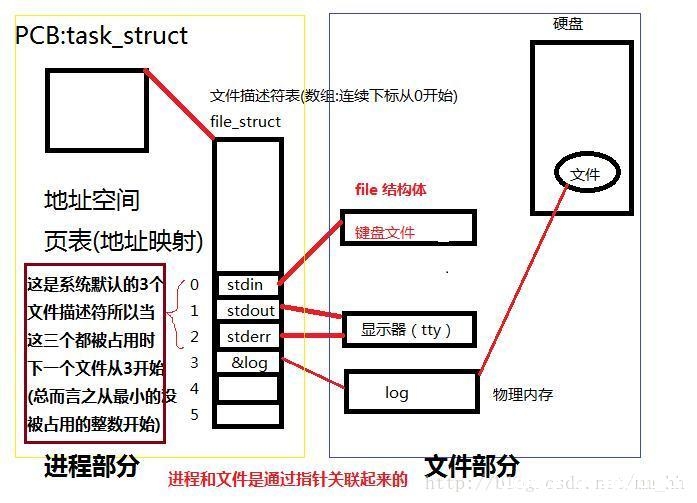
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
2022年6月15日 22:45Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年1月13日 04:05CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年5月28日 16:08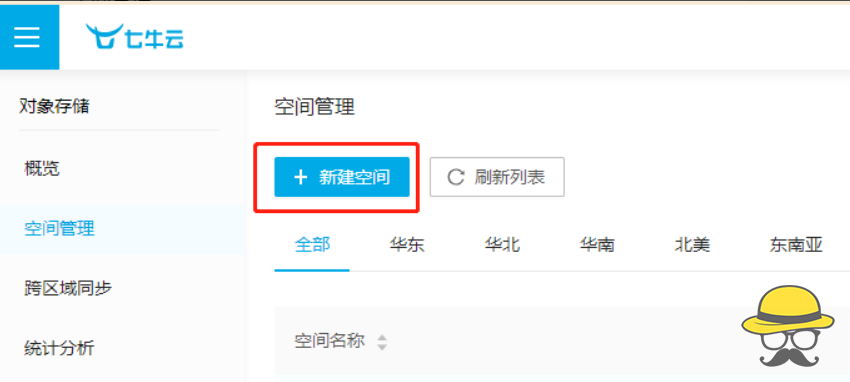
如何将视频、音频直链传入互联网
杂谈 很多网友表示自己很多时候想分享自己的视频或者音频,并且可以在网页中直接调用,或者让好友可以在线观看、在线播放,如何实现呢? 使用七牛云 注册入口 注册七牛云 教程 我们这里可以使用...

 2022年4月1日 18:36
CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
2025年3月3日 04:25
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

