
最新发布第114页

CVE-2021-45467: Control Web Panel (CWP) – File Inclusion
漏洞标题 CVE-2021-45467: Control Web Panel (CWP) - File Inclusion 漏洞描述 In CWP (Control Web Panel, previously CentOS Web Panel) before version 0.9.8.1107, an unauthenticated att...
 2021年8月28日 13:50
CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect
漏洞标题 CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect 漏洞描述 WordPress English Admin plugin before 1.5.2 contains an open redirect vulnerability. The plugin ...
2021年9月8日 14:43CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年8月6日 09:36
最简单的方法破解阿里云盘分享文件数量、下载和两分钟试看限制!
此教程来源于电脑技术书籍-电子图书,欢迎在此社区分享更多有用的资源 问题场景 有时候,我们需要用阿里云盘分享一些资源的时候,难免会碰上这样的情况: 或者看别人的资源时: 遇到这种情况,...

 2022年4月1日 18:36
CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
2025年9月13日 07:31
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...
2022年4月17日 16:58CVE-2023-28121: WooCommerce Payments – Unauthorized Admin Access
漏洞标题 CVE-2023-28121: WooCommerce Payments - Unauthorized Admin Access 漏洞描述 An issue in WooCommerce Payments plugin for WordPress (versions 5.6.1 and lower) allows an unauth...
2023年4月23日 22:09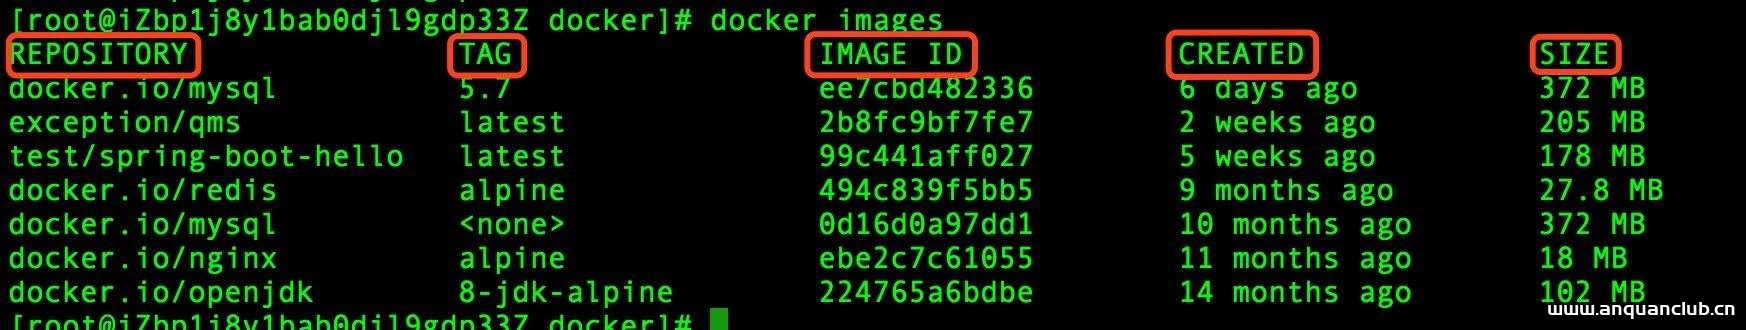
Docker 查看镜像信息的方法_docker
这篇文章主要介绍了Docker 查看镜像信息的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文中,我们将需要...
2022年11月27日 21:48CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
2025年12月26日 14:21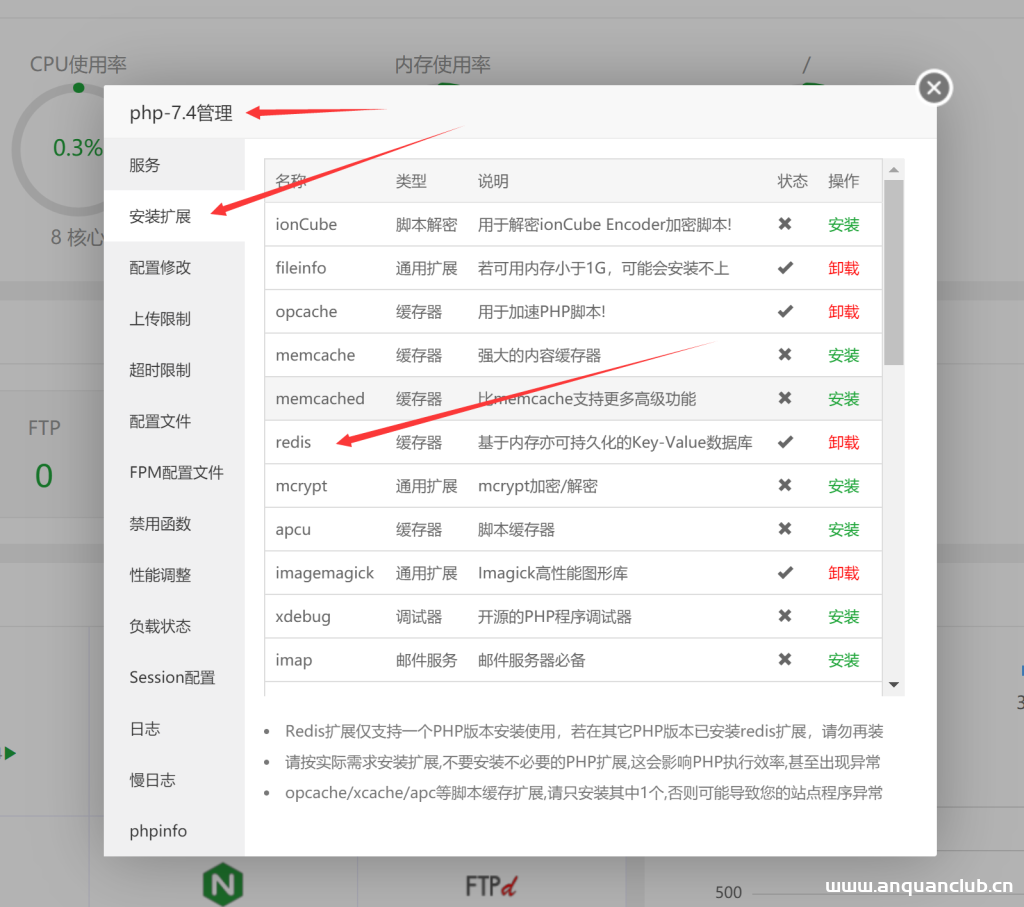
wordpress网站使用Redis缓存和PHP opcache为网站加速详细图文教程
相信建站的朋友都十分关心网站速度问题了,子比主题一直在强调极速优化这次词语,同时在之前的很多文章中我也简单的介绍了子比主题的关于速度优化的一些原理。理论上来讲使用子比主题搭配一个不...
2022年5月20日 20:05
IDEA/PyCharm/Webstorm/Phpstorm等 Jetbrains全家桶激活码
相关阅读 之前我们分享了最新的IDEA、PyCharm激活教程 很多网友都问Jetbrains其他产品激活码有吗?我们今天分享完整的激活码,激活方式您可以参考上面的教程,几乎是完全一致的。 激活工具下载 ...
2022年12月19日 10:40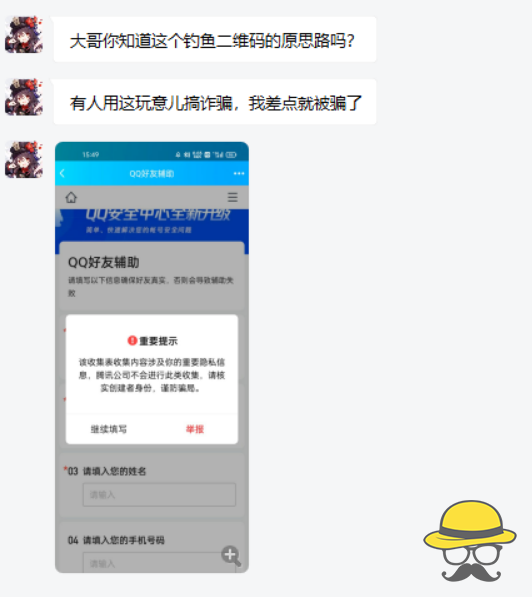
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...
2022年2月22日 19:57
U盘也有黑科技?零基础带你玩转badusb
杂谈 你见过插入U盘就可以自动关闭windows防火墙的操作吗?你尝试过把自己的U盘伪装成鼠标或者键盘吗?为了整蛊热心网友,还可以插入U盘之后让他自动播放音乐或者视频,拔掉也没有用,是不是有...
2022年2月21日 19:44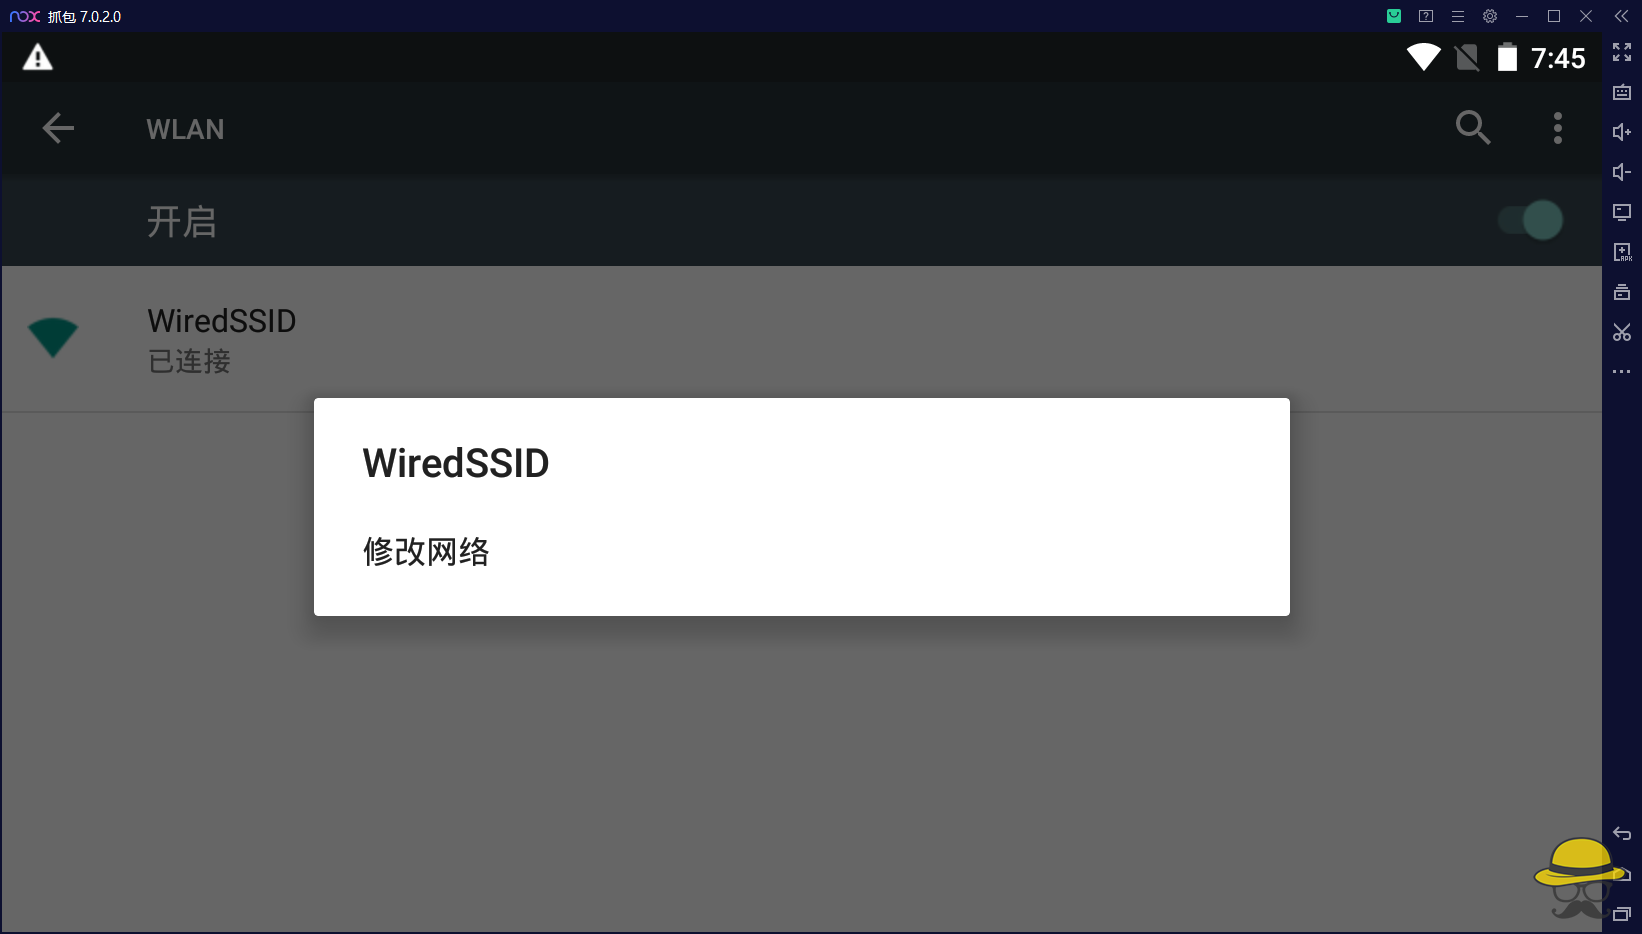
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
2023年1月13日 20:27CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 – Local File Inclusion
漏洞标题 CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 - Local File Inclusion 漏洞描述 Franklin Fueling Systems Colibri Controller Module 1.8.19.85...
2021年11月27日 14:36
盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...
2022年6月1日 20:22
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

