
最新发布第115页

Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...

 2022年6月9日 11:36

CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
 2022年1月4日 07:49
docker的pdflatex环境配置的方法步骤_docker
这篇文章主要介绍了docker的pdflatex环境配置的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 技术背景 ...
2022年6月16日 20:06
美国将卡巴斯基、中国电信、中国移动列入国家安全威胁名单
3月25日,美国联邦通信委员会(FCC)称俄罗斯网络安全公司卡巴斯基实验室(Kaspersky Lab)对美国国家安全构成了不可接受的风险,宣布将其列入“对美国国家安全构成威胁的通信设备和服务”名单...
2022年3月29日 09:20
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39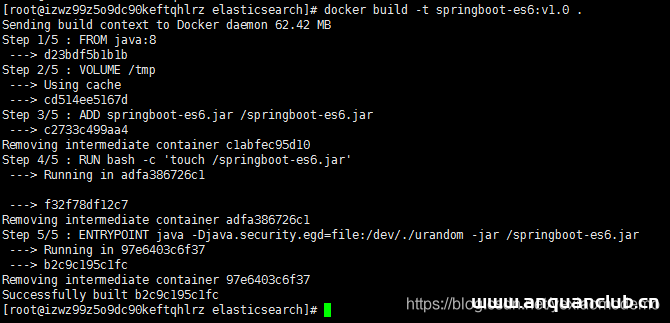
Linux Docker运行springboot项目的步骤详解_docker
这篇文章主要介绍了Linux Docker运行springboot项目的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 简介: Docker 运行springboot项目...
2022年10月18日 21:51CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
2025年1月27日 00:06CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年6月23日 21:22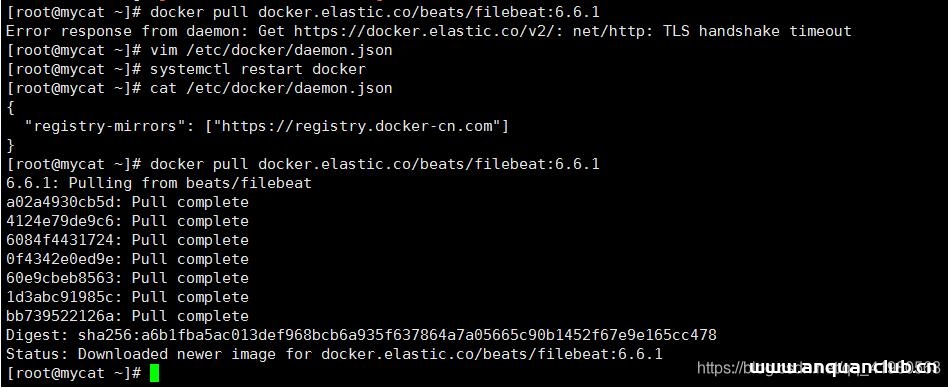
docker pull拉取超时的解决方案_docker
这篇文章主要介绍了docker pull拉取超时的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近docker pull镜像的时候非常不稳定,速度慢不说还经常超时失败 Pullin...
2022年8月17日 21:34CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass
漏洞标题 CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass 漏洞描述 Mura CMS before 10.0.580 is susceptible to authentication bypass in the Remember Me function. An att...
2022年12月8日 02:55
Docker部署Rabbitmq容器实现过程解析_docker
这篇文章主要介绍了Docker部署Rabbitmq容器实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1、拉取镜像 首先执行如下命令将...
2023年1月9日 21:53
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
2022年12月19日 10:40
【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...
2022年5月17日 22:03(CVE-2021-3156) sudo 堆缓冲区溢出漏洞
漏洞标题 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 漏洞描述 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 PoC代码 暂无
2021年11月13日 15:53CVE-2024-48651: ProFTPD ≤ 1.3.8b – Privilege Escalation via mod_sql
漏洞标题 CVE-2024-48651: ProFTPD ≤ 1.3.8b - Privilege Escalation via mod_sql 漏洞描述 ProFTPD versions through 1.3.8b (before commit cec01cc) contain a vulnerability in the mod_sq...
2024年11月20日 11:11CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年11月28日 04:53
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

