
最新发布第116页

解决docker run 或者 docker restart 启动镜像就自动退出_docker
这篇文章主要介绍了解决docker run 或者 docker restart 启动镜像就自动退出的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 执行命令:docker run --name centos8 -d...
 2023年1月21日 21:03
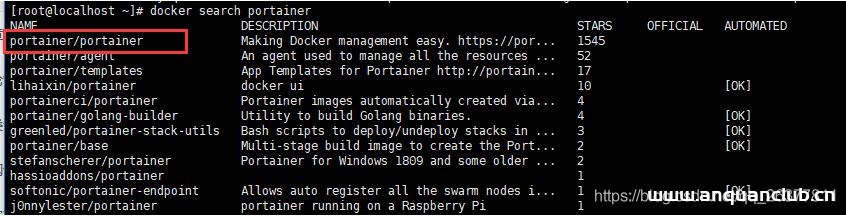
docker可视化工具Portainer部署并汉化的操作_docker
这篇文章主要介绍了docker可视化工具Portainer部署并汉化的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 #docker search #docker pull portainer 1.拉取镜像后下载汉...
2022年7月9日 21:16
关于Jenkins + Docker + ASP.NET Core自动化部署的问题(避免踩坑)_docker
这篇文章主要介绍了关于Jenkins + Docker + ASP.NET Core自动化部署的问题,本文给大家带来了docker安装方法及一些注意事项,内容有点小长,希望朋友们耐心看完,一定有收获 本来没想着要写这篇...
2022年6月15日 09:45Docker 启动Redis 并设置密码的操作_docker
这篇文章主要介绍了Docker 启动Redis 并设置密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis使用 redis version 5的apline(阿尔卑斯)镜像,小巧快速 新建...
2023年1月13日 21:25
CVE-2022-34048: Wavlink WN-533A8 – Cross-Site Scripting
漏洞标题 CVE-2022-34048: Wavlink WN-533A8 - Cross-Site Scripting 漏洞描述 Wavlink WN-533A8 M33A8.V5030.190716 contains a reflected cross-site scripting vulnerability via the login_...
2022年4月21日 10:54CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年11月9日 13:45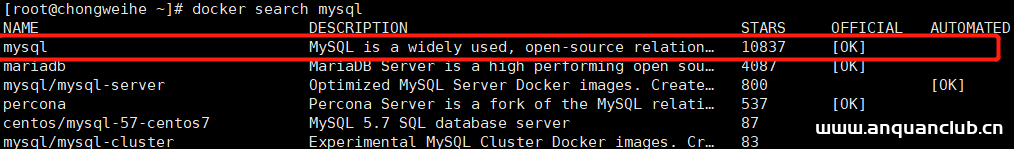
Docker部署mysql一主一从的操作方法_docker
这篇文章主要介绍了Docker部署mysql一主一从,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载镜像 选择MySQL镜像 docker search ...
2022年6月15日 10:15
完美解决docker安装mysql后Navicat连接不上的问题_docker
这篇文章主要介绍了完美解决docker安装mysql后Navicat连接不上的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、docker拉取镜像 docker pull mysql (默认拉取最新...
2022年8月12日 20:23
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...

 2023年1月13日 20:21
CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
2025年3月3日 01:42
kali渗透综合靶机–Breach-1.0靶机
本文章向大家介绍渗透测试靶机 breach-1,主要包括渗透测试靶机 breach-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 下载地址: 下载链...
2024年4月10日 22:36CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
2023年7月23日 05:24CVE-2024-30568: Netgear R6850 V1.1.0.88 – Command Injection
漏洞标题 CVE-2024-30568: Netgear R6850 V1.1.0.88 - Command Injection 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 suffers from a command injection vulnerability in the ...
2024年12月25日 20:56
Centos8.2云服务器环境安装Tomcat8.5的详细教程_Tomcat
这篇文章主要介绍了Centos8.2云服务器环境安装Tomcat8.5的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在安装Tomcat之前,先安装好JD...
2022年11月24日 21:28同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322)
漏洞标题 同迅科技-神行者路由 / chkid 代码执行漏洞(CVE-2025-54322) 漏洞描述 Xspeeder SXZOS 系统在 2025-12-26 之前的版本中,vLogin.py 接口存在远程代码执行漏洞,攻击者可通过向 chkid...
2025年12月28日 17:33Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年4月3日 05:01
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

