
最新发布第117页
Docker中搭建FastDFS文件系统(多图教程)_docker
这篇文章主要介绍了Docker中搭建FastDFS文件系统(多图教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录关...
 2022年6月15日 09:44

Docker 运行多个Springboot的详细教程_docker
这篇文章主要介绍了Docker 运行多个Springboot的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 docker 运行多个Springboot 第一个...
2022年12月5日 21:58
勒索软件团伙在攻击警察局后主动提供解密器
最近AvosLocker勒索软件再次发起了攻击,不过这一次的目标有点特殊——是美国警察局,它对该机构的设备进行了加密并窃取了数据。但在昨日,事情发生了戏剧性的变化,根据安全研究员pancak3在十...
2022年3月10日 23:39
docker 查看jvm内存占用方式_docker
这篇文章主要介绍了docker 查看jvm内存占用方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、进入docker容器的宿主机,查看运行指定镜像的容器id(结果的第一列): ...
2022年8月7日 21:11
[BJDCTF2020]Easy MD5 – buu刷题笔记
打开连接,只有一个输入框,测试了半天sql,并没有什么鸟用 使用burp抓包,查看报文头发现有信息隐藏在hint里面 select * from 'admin' where password=md5($pass,true) md5($pass,true)知识补...

 2022年4月18日 11:02

CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
2018年6月29日 21:20CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
2025年10月30日 11:08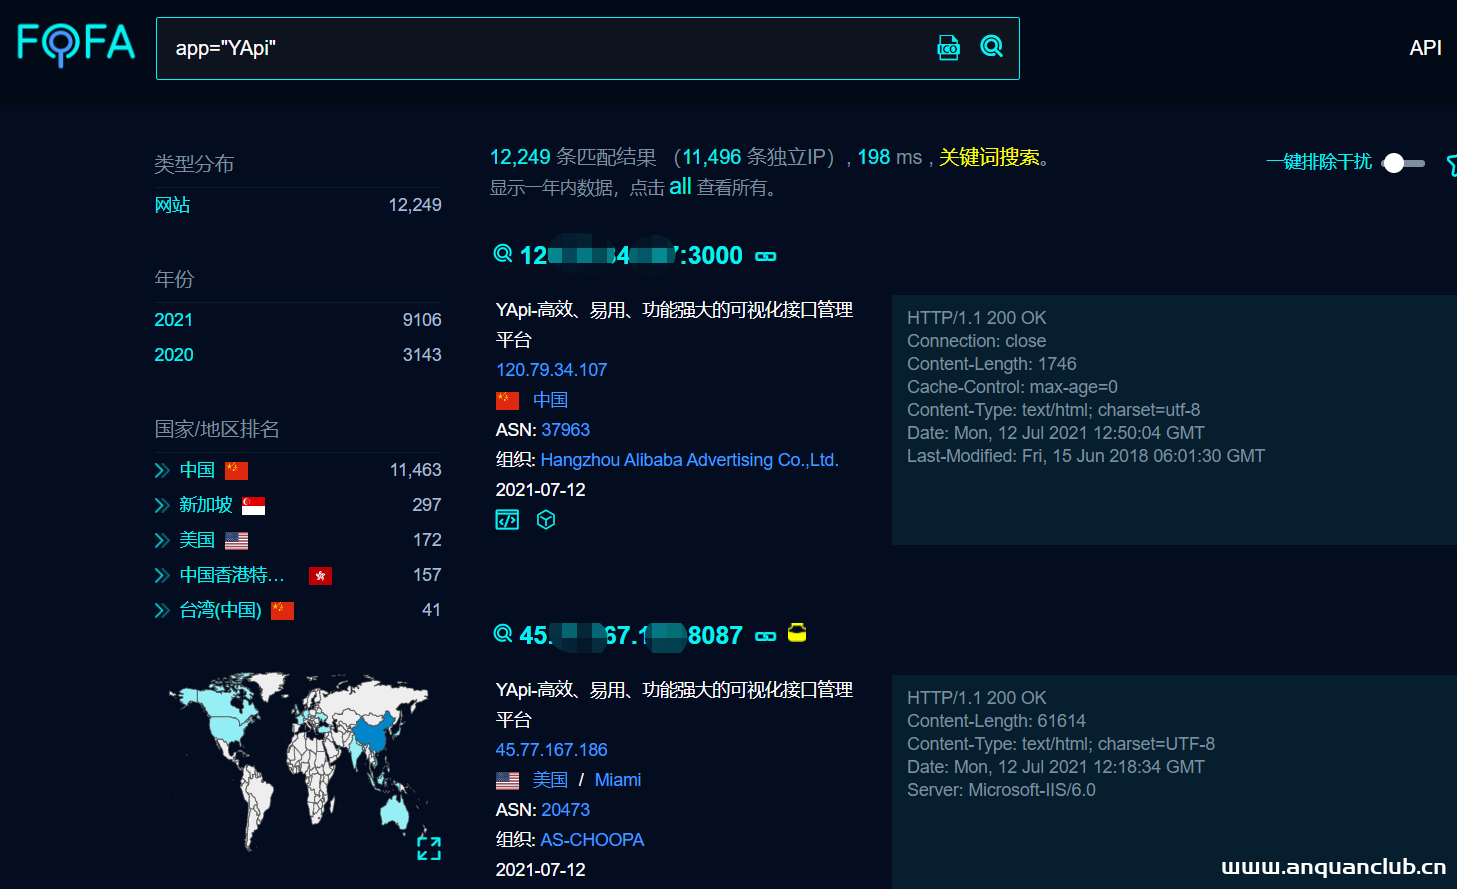
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
2022年3月10日 23:36
安装redhat 8.0红帽系统的图文教程(小白必备)_Linux
这篇文章主要介绍了安装redhat 8.0红帽系统的图文教程(小白必备),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2022年11月13日 21:50
Ubuntu使用nginx搭建webdav文件服务器的详细过程_nginx
今天通过本文给大家分享Ubuntu使用nginx搭建webdav文件服务器的详细过程,在这小编提示大家在安装nginx时需要先安装nginx-full,具体安装方法跟随小编一起通过本文学习下吧 安装nginx 注意必须...
2022年6月15日 09:45
Spring Boot Docker打包工具小结_docker
本文对几种常见的Spring Boot Docker打包工具进行了简单总结,感兴趣的朋友跟随小编一起看看吧 目录Spring Boot Dockerspring-boot-maven-pluginSpotify Maven PluginJib Maven Plugin 最近公司...
2022年6月15日 09:40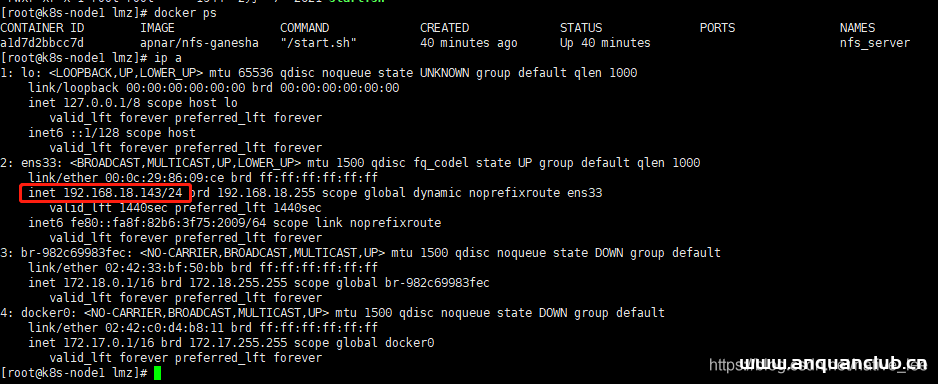
使用Docker的NFS-Ganesha镜像搭建nfs服务器的详细过程_docker
这篇文章主要介绍了使用Docker的NFS-Ganesha镜像搭建nfs服务器,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、NFS-Ganesha的简介二、NFS...
2022年6月23日 08:40CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding
漏洞标题 CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding 漏洞描述 An issue was discovered in the Calendar feature in Zimbra Collaboration Suite 8.8.x bef...
2022年4月16日 08:18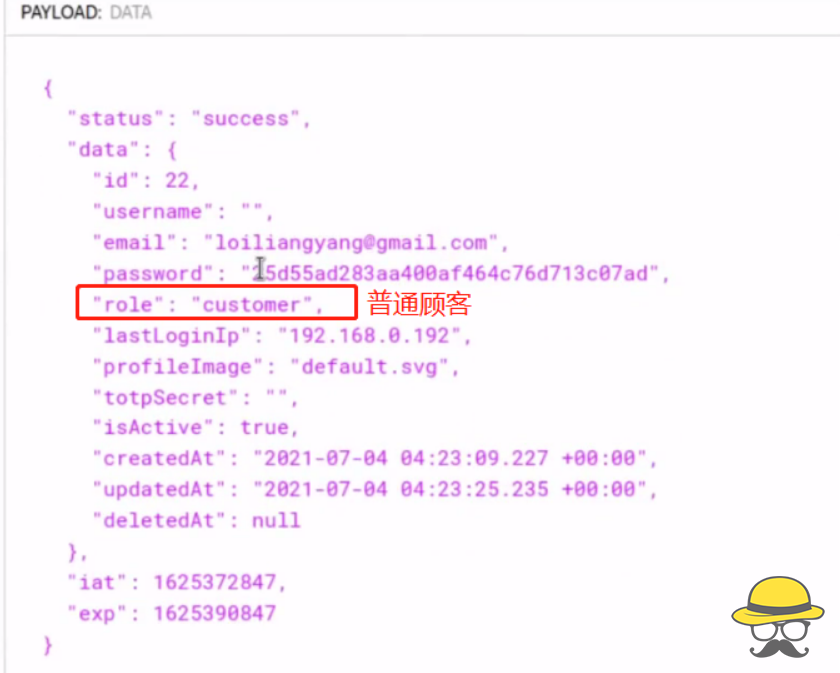
黑客如何不花一分钱获取某网站豪华会员
相关阅读 今天我们讲讲,如何通过json web token登录验证的一个漏洞来免费获取豪华会员 图文教程 我们发现用户在注册、登陆时,在payload中存在用户身份的信息,譬如非会员 再譬如豪华会员 这时...
2022年4月1日 18:36CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload
漏洞标题 CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Checkout Field Manager WordPress plugin before 18.0 does not v...
2022年3月3日 00:24
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}
2023年1月13日 20:00
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
2026年10月10日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

