
最新发布第117页
WordPress限制可以注册的邮箱类型(邮件黑白名单)
现在越来越多的人使用WordPress搭建资源下载站或者外贸网站,不少都开启了网站注册的,如果你关注过后台用户列表,就会发现有很多机器人批量注册的账号,邮箱地址都是不常见的域名邮箱。我们可...

 2022年5月14日 19:56
docker的pdflatex环境配置的方法步骤_docker
这篇文章主要介绍了docker的pdflatex环境配置的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 技术背景 ...
 2022年6月16日 20:06

Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年3月29日 00:27CVE-2022-2414: Dogtag PKI XML实体注入漏洞 CVE-2022-2414
漏洞标题 CVE-2022-2414: Dogtag PKI XML实体注入漏洞 CVE-2022-2414 漏洞描述 Dogtag PKI 的XML解析器存在安全漏洞,该漏洞源于在分析 XML 文档时访问外部实体可能会导致 XML 外部实体 (XXE)...
2022年11月30日 08:36
苹果CEO库克遭跟踪威胁一年多,对方自称是其妻子
近日,苹果CEO蒂姆·库克(Tim Cook)在查看电子邮件时,看到了一张上膛枪支的威胁照片。库克记得发送信件的这名女子,单在2020年10月至11月中旬之间,她就给库克发了大约200封电子邮件。这名女...
2022年3月10日 23:40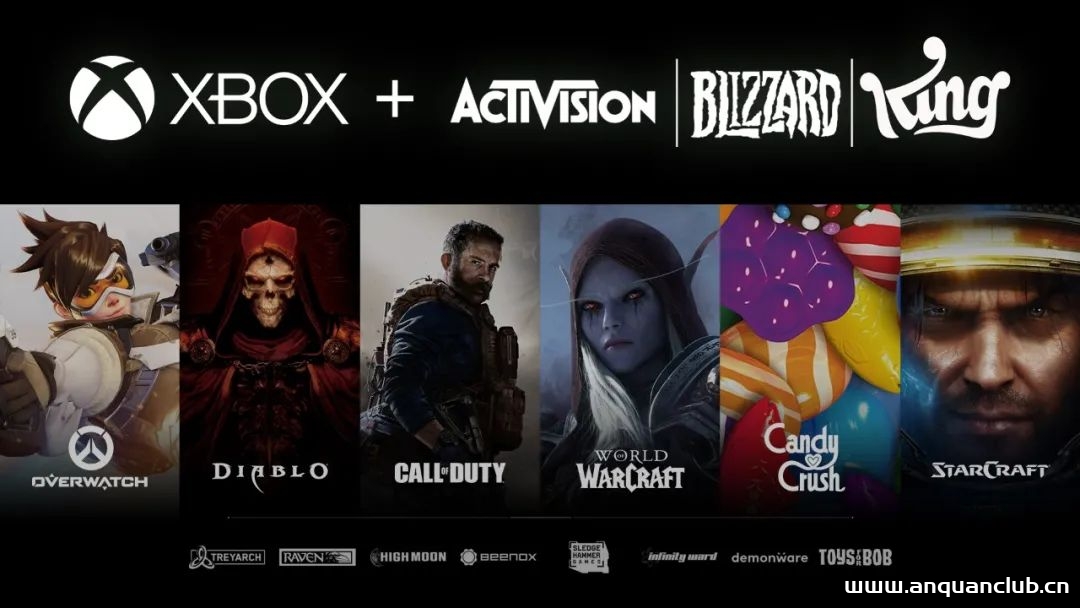
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
2025年11月22日 05:32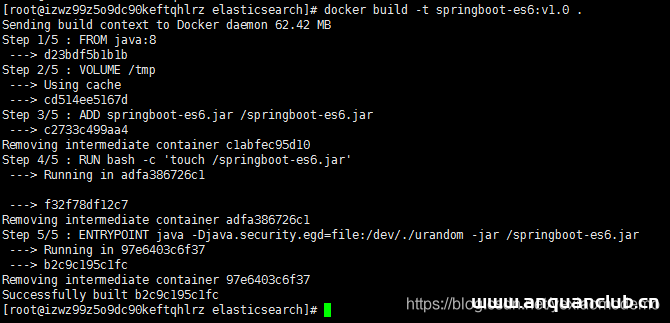
Linux Docker运行springboot项目的步骤详解_docker
这篇文章主要介绍了Linux Docker运行springboot项目的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 简介: Docker 运行springboot项目...
2022年10月18日 21:51CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年11月15日 20:00
【Scapy】Scapy-python脚本实现DDOS攻击
编写python脚本实现SYN FLOOD(DDOS) 原理 SYN FLOOD是DDOS的一种,发生在OSI第四层,这种方式利用TCP协议的特性,就是三次握手。攻击者发送TCP SYN,SYN是TCP三次握手中的第一个数据包,当服...
2022年2月15日 14:50
bugbounty技巧聚合20220209
漏洞报告 简单改ID越权250$ http://hackerone.com/reports/1124974 TikTok XSS 6000$ http://hackerone.com/reports/1452375 CVE-2022-21703,grafana跨站请求伪造(CSRF) http://jub0bs.com/pos...
2022年3月10日 23:29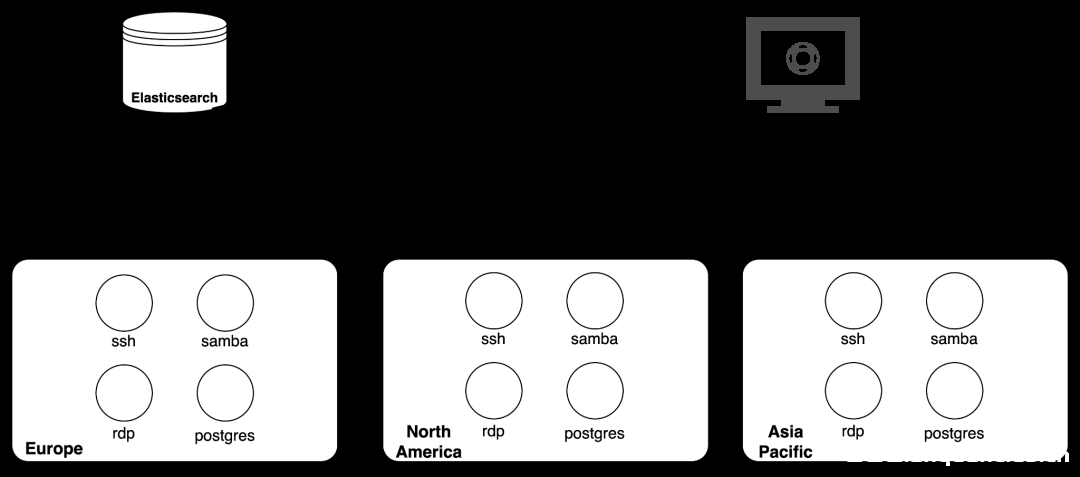
320个蜜罐其中80%在一天内沦陷
11月22日,网络安全公司Palo Alto Networks旗下威胁情报团队Unit 42公布了一份研究报告,报告中指出,该团队研究人员设置的320个蜜罐,其中的80%在24小时内被攻陷,而所有蜜罐都在一周内被攻陷...
2022年3月10日 23:38CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect
漏洞标题 CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect 漏洞描述 Z-Blog 1.5.2 and earlier contains an open redirect vulnerability via the redirect parameter in zb_system/cmd.php...
2020年9月7日 18:12zabbix-agent在麒麟V10上的安装过程_zabbix
这篇文章主要介绍了zabbix-agent在麒麟V10上的安装过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装包下载 下载地址:http://sourcefo...
2022年10月22日 20:27CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年11月15日 20:56CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年11月27日 20:30
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

