
最新发布第117页

Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...

 2022年6月9日 11:36

CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
 2022年1月4日 07:49
k3d入门指南之在Docker中运行K3s的详细教程_docker
在本文中,我们将简单了解k3d,这是一款可让您在安装了Docker的任何地方运行一次性Kubernetes集群的工具,此外在本文中我们还将探讨在使用k3d中可能会出现的一切问题,感兴趣的朋友跟随小编一起...
2022年6月15日 09:45
WordPress限制可以注册的邮箱类型(邮件黑白名单)
现在越来越多的人使用WordPress搭建资源下载站或者外贸网站,不少都开启了网站注册的,如果你关注过后台用户列表,就会发现有很多机器人批量注册的账号,邮箱地址都是不常见的域名邮箱。我们可...
2022年5月14日 19:56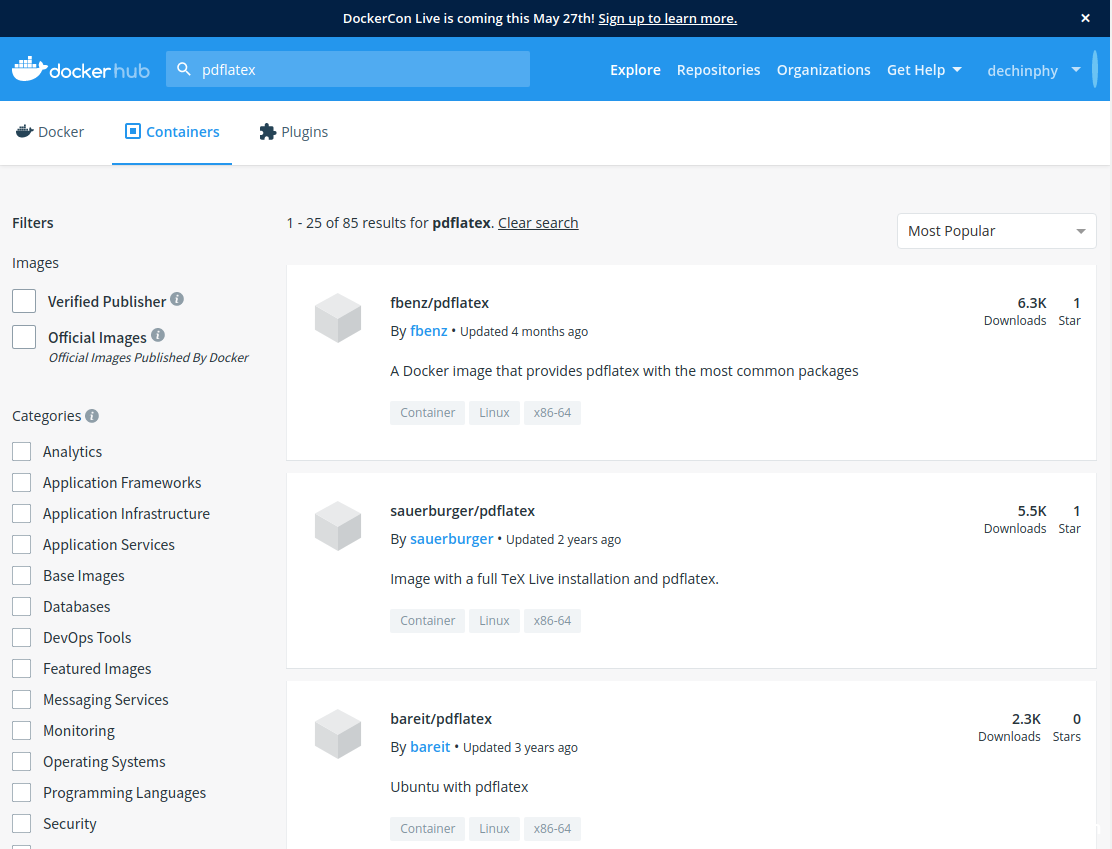
docker的pdflatex环境配置的方法步骤_docker
这篇文章主要介绍了docker的pdflatex环境配置的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 技术背景 ...
2022年6月16日 20:06
Docker 部署 Prometheus的安装详细教程_docker
这篇文章主要介绍了Docker 部署 Prometheus及安装方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录1.安装Node Exporter2.安装cAdvisor3....
2022年6月23日 08:41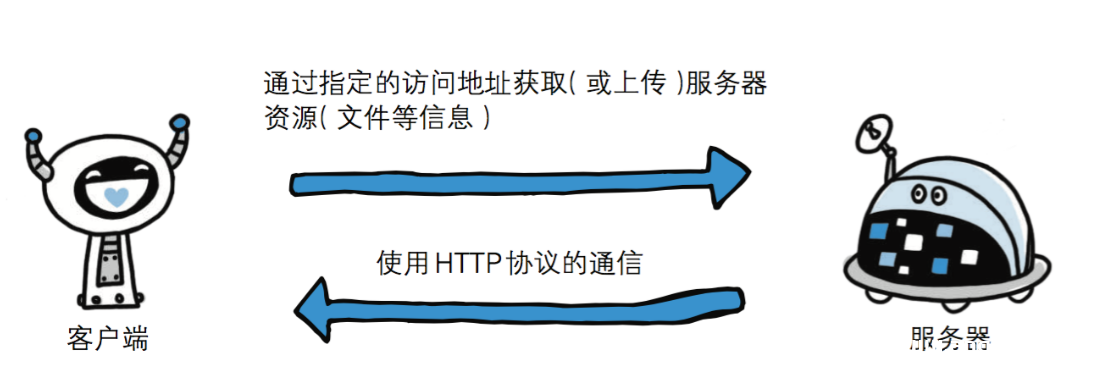
HTTP协议超级详解
HTTP协议简介 超文本传输协议(英文:HyperText Transfer Protocol,缩写:HTTP)是一种用于分布式、协作式和超媒体信息系统的应用层协议。HTTP是万维网的数据通信的基础。 HTTP的发...
2023年1月13日 20:06
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39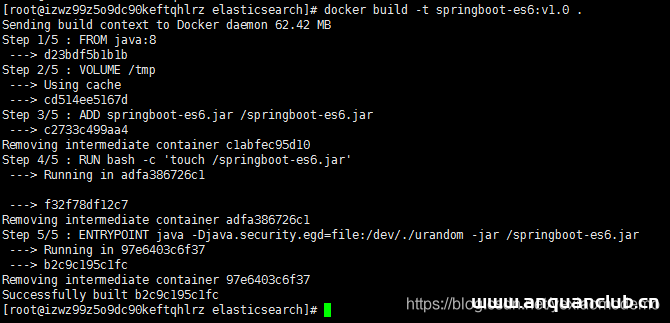
Linux Docker运行springboot项目的步骤详解_docker
这篇文章主要介绍了Linux Docker运行springboot项目的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 简介: Docker 运行springboot项目...
2022年10月18日 21:51
2021常见的搜索引擎蜘蛛的User Agent汇总
名词解释 Spider Spider、蜘蛛、爬虫均为一个意思,一般是人为设计好的,用来收集信息。 User-Agent User-Agent简称UA,一般代表了用户使用的设备、系统、浏览器、环境等信息,当然Spider也有专...
2022年2月15日 14:52CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
2025年1月27日 00:06如何使用Docker部署Go Web应用的实现_docker
这篇文章主要介绍了如何使用Docker部署Go Web应用的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录为什...
2023年1月2日 20:19CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年6月23日 21:22CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass
漏洞标题 CVE-2022-47003: Mura CMS <10.0.580 - Authentication Bypass 漏洞描述 Mura CMS before 10.0.580 is susceptible to authentication bypass in the Remember Me function. An att...
2022年12月8日 02:55
Docker部署Rabbitmq容器实现过程解析_docker
这篇文章主要介绍了Docker部署Rabbitmq容器实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1、拉取镜像 首先执行如下命令将...
2023年1月9日 21:53
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
2022年12月19日 10:40
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

