
最新发布第11页

CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure
漏洞标题 CVE-2021-40150: Reolink E1 Zoom Camera <=3.0.0.716 - Information Disclosure 漏洞描述 Reolink E1 Zoom camera through 3.0.0.716 is susceptible to information disclosure. ...
 2021年4月20日 09:39
CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年7月4日 20:18Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞
漏洞标题 Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞 漏洞描述 Apache Solr 中存在代码执行漏洞。该漏洞是由于DataImportHandler模块对用户输入的数据验证不足导致的。 PoC代码...
2019年5月18日 20:02CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0595: WordPress Contact Form 7 <1.3.6.3 - Stored Cross-Site Scripting 漏洞描述 WordPress Contact Form 7 before 1.3.6.3 contains an unauthenticated stored cross...
2022年7月7日 02:45CVE-2021-26702: EPrints 3.4.2 – Cross-Site Scripting
漏洞标题 CVE-2021-26702: EPrints 3.4.2 - Cross-Site Scripting 漏洞描述 EPrints 3.4.2 contains a reflected cross-site scripting vulnerability in the dataset parameter to the cgi/dat...
2021年11月6日 08:47CVE-2024-57049: TP-Link Archer C20 – Authentication Bypass
漏洞标题 CVE-2024-57049: TP-Link Archer C20 - Authentication Bypass 漏洞描述 A vulnerability in the TP-Link Archer C20 router with firmware version V6.6_230412 and earlier permits ...
2024年4月24日 16:44CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年7月1日 11:47CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年6月28日 09:35CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 – Cross-Site Scripting
漏洞标题 CVE-2017-17059: WordPress amtyThumb Posts 8.1.3 - Cross-Site Scripting 漏洞描述 WordPress amty-thumb-recent-post plugin 8.1.3 contains a cross-site scripting vulnerability...
2017年7月24日 17:40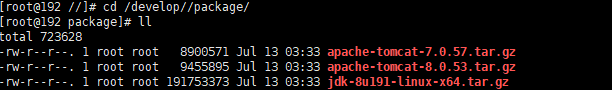
Linux系统(CentOS7安装)安装JDK8的教程详解_Linux
这篇文章主要介绍了Linux系统(CentOS7安装)安装JDK8的教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 JDK 的安装 系统安装就不做过多介绍,大家从网上寻找安装...
2024年6月8日 20:25
bugbounty技巧聚合20220113
漏洞报告 【 Gener8】点击劫持更改电子邮件地址 http://hackerone.com/reports/783191 【Nord Security】csrf修改密码 http://hackerone.com/reports/204703 【Zenly】通过 SMS 身份验证流程接...
2022年3月10日 23:38CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年5月6日 07:53Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年3月14日 03:14SNMP4J服务端连接超时问题解决方案_服务器其它
这篇文章主要介绍了SNMP4J服务端连接超时问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们的网络管理中心作为管理中心,...
2023年4月3日 20:19CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure
漏洞标题 CVE-2024-30269: DataEase <= 2.4.1 - Sensitive Information Exposure 漏洞描述 DataEase, an open source data visualization and analysis tool, has a database configuration ...
2024年9月22日 09:49CVE-2023-40748: PHPJabbers Food Delivery Script – SQL Injection
漏洞标题 CVE-2023-40748: PHPJabbers Food Delivery Script - SQL Injection 漏洞描述 PHPJabbers Food Delivery Script 3.0 has a SQL injection (SQLi) vulnerability in the "q" ...
2023年3月24日 18:37
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

