
最新发布第120页

CVE-2019-10092: Apache HTTP Server <=2.4.39 - HTML Injection/Partial Cross-Site Scripting
漏洞标题 CVE-2019-10092: Apache HTTP Server <=2.4.39 - HTML Injection/Partial Cross-Site Scripting 漏洞描述 Apache HTTP Server versions 2.4.0 through 2.4.39 are vulnerable to a ...
 2019年12月1日 23:44
CVE-2022-31798: Nortek Linear eMerge E3-Series – Cross-Site Scripting
漏洞标题 CVE-2022-31798: Nortek Linear eMerge E3-Series - Cross-Site Scripting 漏洞描述 There is a local session fixation vulnerability that, when chained with cross-site scripting...
2022年6月9日 21:31CVE-2022-44947: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44947: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in t...
2022年4月18日 08:43
HIKVISION 综合安防管理平台 applyCT Fastjson远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 HIKVISION 综合安防管理平台 applyCT Fastjson远程命令执行漏洞 海康威视综合安防管理平台,可以对接入的视频监控点集中管理,实现统一部...
2026年2月13日 12:53CVE-2020-11455: LimeSurvey 4.1.11 – Local File Inclusion
漏洞标题 CVE-2020-11455: LimeSurvey 4.1.11 - Local File Inclusion 漏洞描述 LimeSurvey before 4.1.12+200324 is vulnerable to local file inclusion because it contains a path traversa...
2020年8月18日 16:34CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000149: WordPress Simpel Reserveren <=3.5.2 - Cross-Site Scripting 漏洞描述 WordPress plugin Simpel Reserveren 3.5.2 and before contains a reflected cross-sit...
2016年9月1日 01:21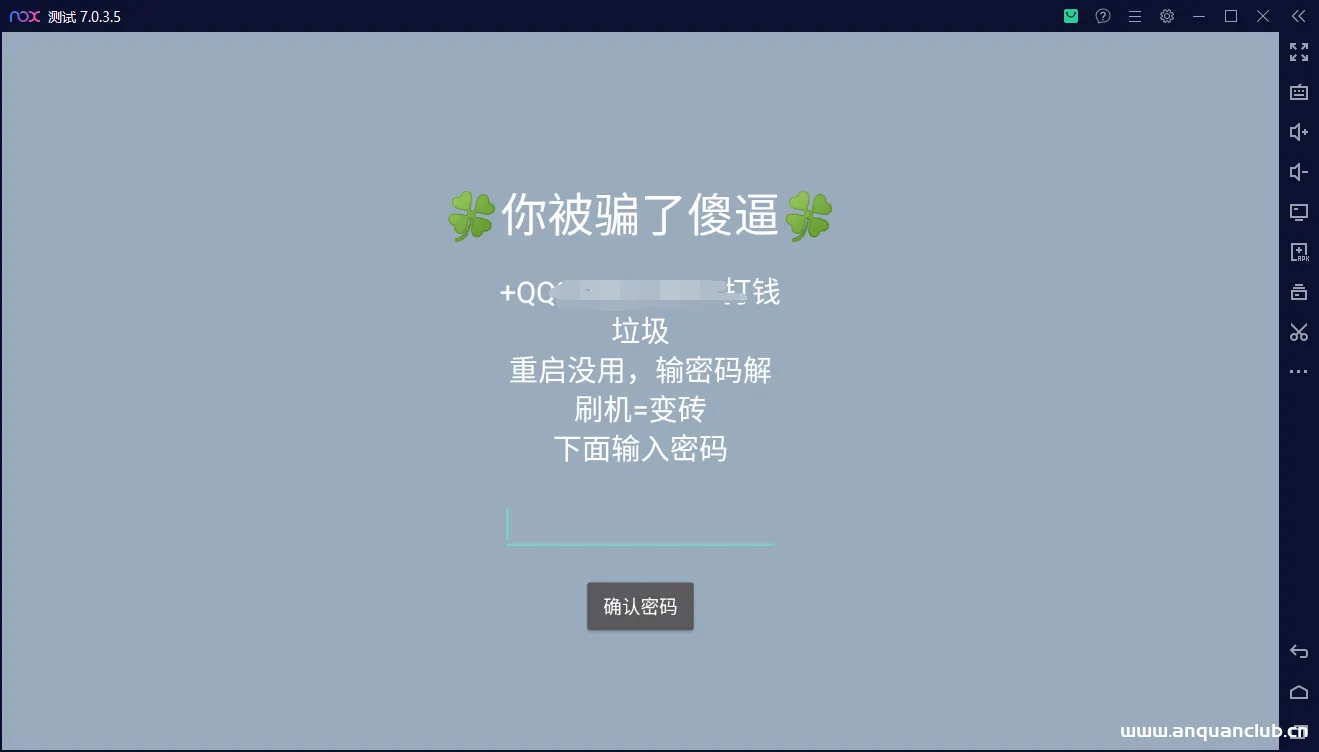
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...

 2023年1月13日 19:28
CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 – Arbitrary File Upload
漏洞标题 CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Ultimate Gift Card plugin for WordPress is vulnerable to arbitrary ...
2024年2月28日 20:40
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年10月9日 20:19CVE-2010-1478: Joomla! Component Jfeedback 1.2 – Local File Inclusion
漏洞标题 CVE-2010-1478: Joomla! Component Jfeedback 1.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ternaria Informatica Jfeedback! (com_jfeedback) c...
2010年9月3日 10:23CVE-2024-2863: LG LED Assistant – Thumbnail Path Traversal File Upload
漏洞标题 CVE-2024-2863: LG LED Assistant - Thumbnail Path Traversal File Upload 漏洞描述 A path traversal vulnerability exists in the endpoint handler for /api/thumbnail in Common....
2024年1月17日 10:27Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028)
漏洞标题 Commvault /commandcenter/deployServiceCommcell.do 文件上传漏洞(CVE-2025-34028) 漏洞描述 Commvault是一款数据保护或网络弹性解决方案,为企业备份和复制套件。 Commva...
2025年4月6日 04:42CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2025-24354: Imgproxy < 3.27.2 - Server-Side Request Forgery (SSRF) 漏洞描述 imgproxy contains an issue caused by not blocking the 0.0.0.0 address even when IMGPROXY...
2025年12月2日 00:20CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
2012年6月26日 06:25CVE-2022-2185: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2022-2185: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE 14.0 prior to 14.10.5, 15.0 prior to 15.0.4, and 15.1 prior to 15.1.1 is susceptible to remote co...
2022年7月10日 19:35
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

