
最新发布第122页

CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
 2021年4月23日 21:05
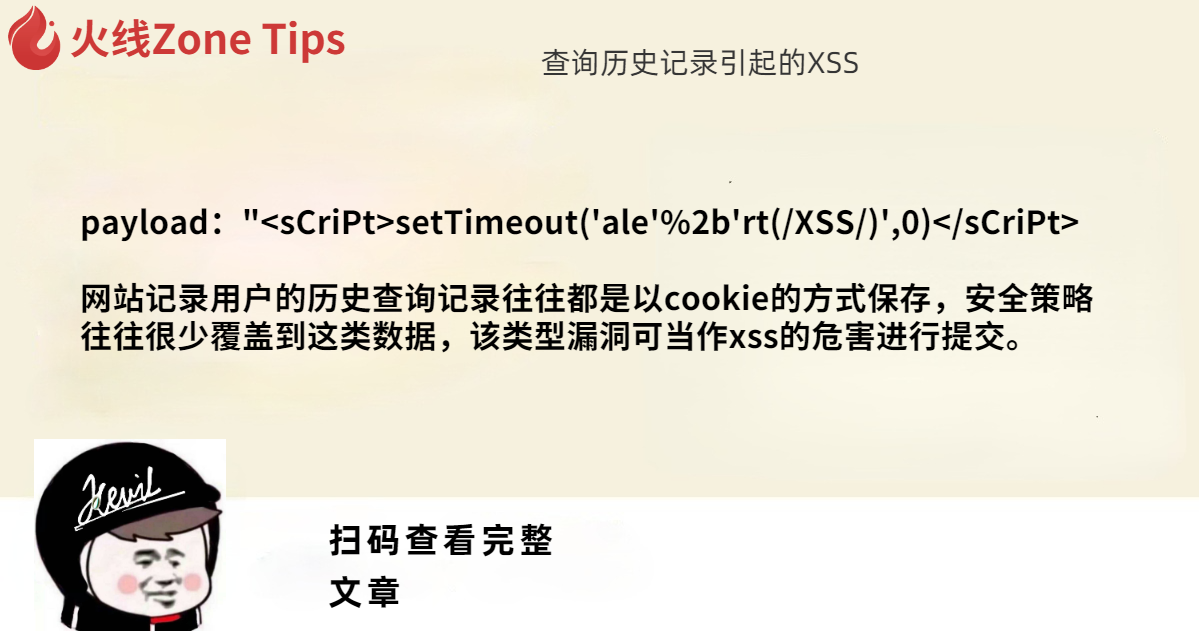
查询历史记录引起的XSS
payload:'<sCriPt>setTimeout('ale'%2b'rt(/XSS/)',0)</sCriPt> 网站记录用户的历史查询记录往往都是以cookie的方式保存,安全策略往往很少覆盖到这类数据,该类型漏洞可当作xss的...
2022年3月10日 23:35CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年12月20日 10:52CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Catch Breadcrumb plugin before 1.5.4 contains a reflected cross-site scripti...
2020年8月1日 07:51CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年9月5日 08:40
Linux下MongoDB的安装和配置教程_Linux
这篇文章主要介绍了Linux下MongoDB的安装和配置教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 MongoDB安装 选择使用Yum安装 1、制作 repo ...
2023年10月30日 21:05Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年1月13日 22:52CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting
漏洞标题 CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting 漏洞描述 NexusPHP before 1.7.33 contains multiple cross-site scripting vulnerabilities via the secret parameter ...
2022年1月30日 10:31CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月17日 03:10CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年12月13日 13:24CVE-2020-11710: Kong API Gateway Unauthorized
漏洞标题 CVE-2020-11710: Kong API Gateway Unauthorized 漏洞描述 An issue was discovered in docker-kong (for Kong) through 2.0.3. The admin API port may be accessible on interfaces ...
2020年2月21日 09:05CVE-2020-12641: Roundcube Webmail – Command Injection
漏洞标题 CVE-2020-12641: Roundcube Webmail - Command Injection 漏洞描述 Roundcube Webmail before 1.4.4 contains a command injection caused by shell metacharacters in configuration ...
2020年1月30日 07:48
docker配置修改阿里云镜像仓库的实现_docker
这篇文章主要介绍了docker配置修改阿里云镜像仓库的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 &#...
2023年10月13日 20:22linux查看防火墙是否关闭的实例方法_Linux
在本篇文章里小编给各位分享的是关于linux查看防火墙是否关闭的实例方法,需要的朋友们可以学习下。 一、service方式 查看防火墙状态: [root@centos6 ~]# service iptables status iptables:...
2024年3月23日 20:51某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...

 2026年3月6日 17:21
CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal
漏洞标题 CVE-2018-16836: Rubedo CMS <=3.4.0 - Directory Traversal 漏洞描述 Rubedo CMS through 3.4.0 contains a directory traversal vulnerability in the theme component, allowing...
2018年11月22日 04:05
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

