
最新发布第123页
俄罗斯最大社交平台明年将强制实施双因素身份认证
VK,全称VKontakte,是俄罗斯及独联体国家最流行的社交媒体平台,拥有超过6.5亿用户。VK已决定在其服务中引入2FA(two-factor authentication,双因素身份认证)。从明年二月开始,所有订阅人数...
 2022年3月10日 23:39
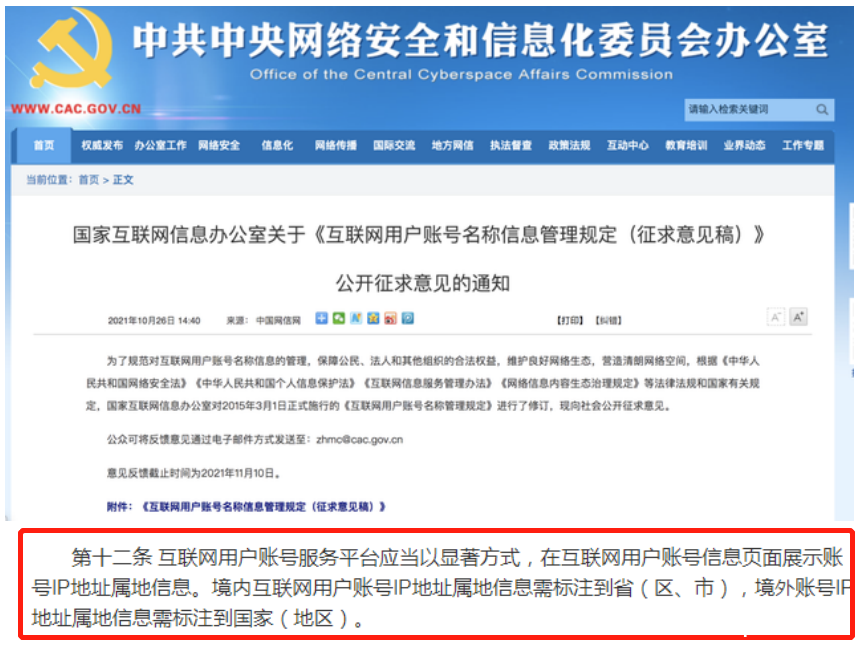
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...
2022年5月7日 18:07
安恒信息苗春雨:学以致用产教融合,全方位助力网络安全人才体系建设
3月11日,西湖论剑·第五届中国杭州网络安全技能大赛(以下简称“大赛”)决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州市委、杭州市学生联...
2022年3月16日 09:15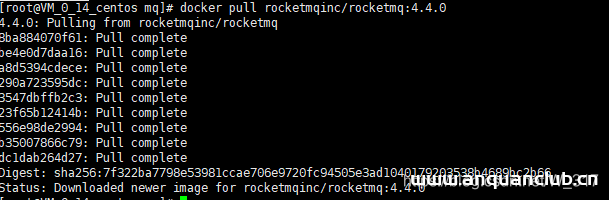
docker安装rocketMQ教程(最详细)_docker
这篇文章主要介绍了docker安装rocketMQ教程(最详细),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 RocketM...
2022年11月25日 20:01
linux swap交换分区(详解)_Linux
当物理内存和swap都被使用完那么就会出错,out of memory,本文即将学习linux swap交换分区来解决这个问题 目录linux1.什么是SWAP2. swappiness调节什么3. 什么时候会进行swap操作?4. swap分区...
2022年6月17日 10:03
CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年1月2日 19:34CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 – Insecure Deserialization
漏洞标题 CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 - Insecure Deserialization 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform...
2025年10月26日 23:29CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
2018年6月29日 21:20CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
2025年10月30日 11:08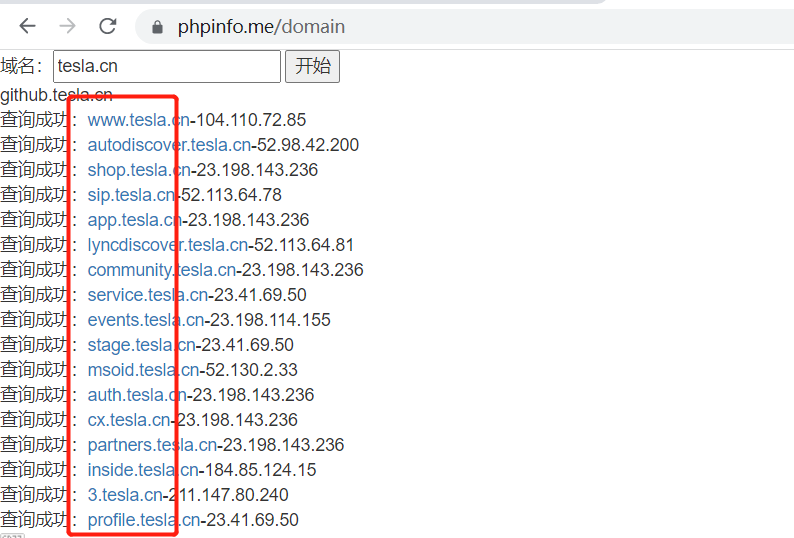
信息收集之“骚”姿势
相信在座的各位都是混迹各大社区论坛很久了 常见的信息收集文章基本上就那些,今天在这里补充一些特别的技巧吧!!!大佬勿喷!!! 0X01字典制作篇 tesla.cn为例子 在线子域名查询 tesla.cn前...
2022年3月10日 23:35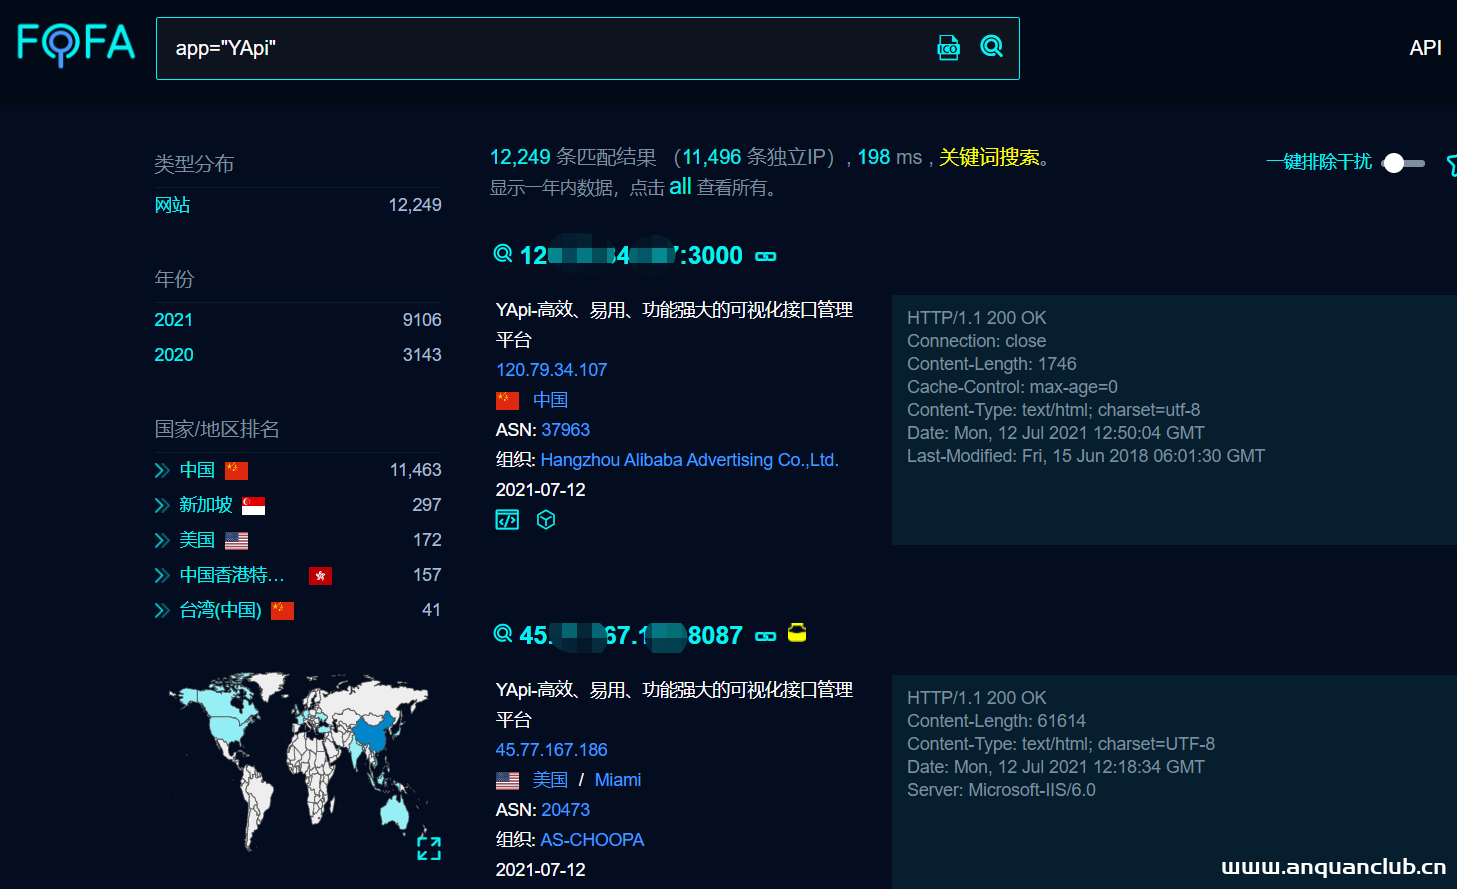
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
2022年3月10日 23:36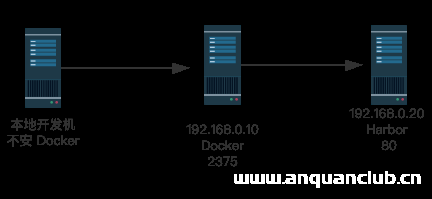
Spring Boot 2.4 新特性之一键构建Docker镜像的过程详解_docker
这篇文章主要介绍了Spring Boot 2.4 新特性之一键构建Docker镜像的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 在我们开发过程...
2022年12月21日 20:04
Spring Boot Docker打包工具小结_docker
本文对几种常见的Spring Boot Docker打包工具进行了简单总结,感兴趣的朋友跟随小编一起看看吧 目录Spring Boot Dockerspring-boot-maven-pluginSpotify Maven PluginJib Maven Plugin 最近公司...
2022年6月15日 09:40CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding
漏洞标题 CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding 漏洞描述 An issue was discovered in the Calendar feature in Zimbra Collaboration Suite 8.8.x bef...
2022年4月16日 08:18CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload
漏洞标题 CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Checkout Field Manager WordPress plugin before 18.0 does not v...
2022年3月3日 00:24
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}

 2023年1月13日 20:00

2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

