
最新发布第124页

CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding
漏洞标题 CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding 漏洞描述 An issue was discovered in the Calendar feature in Zimbra Collaboration Suite 8.8.x bef...
 2022年4月16日 08:18
CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload
漏洞标题 CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Checkout Field Manager WordPress plugin before 18.0 does not v...
2022年3月3日 00:24
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}

 2023年1月13日 20:00
CVE-2025-0868: DocsGPT – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-0868: DocsGPT - Unauthenticated Remote Code Execution 漏洞描述 A vulnerability, that could result in Remote Code Execution (RCE), has been found in DocsGPT. Due t...
2025年11月29日 13:35CVE-2024-5334: Devika – Local File Inclusion
漏洞标题 CVE-2024-5334: Devika - Local File Inclusion 漏洞描述 A local file read vulnerability exists in the stitionai/devika repository, affecting the latest version. The vulnerab...
2024年11月17日 18:20CVE-2023-27292: OpenCATS – Open Redirect
漏洞标题 CVE-2023-27292: OpenCATS - Open Redirect 漏洞描述 OpenCATS contains an open redirect vulnerability due to improper validation of user-supplied GET parameters. This, in tur...
2023年12月6日 16:08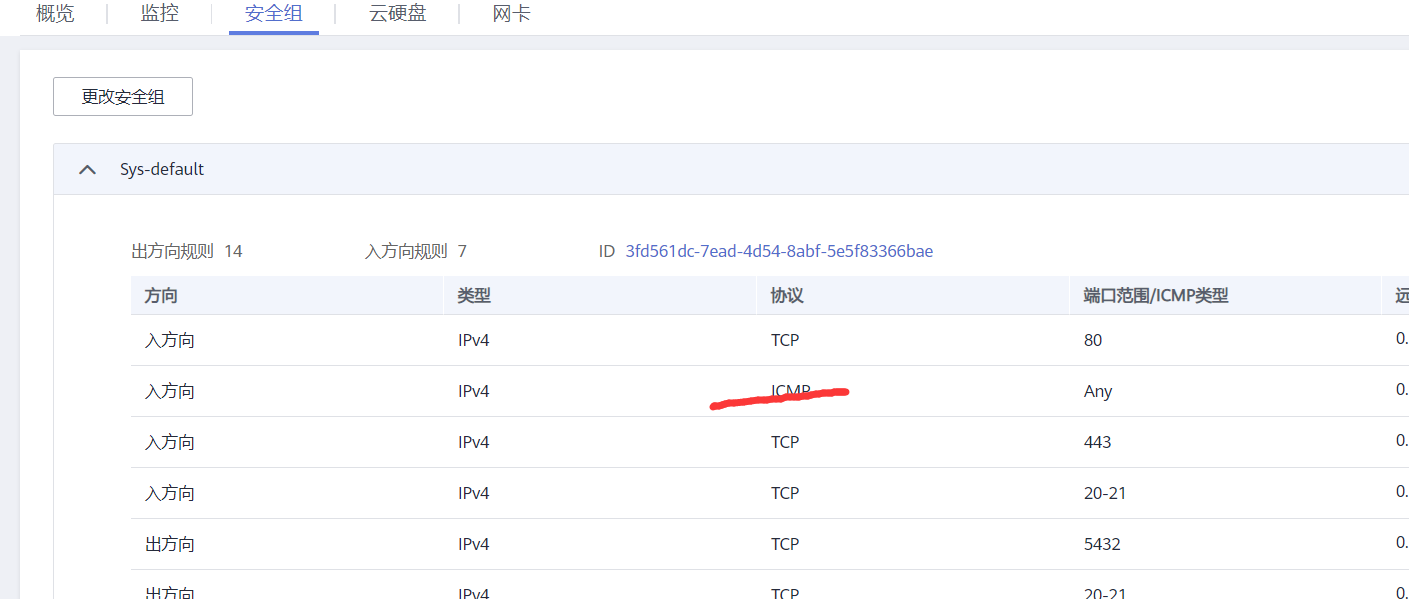
docker容器中布置静态网站的实现_docker
这篇文章主要介绍了docker容器中布置静态网站的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 服务器布置 这...
2022年11月2日 21:54CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting 漏洞描述 Loco Translate WordPress plugin before 2.6.1 contains a stored cross-site scripting vuln...
2022年10月26日 04:32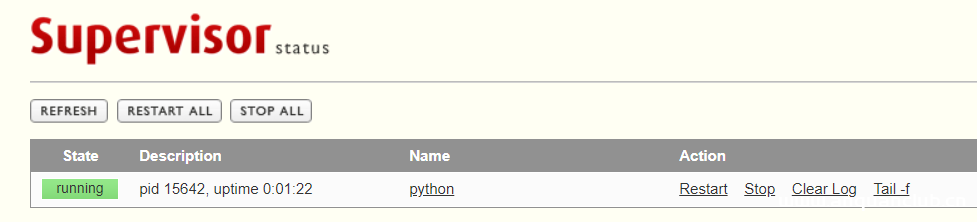
3分钟学会如何上手supervisor看门狗_Linux
这篇文章主要介绍了3分钟学会如何上手supervisor看门狗,文章中操作步骤讲解的很清楚,有需要的同学可以研究下 软硬件环境 centos7.6.1810 64bit cat /etc/redhat-release #查看系统版本 supervi...
2022年9月17日 10:40CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年12月10日 02:55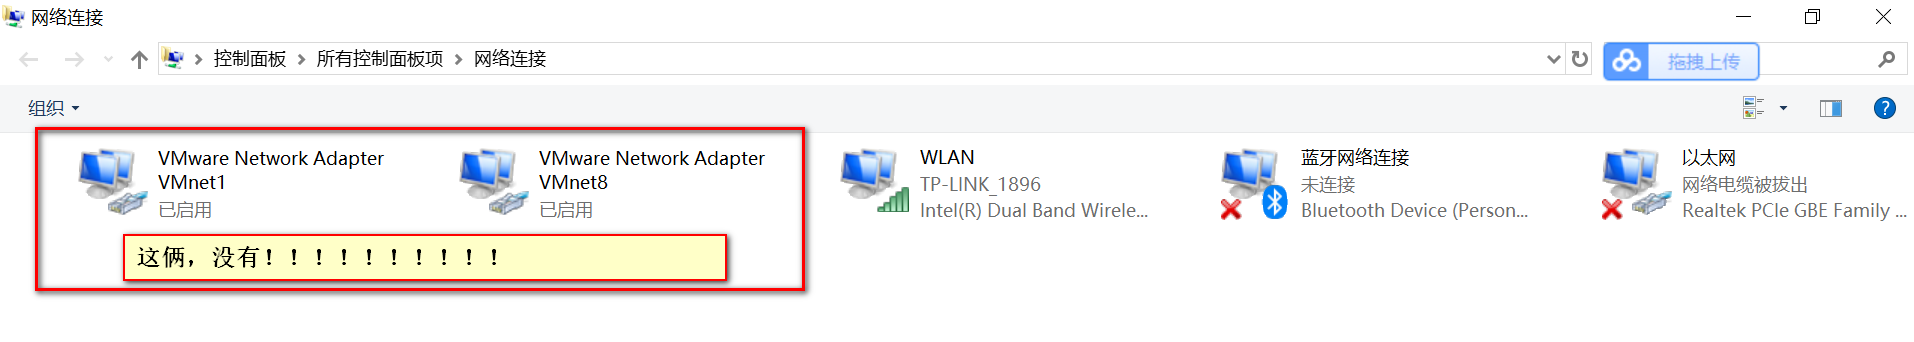
关于VMware安装完后没有虚拟网卡的问题_VMware
这篇文章主要介绍了关于VMware安装完后没有虚拟网卡的问题,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1 问题描述: 1.1 windows10首次安装VM...
2022年8月19日 20:20
使用rpm安装指定版本docker(1.12.6)的详细步骤_docker
为了防止安装高版本的docker引发的错误,需要安装1.12.6版本的docker,下面小编给大家带来了使用rpm安装指定版本的docker(1.12.6)的步骤,感兴趣的朋友一起看看吧 一.原因 如果系统是Centos7.3,...
2022年6月25日 20:34CVE-2021-46419: Telesquare TLR-2855KS6 – Arbitrary File Deletion
漏洞标题 CVE-2021-46419: Telesquare TLR-2855KS6 - Arbitrary File Deletion 漏洞描述 An unauthorized file deletion vulnerability in Telesquare TLR-2855KS6 via DELETE method can allow...
2021年12月28日 02:23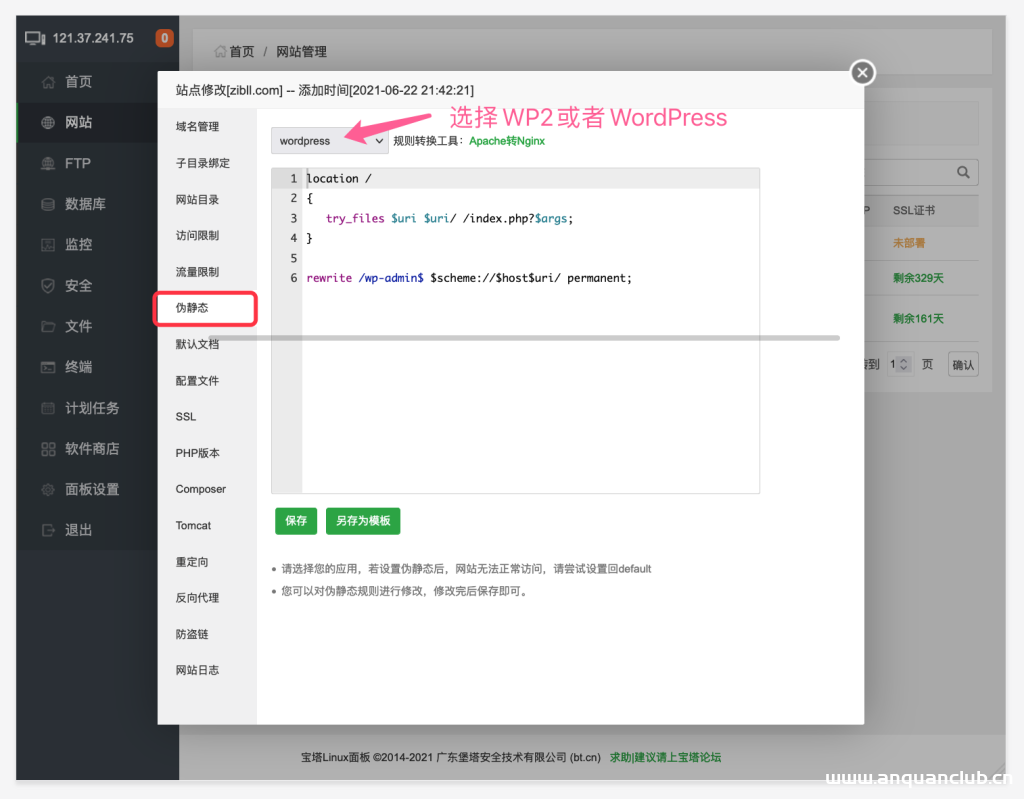
WordPress网站伪静态设置及固定链接设置教程-解决404错误问题-WordPress主题模板
搭建好WordPress网站之后我个人建议首先要做的就是设置好固定链接,WordPress的固定链接也就是网站各个页面的链接格式,默认的方式不太符合现代化网站,推荐使用自定义的方案。 既然涉及到网站...
2022年5月20日 20:06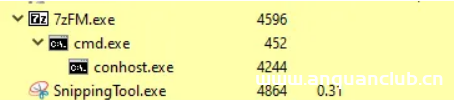
CVE-2022-29072 7-Zip提权漏洞 0day –
关于 7-zip 7-Zip 是开源的免费压缩/解压软件。大部分代码都在 GNU LGPL 许可下。代码的某些部分在 BSD 3 条款许可下。代码的某些部分也有 unRAR 许可限制。阅读 7-Zip 许可证信息。 您可以在任...
2022年4月24日 12:06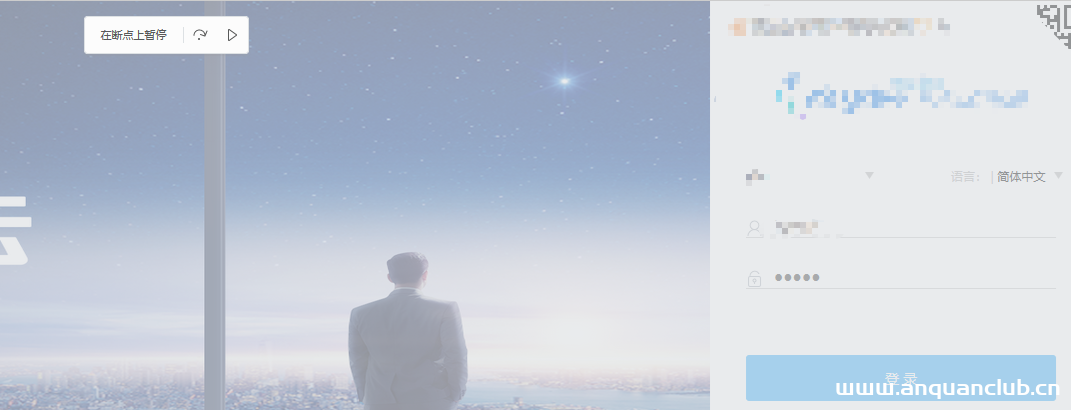
从RSA加密到暴力破解分析
本篇写的文章是我在公司内部业务系统测试的时候分析的过程,也是个很感谢火线小助手的文章分享: 打开页面点击登录: 在JS中找到获取用户名密码提交的地方,打上断点: 输入用户名密码,提交表...
2022年3月10日 23:32
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

