
最新发布第124页
全球业务关闭,年收入百亿物流公司Expeditors遭受网络攻击
物流和货运代理巨头Expeditors International是总部位于美国西雅图的财富500强公司,在 100 多个国家和地区拥有上万名员工,去年年收入超过百亿。上周日,Expeditors宣布确认了一起网络攻击事件...
 2022年3月10日 23:40
苹果CEO库克遭跟踪威胁一年多,对方自称是其妻子
近日,苹果CEO蒂姆·库克(Tim Cook)在查看电子邮件时,看到了一张上膛枪支的威胁照片。库克记得发送信件的这名女子,单在2020年10月至11月中旬之间,她就给库克发了大约200封电子邮件。这名女...
2022年3月10日 23:40
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40
CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
2025年11月22日 05:32CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
2025年11月22日 21:57CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年11月15日 20:00
bugbounty技巧聚合20220209
漏洞报告 简单改ID越权250$ http://hackerone.com/reports/1124974 TikTok XSS 6000$ http://hackerone.com/reports/1452375 CVE-2022-21703,grafana跨站请求伪造(CSRF) http://jub0bs.com/pos...
2022年3月10日 23:29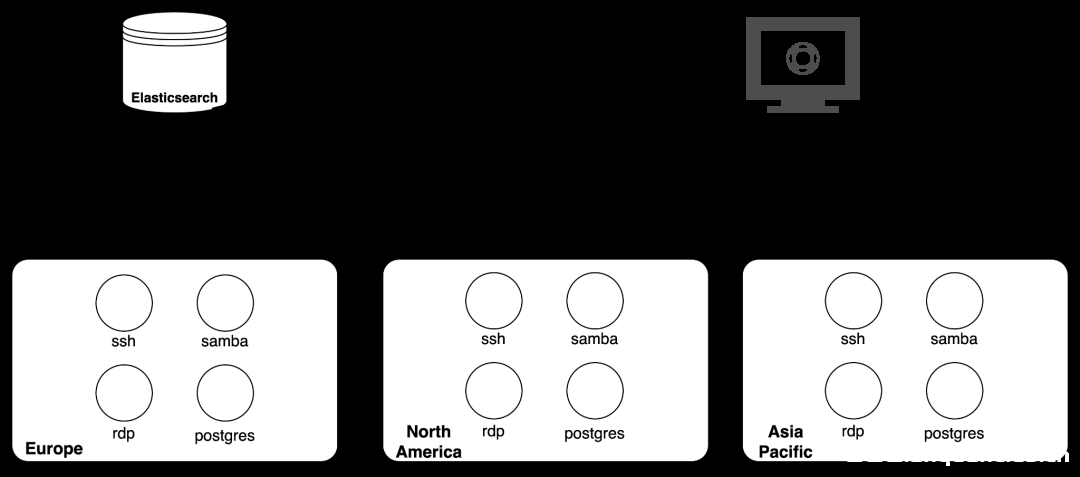
320个蜜罐其中80%在一天内沦陷
11月22日,网络安全公司Palo Alto Networks旗下威胁情报团队Unit 42公布了一份研究报告,报告中指出,该团队研究人员设置的320个蜜罐,其中的80%在24小时内被攻陷,而所有蜜罐都在一周内被攻陷...
2022年3月10日 23:38docker volumes 文件映射方式_docker
这篇文章主要介绍了docker volumes 文件映射的实例讲解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 背景 在做区块链日志模块时,如果容器运行,需要把日志文件映射到宿...
2022年8月14日 21:59CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect
漏洞标题 CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect 漏洞描述 Z-Blog 1.5.2 and earlier contains an open redirect vulnerability via the redirect parameter in zb_system/cmd.php...
2020年9月7日 18:12CVE-2021-41878: i-Panel Administration System 2.0 – Cross-Site Scripting
漏洞标题 CVE-2021-41878: i-Panel Administration System 2.0 - Cross-Site Scripting 漏洞描述 i-Panel Administration System 2.0 contains a cross-site scripting vulnerability that enab...
2021年11月29日 16:50CVE-2024-13159: Ivanti EPM – Credential Coercion Vulnerability in GetHashForWildcardRecursive
漏洞标题 CVE-2024-13159: Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcardRecursive 漏洞描述 A vulnerability in Ivanti Endpoint Manager (EPM) allows an unauthent...
2024年3月22日 20:01CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年11月15日 20:56CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年11月27日 20:30CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年4月29日 02:11CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 – Information Disclosure
漏洞标题 CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 - Information Disclosure 漏洞描述 Jakarta Tomcat 3.1 and 3.0 under Apache contain a vulnerability in the Snoop servlet that revea...
2000年8月5日 19:36
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

