
最新发布第125页

CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-17456: SEOWON INTECH SLC-130 & SLR-120S - Unauthenticated Remote Code Execution 漏洞描述 SEOWON INTECH SLC-130 and SLR-120S devices allow remote code executio...
 2020年4月4日 09:52
CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年8月8日 22:04CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
2024年4月4日 14:39CVE-2019-12276: GrandNode 4.40 – Local File Inclusion
漏洞标题 CVE-2019-12276: GrandNode 4.40 - Local File Inclusion 漏洞描述 GrandNode 4.40 is susceptible to local file inclusion in Controllers/LetsEncryptController.cs, which allows ...
2019年5月1日 02:43CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年8月16日 08:21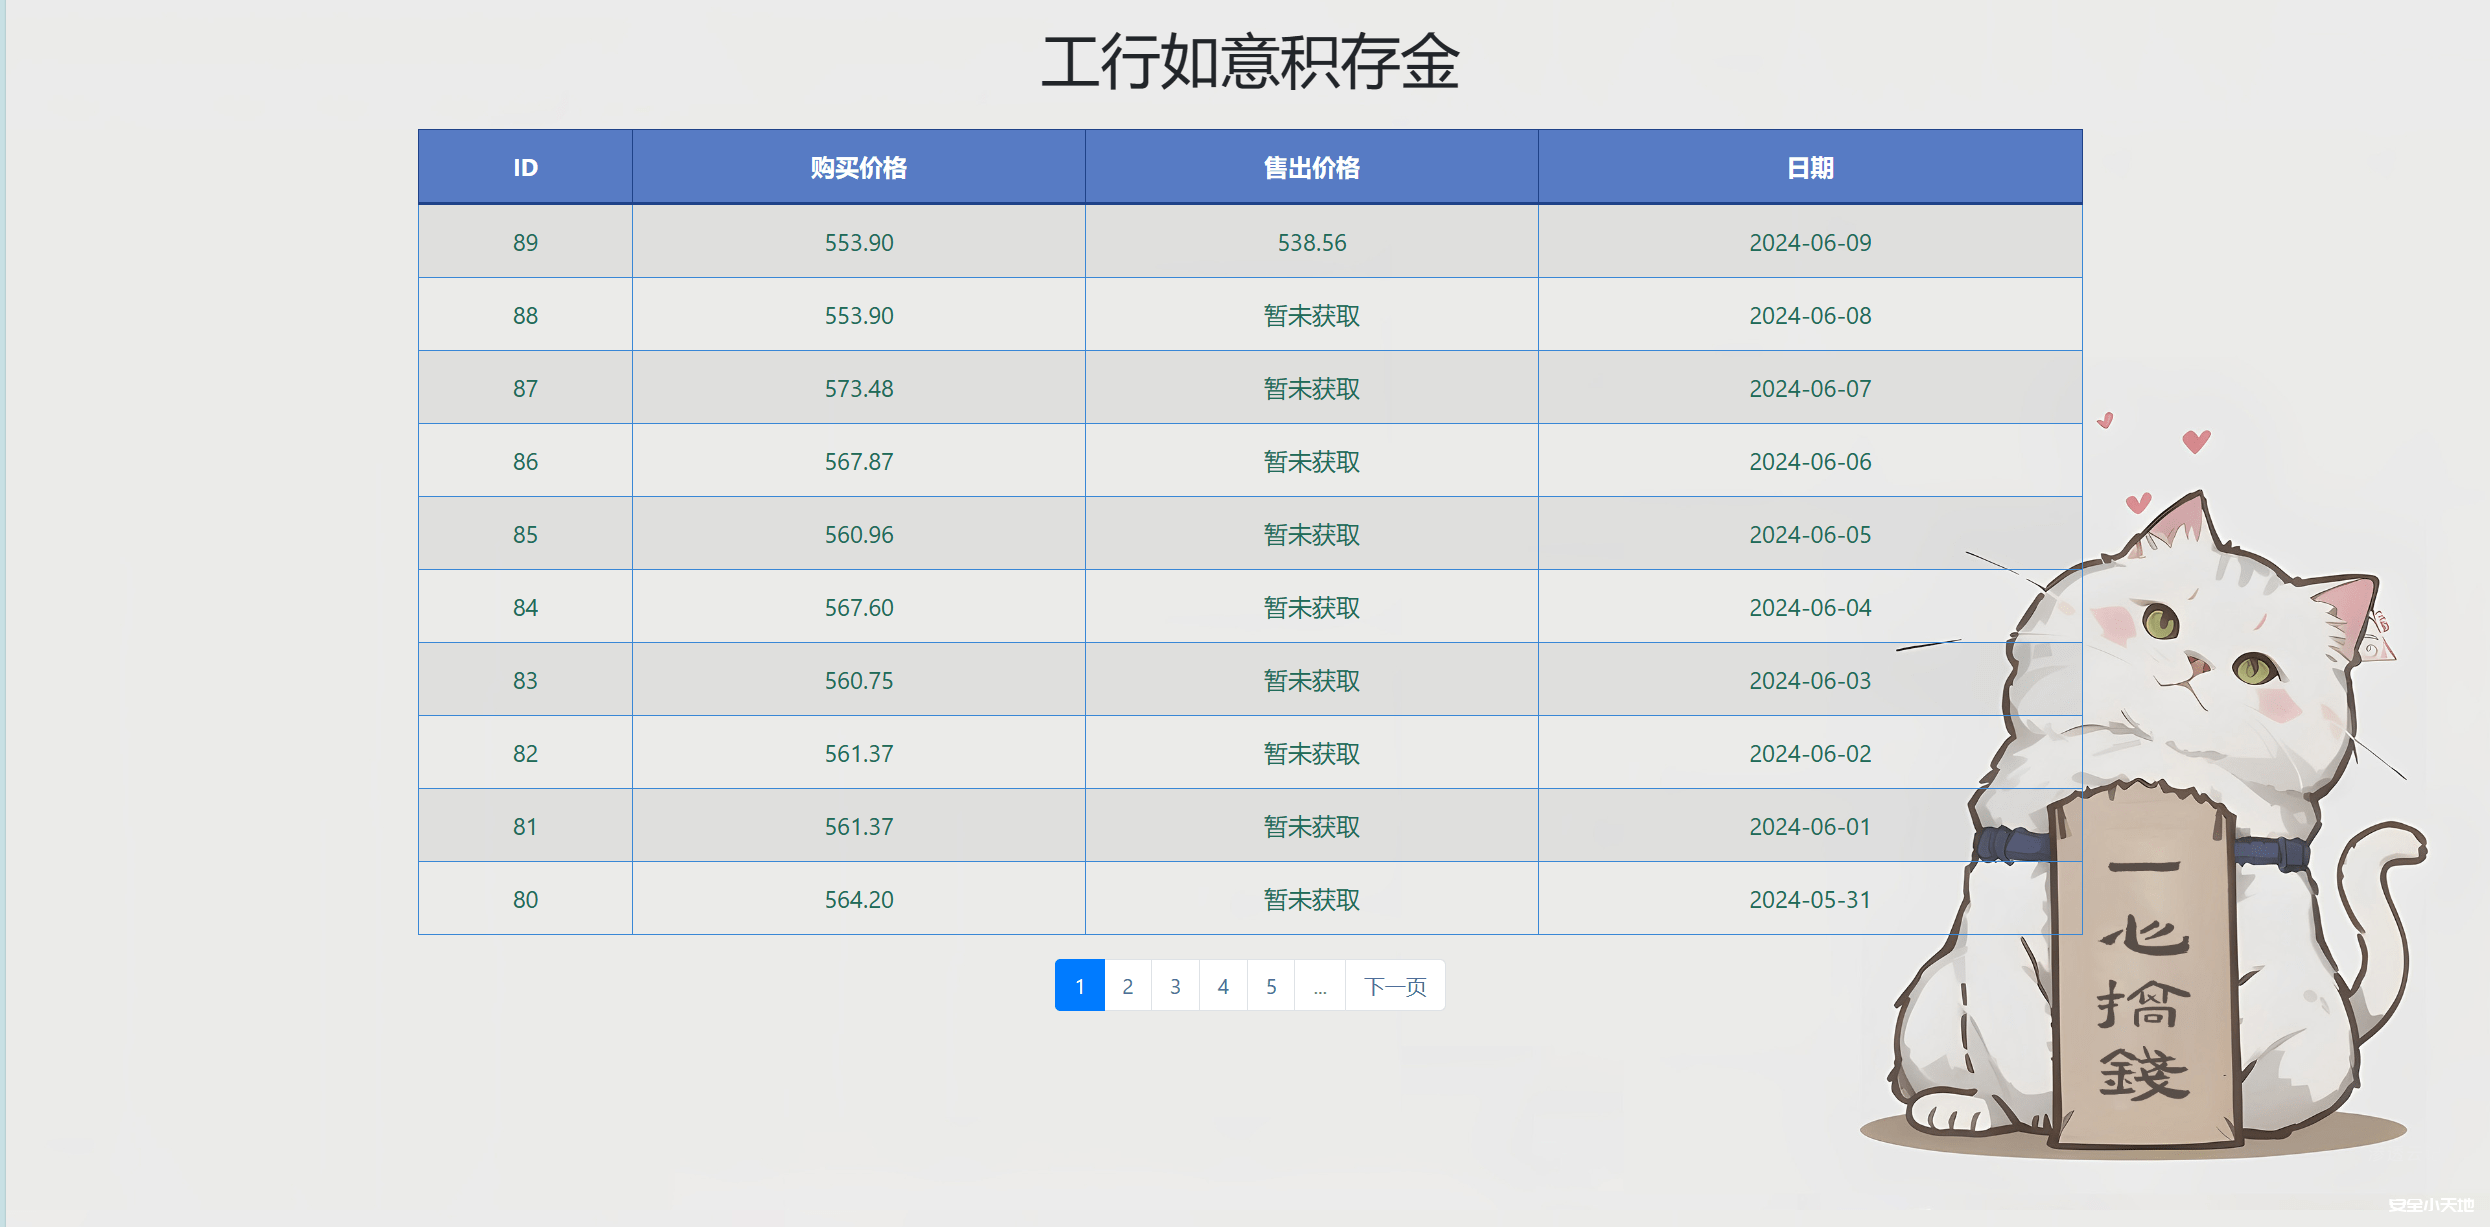
实用小页面:每日查询工行如意积存金价格
现在的金价是越来越高了,如果想在低点的时间稍微购买一点点,每天查看网站又比较麻烦 故而写了一个小页面,专门用来查看工行如意积存金的价格,遇到自己感觉可以的低点,攒一点 网址:gold.anq...

 2024年6月9日 11:44
CVE-2023-6989: Shield Security WP Plugin <= 18.5.9 - Local File Inclusion
漏洞标题 CVE-2023-6989: Shield Security WP Plugin <= 18.5.9 - Local File Inclusion 漏洞描述 The Shield Security Smart Bot Blocking & Intrusion Prevention Security plugin for...
2023年8月1日 18:20CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting
漏洞标题 CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 5.2.x before 5.2.3 contains a cross-site scripting vulnerability in the SSL VPN...
2015年2月2日 23:16CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution
漏洞标题 CVE-2020-21224: Inspur ClusterEngine V4.0 Remote Code Execution 漏洞描述 A Remote Code Execution vulnerability has been found in Inspur ClusterEngine V4.0. A remote attack...
2020年2月24日 15:48CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template
漏洞标题 CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template 漏洞描述 The MasterStudy LMS plugin for WordPress is vulnerable to Local Fil...
2024年11月2日 00:42CVE-2018-16716: NCBI ToolBox – Directory Traversal
漏洞标题 CVE-2018-16716: NCBI ToolBox - Directory Traversal 漏洞描述 NCBI ToolBox 2.0.7 through 2.2.26 legacy versions contain a path traversal vulnerability via viewcgi.cgi which ...
2018年7月11日 09:10CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年1月27日 17:08CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年4月26日 10:04CVE-2022-34046: WAVLINK WN533A8 – Improper Access Control
漏洞标题 CVE-2022-34046: WAVLINK WN533A8 - Improper Access Control 漏洞描述 WAVLINK WN533A8 M33A8.V5030.190716 is susceptible to improper access control. An attacker can obtain use...
2022年7月31日 13:40CVE-2022-2467: Garage Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-2467: Garage Management System 1.0 - SQL Injection 漏洞描述 Garage Management System 1.0 contains a SQL injection vulnerability in /login.php via manipulation of ...
2022年2月5日 04:25CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS)
漏洞标题 CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS) 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository imgproxy/imgproxy prior to 3.14.0. Po...
2023年11月21日 04:43
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

