
最新发布第127页

CVE-2010-1533: Joomla! Component TweetLA 1.0.1 – Local File Inclusion
漏洞标题 CVE-2010-1533: Joomla! Component TweetLA 1.0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the TweetLA (com_tweetla) component 1.0.1 for Joomla!...
 2010年8月28日 06:50
CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 – Cross-Site Scripting
漏洞标题 CVE-2017-17043: WordPress Emag Marketplace Connector 1.0 - Cross-Site Scripting 漏洞描述 WordPress Emag Marketplace Connector plugin 1.0 contains a reflected cross-site sc...
2017年10月5日 22:31CVE-2010-1302: Joomla! Component DW Graph – Local File Inclusion
漏洞标题 CVE-2010-1302: Joomla! Component DW Graph - Local File Inclusion 漏洞描述 A directory traversal vulnerability in dwgraphs.php in the DecryptWeb DW Graphs (com_dwgraphs) co...
2010年10月13日 05:42Apache Solr Velocity 模版注入漏洞(CVE-2019-17558)
漏洞标题 Apache Solr Velocity 模版注入漏洞(CVE-2019-17558) 漏洞描述 Apache Solr是美国阿帕奇(Apache)基金会的一款基于Lucene(一款全文搜索引擎)的搜索服务器。该产品支持层面搜索、...
2019年7月11日 14:24CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年3月29日 23:22CVE-2023-40752: PHPJabbers Make an Offer Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40752: PHPJabbers Make an Offer Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "action" paramete...
2023年7月17日 08:48Apache Flink 文件读取(CVE-2020-17519)
漏洞标题 Apache Flink 文件读取(CVE-2020-17519) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink部分版本(1.11.0, 1.11.1, 1.11.2) \【漏洞描述】ApacheFlink是一个开源的流处理框架...
2020年8月5日 04:23
溯源小技巧之蜜罐抓取的脱敏手机号的还原思路
前言 分享一期关于自己以前某次攻防演练期间,作为防守方通过蜜罐捕获,对攻击队进行真实溯源的小思路 因为某些原因,这里的省略一些图片,还请大家见谅 蜜罐捕获 首先在演练开始前,咱们已经针...

 2024年4月28日 17:35
CVE-2021-25099: WordPress GiveWP <2.17.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25099: WordPress GiveWP <2.17.3 - Cross-Site Scripting 漏洞描述 WordPress GiveWP plugin before 2.17.3 contains a cross-site scripting vulnerability. The plugin...
2021年10月9日 23:47CVE-2024-55956: Cleo Harmony,VLTrader,LexiCom < 5.8.0.24 - File Upload Vulnerability
漏洞标题 CVE-2024-55956: Cleo Harmony,VLTrader,LexiCom < 5.8.0.24 - File Upload Vulnerability 漏洞描述 In Cleo Harmony before 5.8.0.24, VLTrader before 5.8.0.24, and LexiCom bef...
2024年1月31日 17:21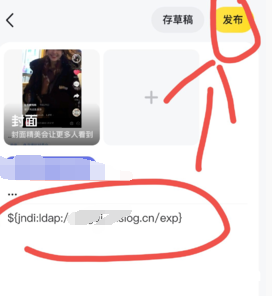
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure 漏洞描述 WordPress Modern Events Calendar Lite before 5.16.5 does not p...
2021年8月25日 23:53CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年6月23日 22:13CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年10月14日 19:10CVE-2022-24223: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-24223: Atom CMS v2.0 - SQL Injection 漏洞描述 AtomCMS v2.0 was discovered to contain a SQL injection vulnerability via /admin/login.php. PoC代码
2022年7月22日 08:45CVE-2020-28976: WordPress Canto 1.3.0 – Blind Server-Side Request Forgery
漏洞标题 CVE-2020-28976: WordPress Canto 1.3.0 - Blind Server-Side Request Forgery 漏洞描述 WordPress Canto plugin 1.3.0 is susceptible to blind server-side request forgery. An att...
2020年7月25日 04:44
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

