
最新发布第130页

CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
 2022年3月27日 00:04
Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞
漏洞标题 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 漏洞描述 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 日期: 2024-02-22 | 影响软件: Camptocamp Terraboard | PoC代码 暂无
2022年3月27日 19:41
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40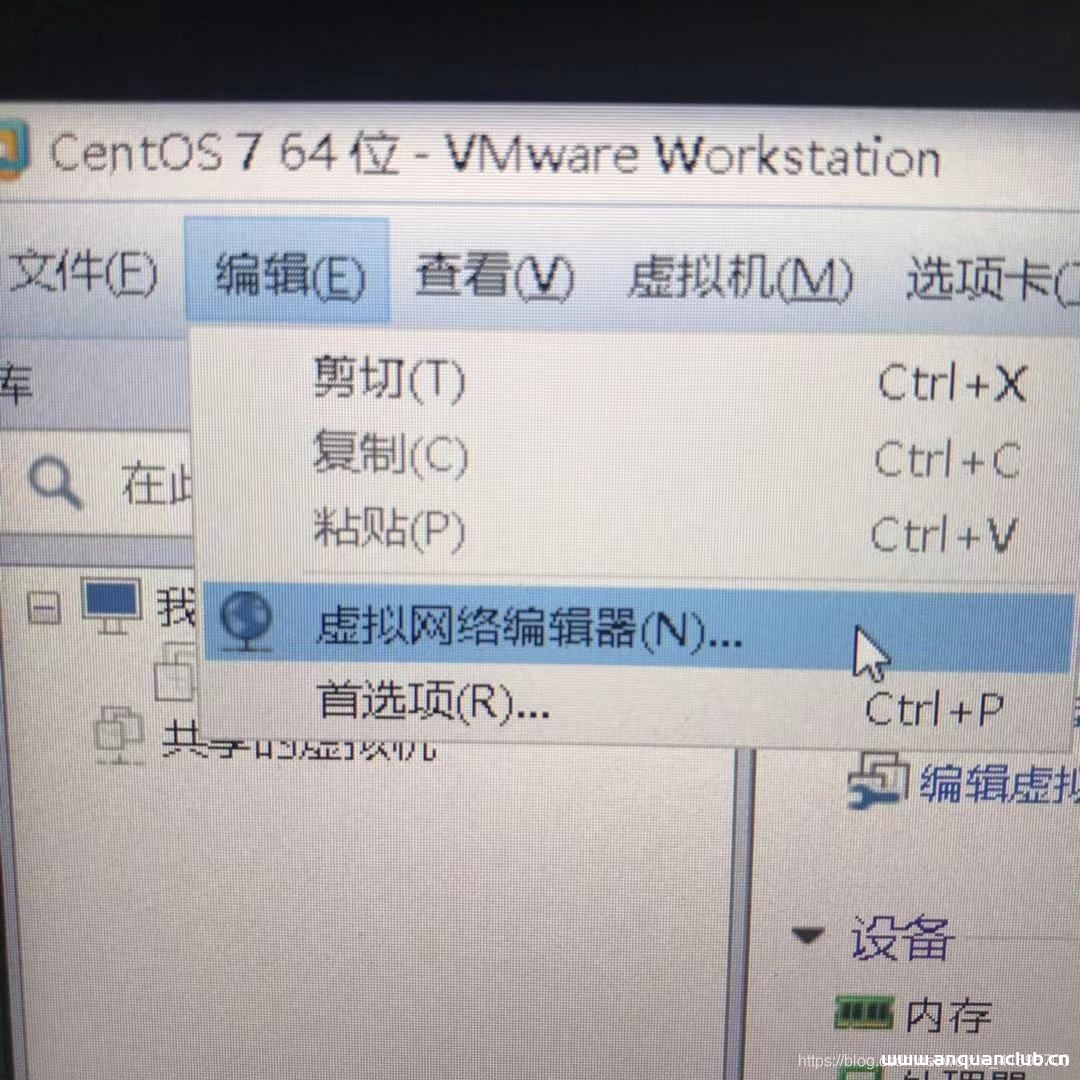
VMware虚拟机桥接方式实现上网互通的方法_VMware
这篇文章主要介绍了VMware虚拟机桥接方式实现上网互通,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装完VMware新建完虚拟机后,点击选项栏的...
2022年9月28日 21:47CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...
2025年3月1日 01:57(CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞
漏洞标题 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 漏洞描述 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 PoC代码 暂无
2025年11月14日 21:49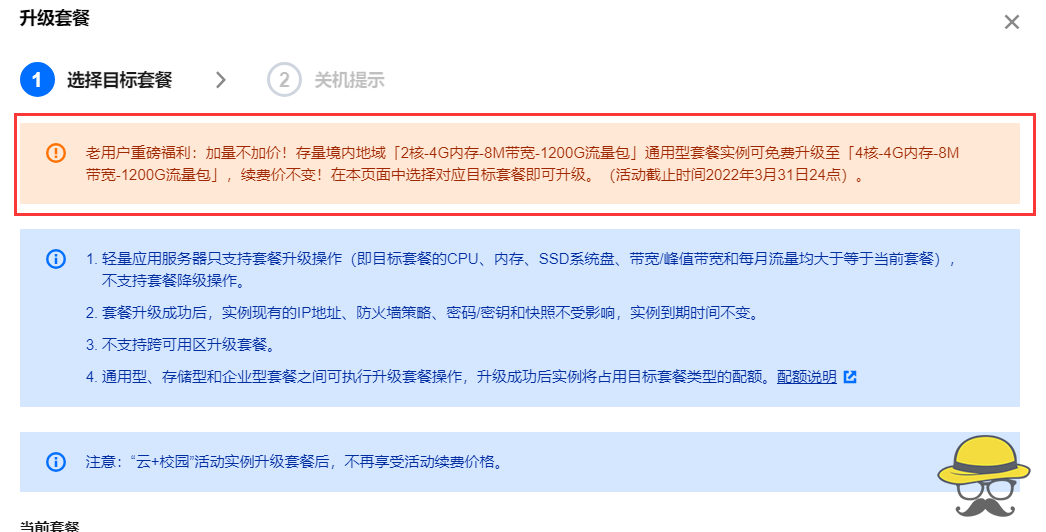
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...

 2023年1月13日 20:12
记一次修改前端时间导致的未授权
发现之前 在前段时间看到了好像是一个支付宝的漏洞那个人修改了电脑的时间然后可以提前秒杀抢购商品,于是这个洞在弟弟我的心里深深的记住了,于是就有了后面的发现 发现过程 在刚刚加入火线某...
2022年3月10日 23:29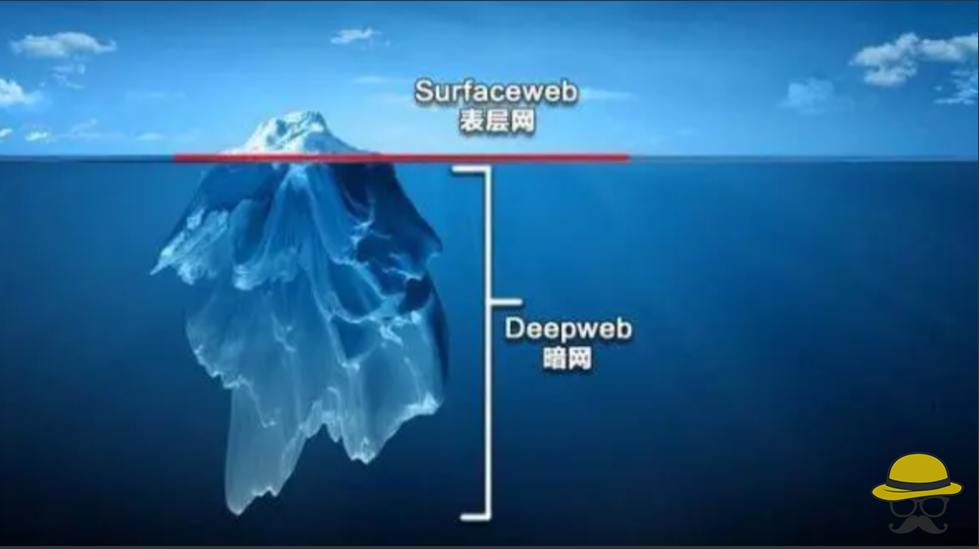
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...
2022年3月5日 20:39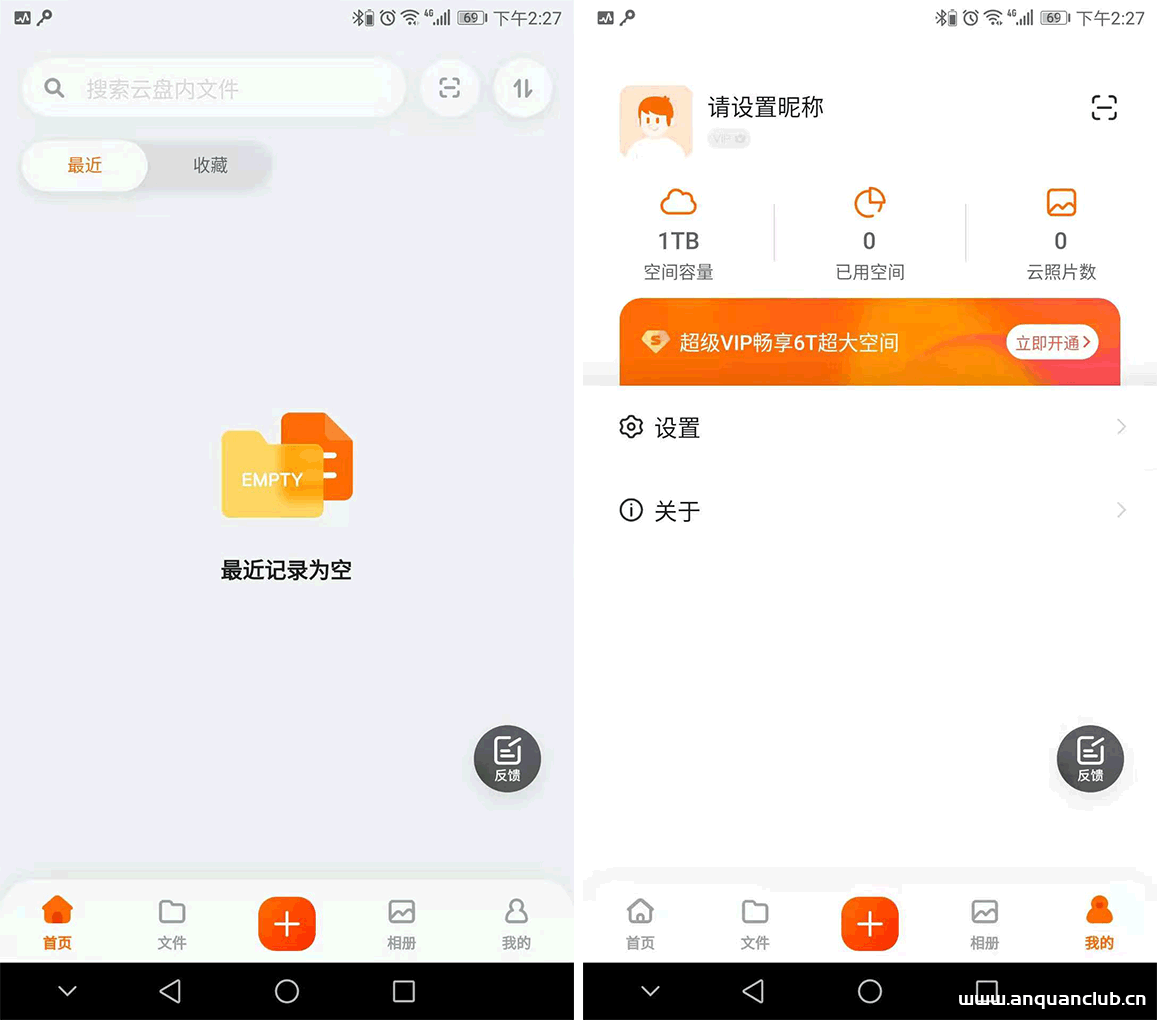
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
2023年1月31日 20:05CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年10月24日 05:00CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月6日 15:39CVE-2023-37645: EyouCms v1.6.3 – Information Disclosure
漏洞标题 CVE-2023-37645: EyouCms v1.6.3 - Information Disclosure 漏洞描述 EyouCms v1.6.3 was discovered to contain an information disclosure vulnerability via the component /custom...
2023年3月24日 16:05CVE-2018-1207: Dell iDRAC7/8 Devices – Remote Code Injection
漏洞标题 CVE-2018-1207: Dell iDRAC7/8 Devices - Remote Code Injection 漏洞描述 Dell EMC iDRAC7/iDRAC8, versions prior to 2.52.52.52, contain a CGI injection vulnerability which cou...
2018年11月12日 00:27CVE-2023-6246: glibc’s syslog – Local Privilege Escalation
漏洞标题 CVE-2023-6246: glibc's syslog - Local Privilege Escalation 漏洞描述 A heap-based buffer overflow was found in the __vsyslog_internal function of the glibc library. Th...
2023年1月8日 12:42
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

