
最新发布第133页
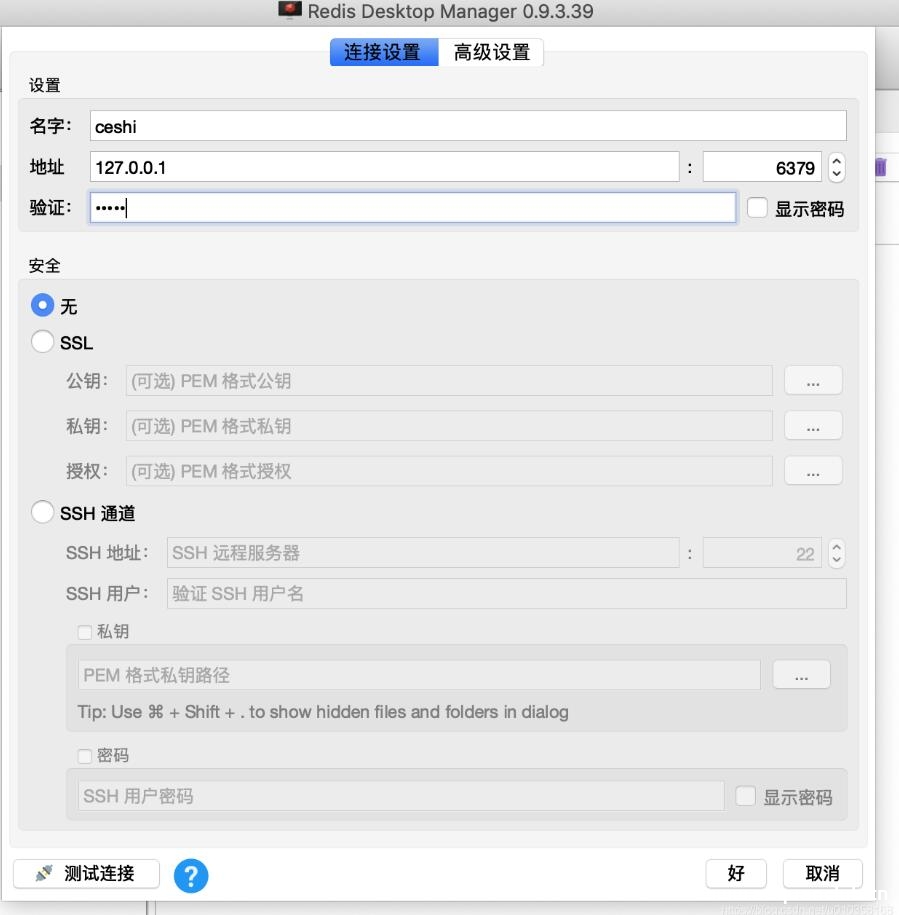
docker安装redis设置密码并连接的操作_docker
这篇文章主要介绍了docker安装redis设置密码并连接的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis是一款分布式缓存服务,对于大型的系统开发以及性能优化缓存...
 2022年12月18日 21:28

CVE-2022-41040: Microsoft Exchange SSRF
漏洞标题 CVE-2022-41040: Microsoft Exchange SSRF 漏洞描述 r0 是 nmap 脚本 r1 是 github 未经验证得 PoC fofa: app="Microsoft-Exchange" PoC代码
2022年3月12日 00:02CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年3月3日 16:15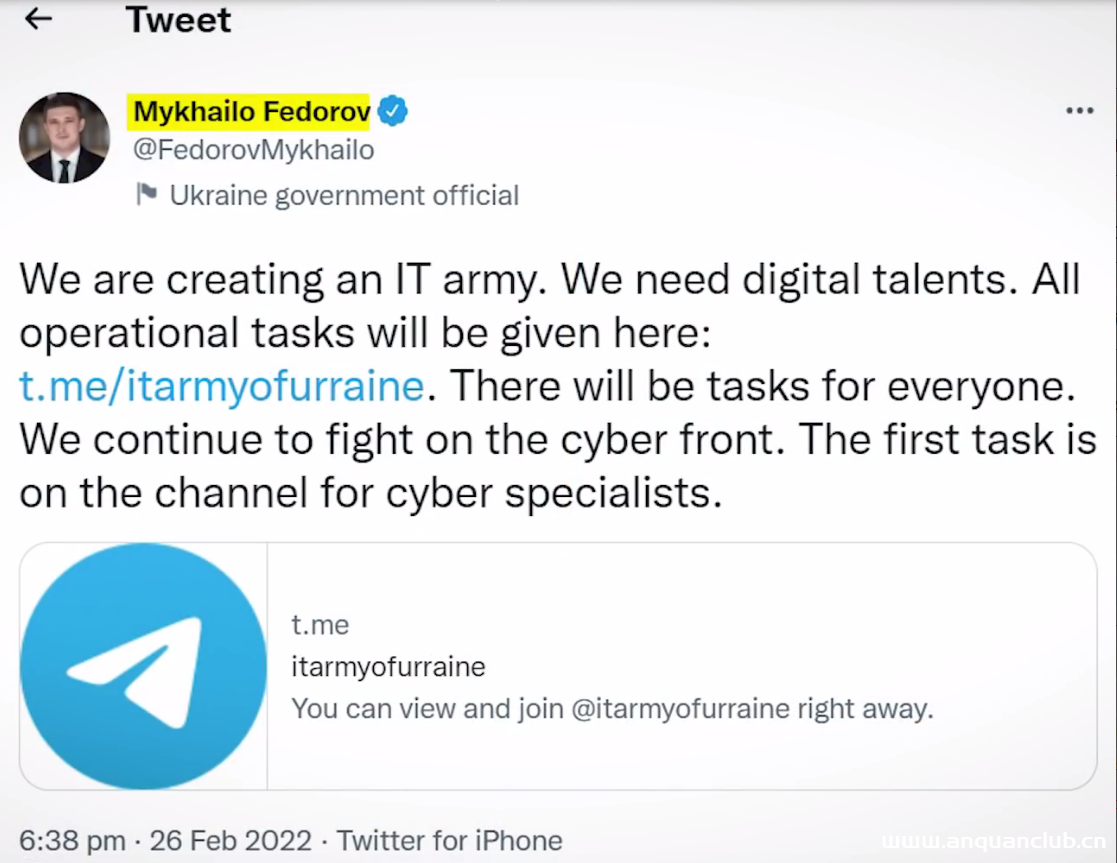
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...

 2023年1月13日 20:07
CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年12月14日 23:11CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年12月28日 13:44CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
2025年1月24日 10:55CVE-2025-41393: Ricoh Web Image Monitor – Reflected XSS
漏洞标题 CVE-2025-41393: Ricoh Web Image Monitor - Reflected XSS 漏洞描述 A reflected cross-site scripting vulnerability exists in the laser printers and MFPs (multifunction printe...
2025年3月5日 19:33CVE-2020-11455: LimeSurvey 4.1.11 – Local File Inclusion
漏洞标题 CVE-2020-11455: LimeSurvey 4.1.11 - Local File Inclusion 漏洞描述 LimeSurvey before 4.1.12+200324 is vulnerable to local file inclusion because it contains a path traversa...
2020年3月29日 04:56
[极客大挑战 2019]Upload – buu刷题笔记
[极客大挑战 2019]Upload 题目打开是一个文件上次功能点 首次常规操作二话不说先上传一个一句话木马。 <?php @eval($_POST['123'])?> 页面提示被拦截,并显示not image 那我们进行抓包修...
2022年4月14日 19:32CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年12月30日 23:49CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年8月17日 19:43CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
2025年4月25日 13:33
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
2022年4月14日 15:39CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
2017年5月5日 18:27CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection
漏洞标题 CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection 漏洞描述 Subrion CMS before 4.1.5.10 has a SQL injection vulnerability in /front/search.php via the $_GET array. P...
2017年4月27日 13:21
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

