
最新发布第133页

CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
 2022年3月28日 09:20
CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion
漏洞标题 CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion 漏洞描述 The Cab fare calculator WordPress plugin before 1.0.4 does not validate the control...
2022年3月29日 10:14
白宫辟谣:美国不会为了援助乌克兰而对俄罗斯发起大规模网络攻击
2月24日,美国全国广播公司NBC(美国历史最久、实力最强的商业广播电视公司)刊载了一则新闻,其称收到知情人士消息,已有进行大规模网络攻击的备选方案呈递给了拜登总统,旨在破坏俄罗斯维持其...
2022年3月10日 23:40
黑客在伊朗国营广播电视上呼吁暗杀最高领袖
2022年1月下旬,伊朗伊斯兰共和国广播电视台(IRIB,国营垄断企业,伊朗唯一覆盖全国的广播电视媒体)遭网络攻击,攻击者在该电视台播放反对派领导人的镜头,并呼吁暗杀伊朗现任最高领导人。2月...
2022年3月10日 23:40CVE-2022-32417: PBootCMS RCE
漏洞标题 CVE-2022-32417: PBootCMS RCE 漏洞描述 fofa: app="PBOOTCMS" PoC代码
2022年1月16日 23:20
匿名者骇入俄罗斯流媒体平台播放俄乌战争画面
匿名者Anonymous黑客组织自宣布加入制裁俄罗斯行列以来,持续针对俄罗斯机构发动网络攻击。3月7日,该组织宣称骇入了俄罗斯最流行的流媒体服务平台,将播放内容篡改为与俄乌战争相关的画面。俄...
2022年3月10日 23:40CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
2022年3月27日 00:04Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞
漏洞标题 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 漏洞描述 Camptocamp Terraboard CVE-2022-1883 SQL注入漏洞 日期: 2024-02-22 | 影响软件: Camptocamp Terraboard | PoC代码 暂无
2022年3月27日 19:41
网络安全年鉴:775亿美元并购额,293亿美元私募股权及风险投资
近日,网络安全投资战略咨询公司Momentum Cyber公布了一份网络安全年鉴,该年鉴根据对全球3500多家网络安全公司及其战略交易活动(包括首次公开募股(IPO)、并购(M&A)、风险投资和私募股...
2022年3月10日 23:40
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40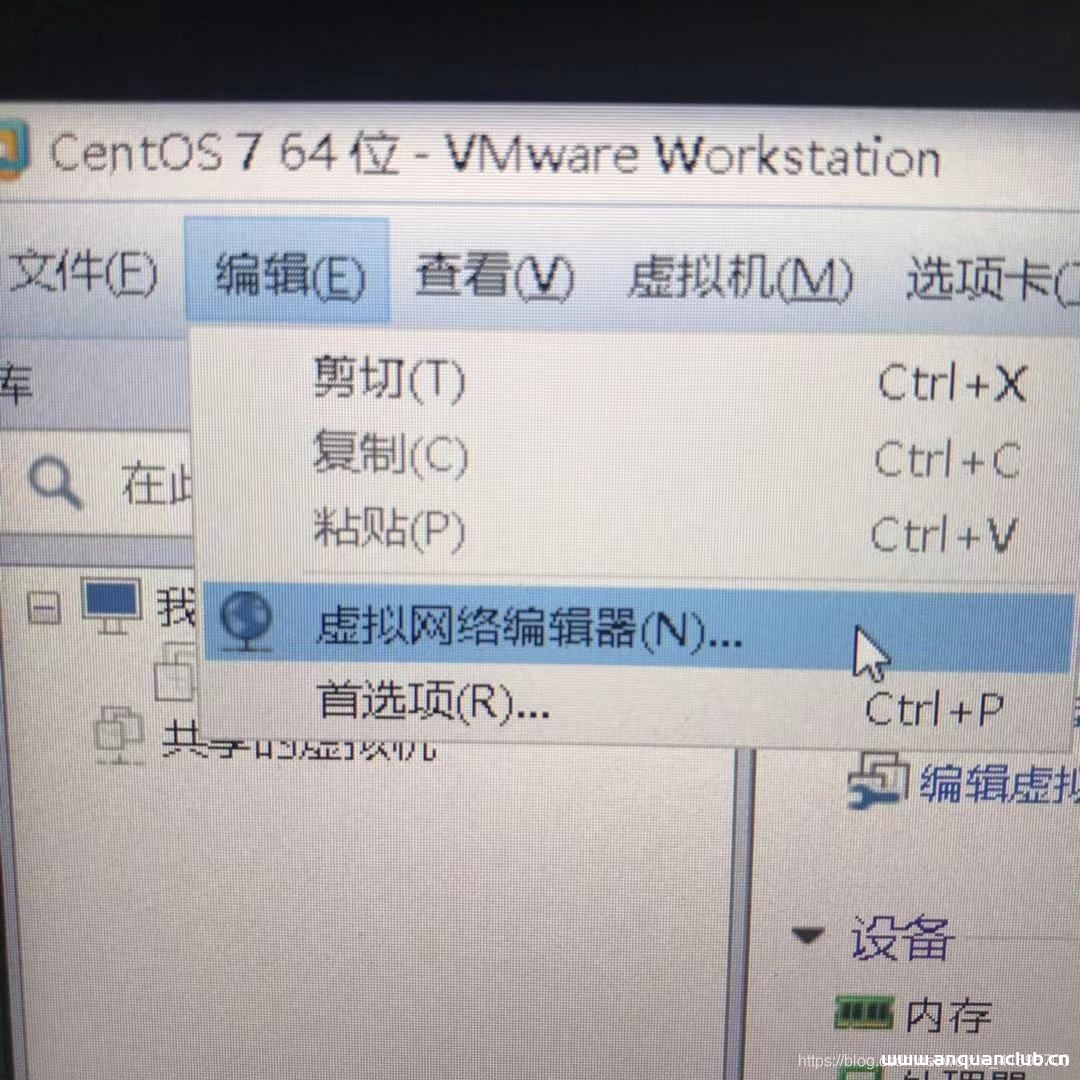
VMware虚拟机桥接方式实现上网互通的方法_VMware
这篇文章主要介绍了VMware虚拟机桥接方式实现上网互通,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装完VMware新建完虚拟机后,点击选项栏的...
2022年9月28日 21:47CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年11月23日 20:04CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...
2025年3月1日 01:57(CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞
漏洞标题 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 漏洞描述 (CVE-2025-9242) WatchGuard Fireware OS 未授权远程代码执行漏洞 PoC代码 暂无
2025年11月14日 21:49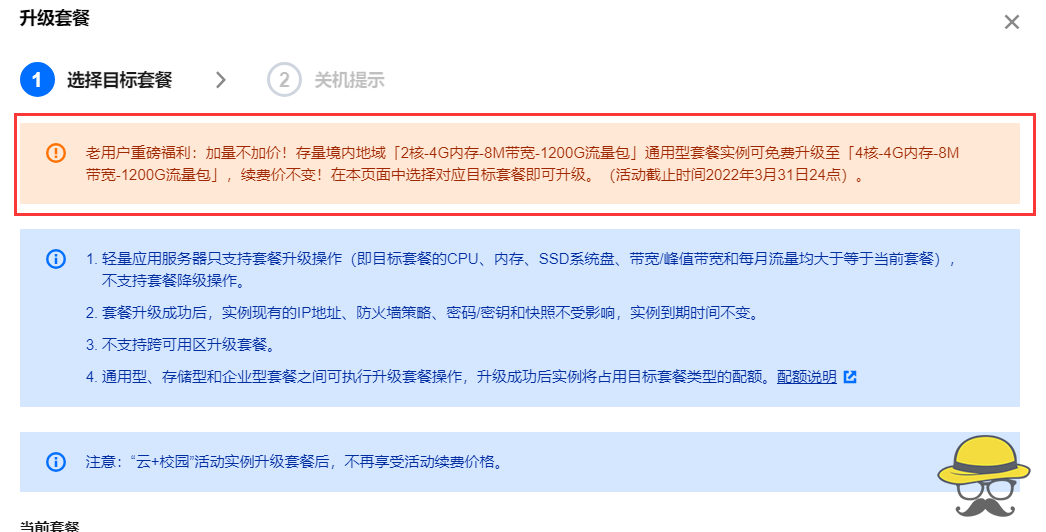
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...

 2023年1月13日 20:12
记一次修改前端时间导致的未授权
发现之前 在前段时间看到了好像是一个支付宝的漏洞那个人修改了电脑的时间然后可以提前秒杀抢购商品,于是这个洞在弟弟我的心里深深的记住了,于是就有了后面的发现 发现过程 在刚刚加入火线某...
2022年3月10日 23:29
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

