
最新发布第134页

bugbounty技巧聚合20210820
漏洞报告 GitLab #1196958 Clipboard DOM-based XSS #790634 When you call your branch the same name as a git hash, it could be checked out by dependents Glassdoor #1265390 Reflected X...
 2022年3月10日 23:33

CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
2022年2月26日 20:01CVE-2022-25488: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-25488: Atom CMS v2.0 - SQL Injection 漏洞描述 Atom CMS v2.0 was discovered to contain a SQL injection vulnerability via the id parameter in /admin/ajax/avatar.php...
2022年5月13日 07:05CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2021-24227: Patreon WordPress <1.7.0 - Unauthenticated Local File Inclusion 漏洞描述 Patreon WordPress before version 1.7.0 is vulnerable to unauthenticated local f...
2021年8月2日 04:50CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
2023年7月24日 20:26
2024最新查看腾讯视频会员资源(无需看广告)
注:注意版权,需要看蓝光画质还是自己开会员吧 教程 首先打开网址:腾讯智影 http://zenvideo.mp.v.qq.com/ 注册账号,这里选择登录就可以 合作品类选自媒体,无成本无审核周期 打开在线素材库...

 2024年1月12日 15:37
CVE-2018-10383: Lantronix SecureLinx Spider (SLS) 2.2+ – Cross-Site Scripting
漏洞标题 CVE-2018-10383: Lantronix SecureLinx Spider (SLS) 2.2+ - Cross-Site Scripting 漏洞描述 Lantronix SecureLinx Spider (SLS) 2.2+ devices have XSS in the auth.asp login page. ...
2018年7月14日 19:15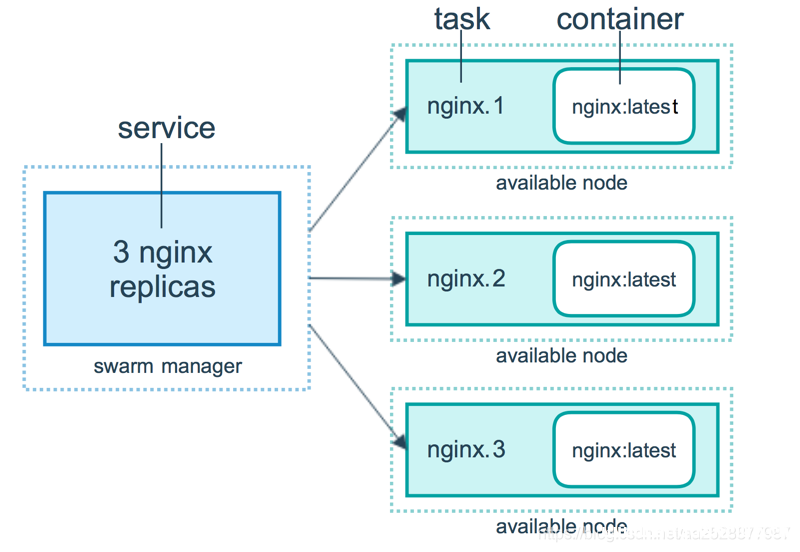
Docker Swarm集群管理的使用及原理解析_docker
这篇文章主要介绍了Docker Swarm集群管理的使用及原理解析,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Swarm 集群管理 简介 Docker Swarm 是 ...
2022年12月24日 20:02Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年2月3日 18:11CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年4月10日 10:54CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
2019年8月12日 22:47CVE-2021-20124: Draytek VigorConnect 6.0-B3 – Local File Inclusion
漏洞标题 CVE-2021-20124: Draytek VigorConnect 6.0-B3 - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download funct...
2021年10月26日 02:53Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195)
漏洞标题 Apache OFBiz /viewdatafile 代码执行漏洞(CVE-2024-45195) 漏洞描述 Apache OFBiz是一个开源企业资源规划(ERP)系统。它提供了一套企业应用程序,集成并自动化企业的许多业务流程...
2024年12月10日 05:01CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 – SQL Injection
漏洞标题 CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 - SQL Injection 漏洞描述 PrestaShop leocustomajax 1.0 and 1.0.0 are vulnerable to SQL Injection via modules/leocus...
2023年12月18日 17:44(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年9月25日 14:37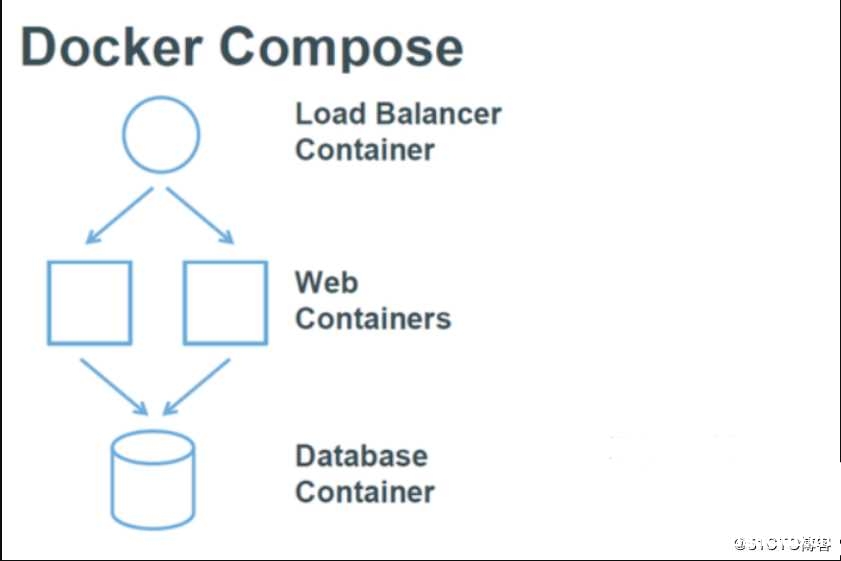
Docker.v19安装和配置Docker Compose编排工具的方法_docker
这篇文章主要介绍了安装Docker.v19和配置Docker Compose编排工具的方法,小编觉得挺不错的,现在分享给大家,也给大家做个参考。一起跟随小编过来看看吧 一、Compose简介 Compose是用于定义和运...
2023年12月2日 21:01
2026年9月30日 11:45
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

