
最新发布第134页

CVE-2010-1469: Joomla! Component JProject Manager 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1469: Joomla! Component JProject Manager 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ternaria Informatica JProject Manager (com...
 2010年3月29日 09:28
CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
2022年7月10日 20:37CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年11月20日 00:32CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年4月26日 22:45CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年8月28日 19:01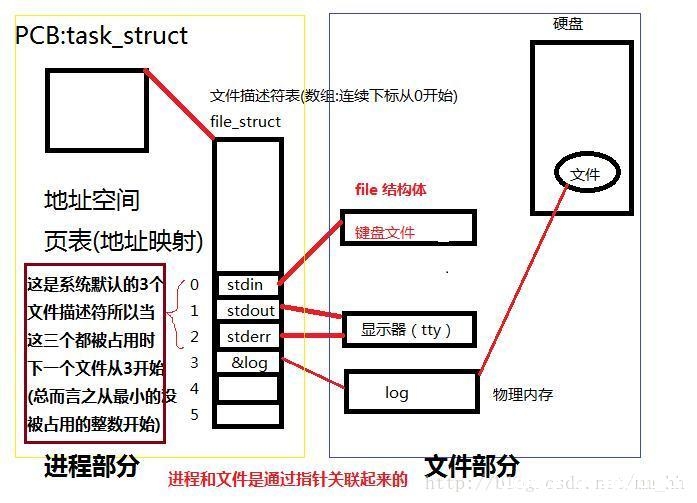
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
2022年6月15日 22:45
cors漏洞来袭–一次财大气粗的src主站两千两百元的捡漏
护网的时候闲的没事干,我这条咸鱼也开始挖某财大气粗的src 懒得找什么子域名,小程序app,先看主站,xray被动一开,就报有cors漏洞,这种漏洞想要有危害,就是要找一个敏感接口并且此接口正好...
2022年3月10日 23:30Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
2023年12月19日 19:01
Linux如何使用libudev获取USB设备VID及PID_Linux
这篇文章主要介绍了Linux如何使用libudev获取USB设备VID及PID,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 在本文将使用libudev库来访...
2023年5月22日 20:38CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年4月2日 07:47CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change
漏洞标题 CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change 漏洞描述 The Nokri – Job Board WordPress Theme theme for WordPr...
2024年2月23日 18:11CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年6月13日 23:05bugbounty技巧聚合20210906
漏洞报告 #1145044 Holes in EndpointSlice Validation Enable Host Network Hijack #1095612 Node Validation Admission does not observe all oldObject fields Mail.ru #1241637 information...
2022年3月10日 23:32CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年1月26日 11:00CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
2021年3月3日 12:13Docker多个容器不能有相同端口号的处理方案_docker
这篇文章主要介绍了Docker多个容器不能有相同端口号的处理方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 问题背景 在docker里用同一份镜像创建4个容器,网络选择bridg...
2022年7月25日 21:09
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

