
最新发布第135页

奇葩漏洞面面观
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnP2siX6p3DN3YjKEomok3kb 简介 0x00 众里寻他千百度 0x01 精骛八极,心游万仞 0x02 天下大事,必作于细 0x03 不破楼兰终不还 0x04 工欲善其事,...
 2022年3月10日 23:37

CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年10月26日 15:31CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年9月28日 05:53CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control
漏洞标题 CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control 漏洞描述 Easy!Appointments prior to 1.4.3 allows exposure of Private Personal Information to an unauthor...
2022年4月22日 01:28
Nginx Linux安装部署详细教程_nginx
这篇文章主要介绍了Nginx Linux安装部署详细教程,本文通过图文实例代码相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、Nginx简介 Nginx是一...
2023年11月9日 20:04
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40
2021年挖矿木马趋势报告
概述 2021年以来,我国加大了整治虚拟货币的力度,陆续出台了相关政策封杀虚拟货币交易平台,后续又发布了《关于整治虚拟货币“挖矿”活动》的通知,重点强调全面梳理排查虚拟货币“挖矿”项目...
2022年3月28日 08:53CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年2月11日 06:43CVE-2025-3248: Langflow AI – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-3248: Langflow AI - Unauthenticated Remote Code Execution 漏洞描述 Langflow versions prior to 1.3.0 are susceptible to code injection in the /api/v1/validate/code...
2025年9月10日 20:23CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
2024年6月26日 14:35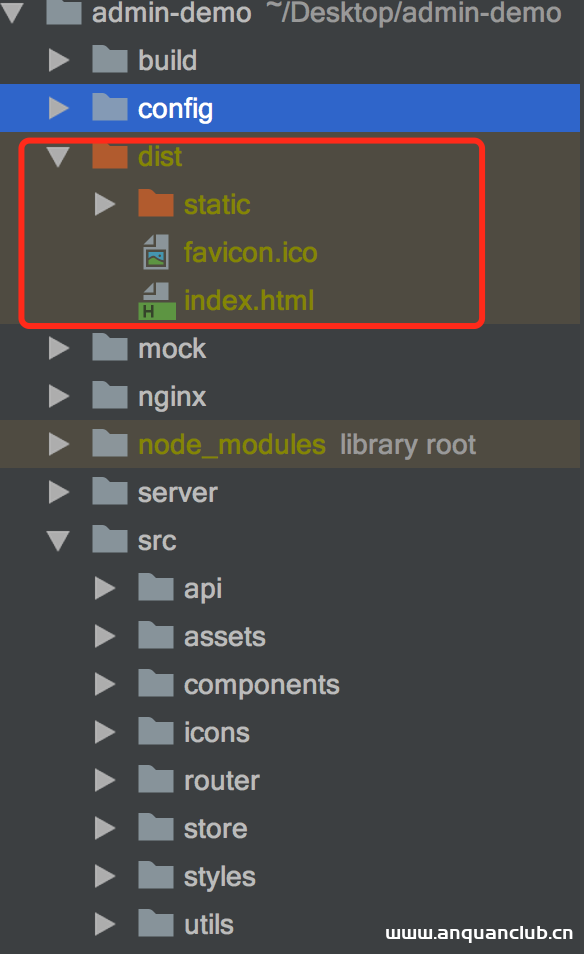
Docker镜像+nginx 部署 vue 项目的方法_docker
这篇文章主要介绍了Docker镜像+nginx 部署 vue 项目的方法,帮助大家更好的使用docke镜像,感兴趣的朋友可以了解下 一、打包vue项目 在开发完的vue项目输入如下命名,打包生成dist文件夹 yarn b...
2023年4月22日 21:05CVE-2023-51713: ProFTPD < 1.3.8a - DoS via Out-of-Bounds Read
漏洞标题 CVE-2023-51713: ProFTPD < 1.3.8a - DoS via Out-of-Bounds Read 漏洞描述 ProFTPD versions before 1.3.8a contain a one-byte out-of-bounds read vulnerability in the make_ft...
2023年12月1日 00:04
rathole – 安全、稳定、高性能的内网穿透工具
https://github.com/rathole-org/rathole 安全、稳定、高性能的内网穿透工具,用 Rust 语言编写 rathole,类似于 frp 和 ngrok,可以让 NAT 后的设备上的服务通过具有公网 IP 的服务器暴露在...

 2026年4月7日 17:24
CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection
漏洞标题 CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection 漏洞描述 The safe-editor plugin before 1.2 for WordPress has no se_save authentication, with resultant XSS. ...
2016年12月10日 20:46CVE-2021-21972: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21972: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 VMware vCenter vSphere Client (HTML5) contains a remote code execution vulnerability in a vC...
2021年7月4日 07:45CVE-2022-2379: WordPress Easy Student Results <=2.2.8 - Improper Authorization
漏洞标题 CVE-2022-2379: WordPress Easy Student Results <=2.2.8 - Improper Authorization 漏洞描述 WordPress Easy Student Results plugin through 2.2.8 is susceptible to informatio...
2022年9月20日 16:55
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

