
最新发布第138页

CVE-2021-4191: GitLab GraphQL API User Enumeration
漏洞标题 CVE-2021-4191: GitLab GraphQL API User Enumeration 漏洞描述 An unauthenticated remote attacker can leverage this vulnerability to collect registered GitLab usernames, name...
 2021年11月8日 14:27
CVE-2021-41291: ECOA Building Automation System – Directory Traversal Content Disclosure
漏洞标题 CVE-2021-41291: ECOA Building Automation System - Directory Traversal Content Disclosure 漏洞描述 The ECOA BAS controller suffers from a directory traversal content disclo...
2021年4月5日 07:33CVE-2023-40751: PHPJabbers Fundraising Script v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40751: PHPJabbers Fundraising Script v1.0 - Cross-Site Scripting 漏洞描述 PHPJabbers Fundraising Script v1.0 is vulnerable to Cross Site Scripting (XSS) via the &...
2023年1月20日 12:41CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
2019年9月28日 17:22CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure
漏洞标题 CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure 漏洞描述 WordPress WP Courses Plugin < 2.0.29 contains a critical information disclosure which expose...
2020年4月9日 15:03CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file – Information Disclosure
漏洞标题 CVE-2024-33113: D-LINK DIR-845L bsc_sms_inbox.php file - Information Disclosure 漏洞描述 D-LINK DIR-845L <=v1.01KRb03 is vulnerable to Information disclosurey via bsc_s...
2024年8月26日 09:29CVE-2021-37704: phpfastcache – phpinfo Resource Exposure
漏洞标题 CVE-2021-37704: phpfastcache - phpinfo Resource Exposure 漏洞描述 phpinfo() is susceptible to resource exposure in unprotected composer vendor folders via phpfastcache/php...
2021年11月6日 19:27CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年6月13日 18:56CVE-2019-5127: YouPHPTube Encoder 2.3 – Remote Command Injection
漏洞标题 CVE-2019-5127: YouPHPTube Encoder 2.3 - Remote Command Injection 漏洞描述 YouPHPTube Encoder 2.3 is susceptible to a command injection vulnerability which could allow an a...
2019年10月12日 01:58CVE-2022-29299: SolarView Compact 6.00 – ‘time_begin’ Cross-Site Scripting
漏洞标题 CVE-2022-29299: SolarView Compact 6.00 - 'time_begin' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability ...
2022年3月9日 14:00
ubuntu环境下的php相关路径与修改方法_Linux
这篇文章主要介绍了ubuntu环境下的php相关的路径,需要的朋友可以参考下 ubuntu环境下的php相关的路径 php路径 /usr/bin/php phpize5 /usr/bin/phpize5 php5-fpm /usr/sbin/php5-fpm php所有的配...
2022年11月14日 20:52CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
2025年10月30日 11:08CVE-2009-4679: Joomla! Portfolio Nexus – Remote File Inclusion
漏洞标题 CVE-2009-4679: Joomla! Portfolio Nexus - Remote File Inclusion 漏洞描述 Joomla! Portfolio Nexus 1.5 contains a remote file inclusion vulnerability in the inertialFATE iF (...
2009年10月8日 11:17CVE-2021-42567: Apereo CAS Cross-Site Scripting
漏洞标题 CVE-2021-42567: Apereo CAS Cross-Site Scripting 漏洞描述 Apereo CAS through 6.4.1 allows cross-site scripting via POST requests sent to the REST API endpoints. PoC代码
2021年7月21日 02:55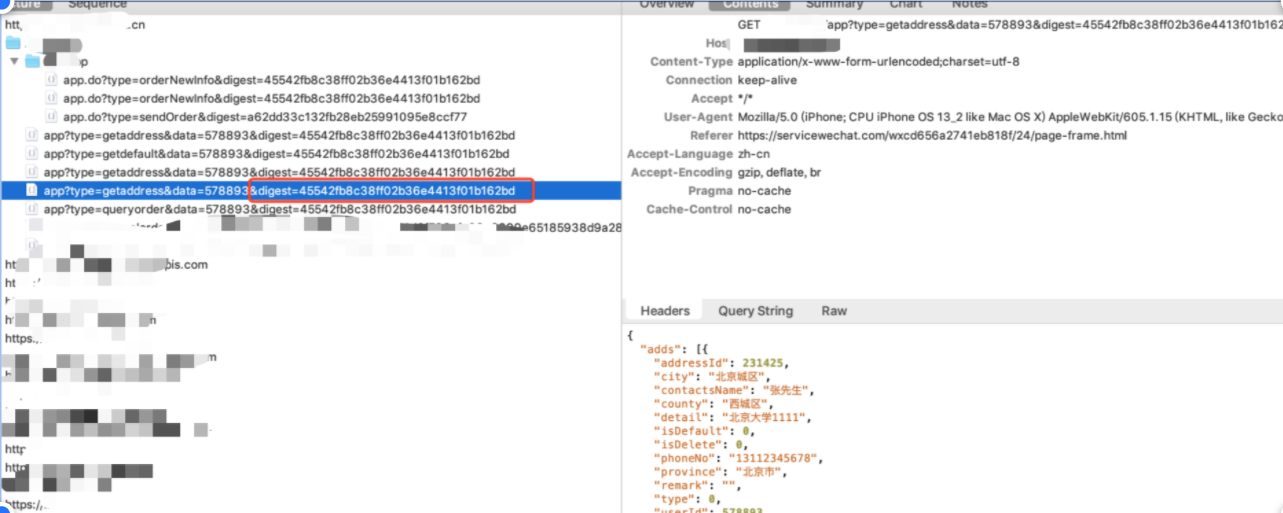
一次小程序端接口越权的分析
之前在挖一个src的时候,有一个资产是小程序 抓包如下 根据地址id查看收货地址 注意到请求里没有cookie,然后url里面这个digest字段比较奇怪,所有的接口都是根据这个参数鉴权的,一般不都应该...
2022年3月10日 23:34CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年1月11日 17:17
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

