
最新发布第13页

CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
 2015年10月8日 10:23
CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting
漏洞标题 CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting 漏洞描述 The Shield Security WordPress plugin before 20.0.6 contains a reflected cross-site script...
2024年5月30日 11:06CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
2021年9月17日 20:37CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure
漏洞标题 CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure 漏洞描述 The SiteGuard WP Plugin plugin for WordPress is vulnerable to protection mechanism bypass ...
2024年2月8日 17:20CVE-2017-1000353: Jenkins CLI – Java Deserialization
漏洞标题 CVE-2017-1000353: Jenkins CLI - Java Deserialization 漏洞描述 Jenkins versions 2.56 and earlier as well as 2.46.1 LTS and earlier are vulnerable to an unauthenticated remo...
2017年3月30日 01:29CVE-2021-25118: Yoast SEO 16.7-17.2 – Information Disclosure
漏洞标题 CVE-2021-25118: Yoast SEO 16.7-17.2 - Information Disclosure 漏洞描述 Yoast SEO plugin 16.7 to 17.2 is susceptible to information disclosure, The plugin discloses the full...
2021年8月21日 14:51CVE-2023-34020: Uncanny Toolkit for LearnDash – Open Redirection
漏洞标题 CVE-2023-34020: Uncanny Toolkit for LearnDash - Open Redirection 漏洞描述 A vulnerability in the WordPress Uncanny Toolkit for LearnDash Plugin allowed malicious actors to...
2023年8月19日 11:47CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi
漏洞标题 CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi 漏洞描述 SQL Injection vulnerability in LearnPress – WordPress LMS Plugin <= 4.1.7...
2022年1月11日 06:40
破解指纹识别有多简单?所有人都能轻易做到
可能许多人会潜意识地认为,如指纹识别这种身份认证方式与PIN和密码相比,不仅更便捷,而且还更安全,事实真的是如此吗?11月19日,Kraken的安全研究人员在一段视频中演示了如何通过简便易行的...
2022年3月10日 23:38
Linux passwd 命令的使用_Linux
这篇文章主要介绍了Linux passwd 命令的使用,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.命令简介 passwd 令用于设置用户的认证信息,包括用户密码、账户锁定、密码失效等。 系...
2023年7月28日 21:21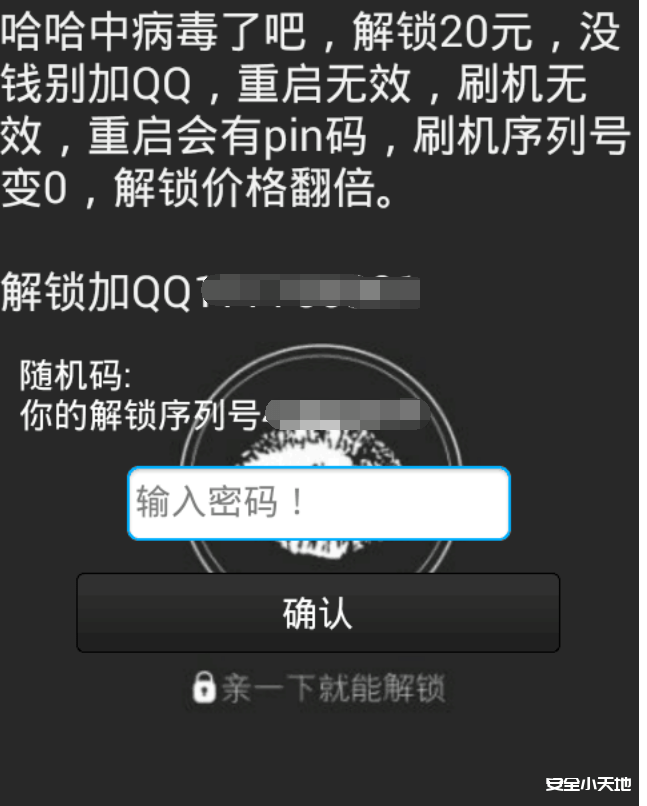
2023年最新锁机软件解除教程
第一种 唤醒手机语音助手,让他清理后台(最简单最实用 90%解锁 安卓版本高的最推荐使用) 第二种 用另一部手机打电话给那部被锁的手机,然后出现接电话那个界面,然后马上退出到桌面,到锁机软...

 2023年9月12日 15:37
CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年5月1日 13:43CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年12月9日 03:55CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
2016年7月21日 13:02CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 – Cross-Site Scripting
漏洞标题 CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in includes/CatGridPost.php in the Ca...
2013年7月12日 13:32Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月11日 00:37
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

