
最新发布第13页

安服仔某渗透项目实战
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、漏洞挖掘 由于是做项目客户大大会直接将测试系统甩过来,所...
 2022年3月10日 23:36

CVE-2013-4625: WordPress Plugin Duplicator < 0.4.5 - Cross-Site Scripting
漏洞标题 CVE-2013-4625: WordPress Plugin Duplicator < 0.4.5 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in files/installer.cleanup.php in the Duplicator...
2013年3月6日 20:11CVE-2020-19282: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19282: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting that allows attackers to execute arbitrary web sc...
2020年1月23日 07:28CVE-2017-17215: 华为HG532e远程命令执行漏洞
漏洞标题 CVE-2017-17215: 华为HG532e远程命令执行漏洞 漏洞描述 华为HG532e路由器存在远程命令执行漏洞,攻击者通过漏洞可以获取服务器权限 PoC代码
2017年4月3日 10:14CVE-2018-15535: Responsive FileManager <9.13.4 - Local File Inclusion
漏洞标题 CVE-2018-15535: Responsive FileManager <9.13.4 - Local File Inclusion 漏洞描述 Responsive FileManager before version 9.13.4 is vulnerable to local file inclusion via fi...
2018年10月18日 13:37
-Struts2-045 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-045 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...

 2023年2月5日 12:56
CVE-2025-28367: mojoPortal <=2.9.0.1 - Directory Traversal
漏洞标题 CVE-2025-28367: mojoPortal <=2.9.0.1 - Directory Traversal 漏洞描述 mojoPortal <=2.9.0.1 is vulnerable to Directory Traversal via BetterImageGallery API Controller -...
2025年6月18日 17:12CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting
漏洞标题 CVE-2018-11709: WordPress wpForo Forum <= 1.4.11 - Cross-Site Scripting 漏洞描述 WordPress wpForo Forum plugin before 1.4.12 for WordPress allows unauthenticated reflec...
2018年12月3日 06:34CVE-2023-40000: LiteSpeed Cache <= 5.7 - Unauthenticated Stored XSS
漏洞标题 CVE-2023-40000: LiteSpeed Cache <= 5.7 - Unauthenticated Stored XSS 漏洞描述 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting...
2023年3月23日 06:05CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting
漏洞标题 CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting 漏洞描述 WorsPress Spider Calendar plugin through 1.5.65 is susceptible to cross-site scripting...
2022年9月23日 01:33
一文弄懂Nginx的location匹配的实现_nginx
这篇文章主要介绍了一文弄懂Nginx的location匹配的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 由于团队在...
2024年5月26日 20:50CVE-2022-34576: WAVLINK WN535 G3 – Improper Access Control
漏洞标题 CVE-2022-34576: WAVLINK WN535 G3 - Improper Access Control 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to improper access control. A vulnerability in /cgi...
2022年4月28日 22:34CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
2012年7月29日 11:11CVE-2018-7700: Dedecms V5.7 后台任意代码执行
漏洞标题 CVE-2018-7700: Dedecms V5.7 后台任意代码执行 漏洞描述 Dedecms V5.7 后台任意代码执行 fofa: app="Dedecms" shodan: http.html:"Dedecms" PoC代码
2018年1月9日 13:18CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年6月15日 02:47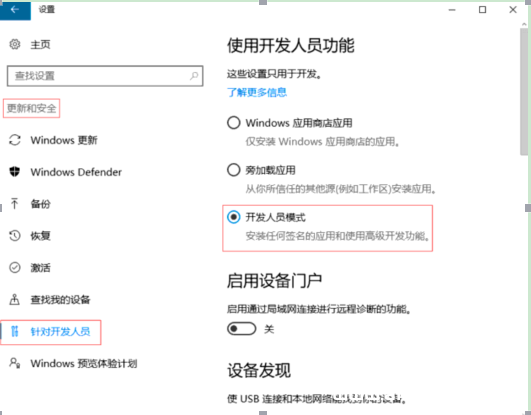
如何使用win10内置的linux系统启动spring-boot项目_Linux
这篇文章主要介绍了如何使用win10内置的linux系统启动spring-boot项目,需要的朋友可以参考下 1.安装win10内置linux子系统 1.1.安装linux子系统 1.1.1.升级或者重装linux系统 1.系统要求 ...
2023年10月31日 20:19
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

