
最新发布第141页

CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 – Cross-Site Scripting
漏洞标题 CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 - Cross-Site Scripting 漏洞描述 WordPress OpenID Connect Generic Client plugin 3.8.0 and 3.8.1 contains...
 2021年5月26日 04:16
(CVE-2021-39141) XStream 反序列化漏洞
漏洞标题 (CVE-2021-39141) XStream 反序列化漏洞 漏洞描述 (CVE-2021-39141) XStream 反序列化漏洞 PoC代码 暂无
2021年11月27日 10:04Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216)
漏洞标题 Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216) 漏洞描述 Apache Solr是一个开源搜索服务器,使用Java语言开发,主要基于HTTP和Apache Luc...
2024年2月4日 15:39CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting
漏洞标题 CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting 漏洞描述 WordPress Tutor LMS plugin before 2.0.10 contains a cross-site scripting vulnerability. The p...
2023年11月20日 22:54CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年7月20日 05:10CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection
漏洞标题 CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection 漏洞描述 WordPress Simple Link Directory plugin before 7.7.2 contains a SQL injection vulnerabilit...
2022年7月2日 07:40CVE-2017-5868: OpenVPN Access Server 2.1.4 – CRLF Injection
漏洞标题 CVE-2017-5868: OpenVPN Access Server 2.1.4 - CRLF Injection 漏洞描述 CRLF injection vulnerability in the web interface in OpenVPN Access Server 2.1.4 allows remote attacke...
2017年10月13日 00:49
Linux系统关机命令之间的区别及用法详解_Linux
在本篇文章里小编给大家整理了一篇关于Linux系统关机命令之间的区别及用法详解内容,有需要的朋友们参考学习下。 Linux系统关机命令有哪些呢?良许教程网为您解答!熟悉linux的朋友应该知道我们...
2022年11月17日 21:38
Docker mongoDB 4.2.1 安装并收集springboot日志的步骤详解_docker
这篇文章主要介绍了Docker mongoDB 4.2.1 安装并收集springboot日志,本文分步骤通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一:docke...
2022年11月13日 20:06CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution
漏洞标题 CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection&...
2025年12月23日 08:07
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
2022年3月10日 23:40
俄罗斯最大社交平台明年将强制实施双因素身份认证
VK,全称VKontakte,是俄罗斯及独联体国家最流行的社交媒体平台,拥有超过6.5亿用户。VK已决定在其服务中引入2FA(two-factor authentication,双因素身份认证)。从明年二月开始,所有订阅人数...
2022年3月10日 23:39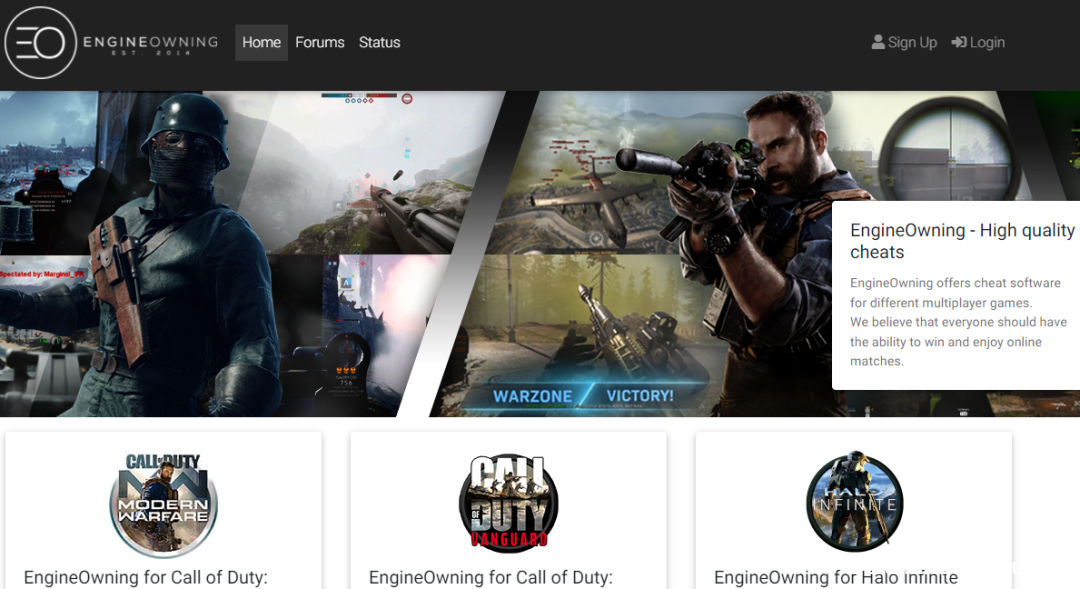
动视起诉外挂网站EngineOwning,且要求外挂开发者赔偿损失
针对外挂横行的环境,《使命召唤》制作发行商动视Activision外挂打击行动再次升级,于前不久起诉了最热门的外挂网站之一EngineOwning。动视的诉求除永久关闭该外挂网站外,还要求外挂开发人员、...
2022年3月10日 23:39CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年4月5日 20:57CVE-2025-53770: Microsoft SharePoint Server – Remote Code Execution (ToolShell)
漏洞标题 CVE-2025-53770: Microsoft SharePoint Server - Remote Code Execution (ToolShell) 漏洞描述 Deserialization of untrusted data in on-premises Microsoft SharePoint Server allow...
2025年2月25日 19:52
安恒信息苗春雨:学以致用产教融合,全方位助力网络安全人才体系建设
3月11日,西湖论剑·第五届中国杭州网络安全技能大赛(以下简称“大赛”)决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州市委、杭州市学生联...
2022年3月16日 09:15
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

