
最新发布第141页

CVE-2022-32417: PBootCMS RCE
漏洞标题 CVE-2022-32417: PBootCMS RCE 漏洞描述 fofa: app="PBOOTCMS" PoC代码
 2022年7月30日 14:56
CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
2025年8月15日 20:15CVE-2025-34026: Versa Concerto Actuator Endpoint – Authentication Bypass
漏洞标题 CVE-2025-34026: Versa Concerto Actuator Endpoint - Authentication Bypass 漏洞描述 An authentication bypass vulnerability affected the Spring Boot Actuator endpoints in Ver...
2025年11月15日 21:02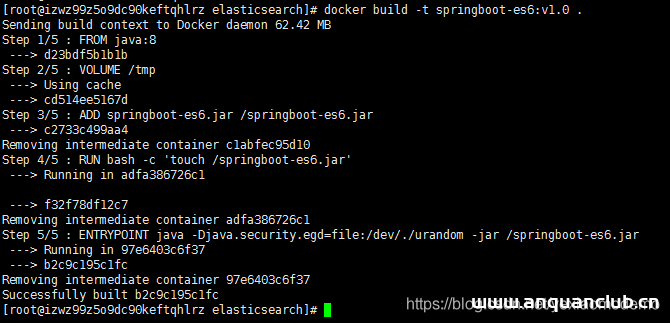
Docker运行springboot项目的实现_docker
这篇文章主要介绍了Docker运行springboot项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 简介: Docker...
2022年12月1日 20:51CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 – Arbitrary File Download
漏洞标题 CVE-2025-47445: WordPress Eventin (Themewinter) ≤ 4.0.26 - Arbitrary File Download 漏洞描述 Themewinter Eventin contains a path traversal caused by relative path manipula...
2025年5月20日 03:07CVE-2022-27924: Zimbra Collaboration Suite – Memcached Command Injection
漏洞标题 CVE-2022-27924: Zimbra Collaboration Suite - Memcached Command Injection 漏洞描述 Zimbra Collaboration Suite versions 8.8.15 and 9.0 contain a memcached command injection ...
2022年7月30日 15:07CVE-2024-0799: Arcserve Unified Data Protection – Authentication Bypass
漏洞标题 CVE-2024-0799: Arcserve Unified Data Protection - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in Arcserve Unified Data Protection 9.2 and ...
2024年11月21日 12:11CVE-2020-14864: Oracle Fusion – Directory Traversal/Local File Inclusion
漏洞标题 CVE-2020-14864: Oracle Fusion - Directory Traversal/Local File Inclusion 漏洞描述 Oracle Business Intelligence Enterprise Edition 5.5.0.0.0, 12.2.1.3.0, and 12.2.1.4.0 are...
2020年3月23日 21:42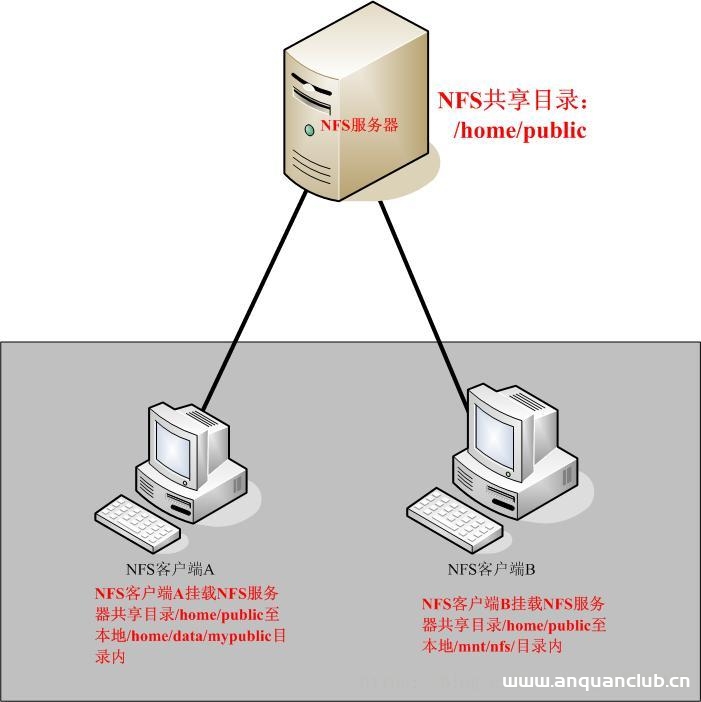
浅析NFS服务器原理以及搭建配置部署步骤_服务器其它
本文对NFS服务器原理作了简要的分析,对NFS服务器的搭建配置步骤作了详细的图文描述,有需要的朋友可以借鉴参考下,希望可以对你有所帮助 目录NFS服务简介什么是NFS?NFS挂载原理NFS服务器到底...
2022年6月15日 11:22CVE-2022-2414: FreeIPA – XML Entity Injection
漏洞标题 CVE-2022-2414: FreeIPA - XML Entity Injection 漏洞描述 Access to external entities when parsing XML documents can lead to XML external entity (XXE) attacks. This flaw allo...
2022年1月19日 11:39CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
2024年3月12日 20:29CVE-2024-21644: pyLoad Flask Config – Access Control
漏洞标题 CVE-2024-21644: pyLoad Flask Config - Access Control 漏洞描述 pyLoad is the free and open-source Download Manager written in pure Python. Any unauthenticated user can brow...
2024年3月2日 08:05CVE-2022-24900: Piano LED Visualizer 1.3 – Local File Inclusion
漏洞标题 CVE-2022-24900: Piano LED Visualizer 1.3 - Local File Inclusion 漏洞描述 Piano LED Visualizer 1.3 and prior are vulnerable to local file inclusion. PoC代码
2022年11月14日 17:54Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229)
漏洞标题 Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229) 漏洞描述 Amcrest IP Camera Web是Amcrest公司的一款无线IP摄像头,设备允许未经身份验证的攻击者下载管理凭据...
2017年8月15日 04:21Bonita Web CVE-2022-25237远程代码执行漏洞
漏洞标题 Bonita Web CVE-2022-25237远程代码执行漏洞 漏洞描述 Bonita Web存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年8月6日 09:16CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
2017年1月8日 11:41
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

