
最新发布第143页

H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
 2025年4月23日 23:08
CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass
漏洞标题 CVE-2023-3139: Protect WP Admin < 4.0 - Unauthenticated Protection Bypass 漏洞描述 The Protect WP Admin WordPress plugin before version 4.0 disclosed the URL of the adm...
2023年7月30日 09:26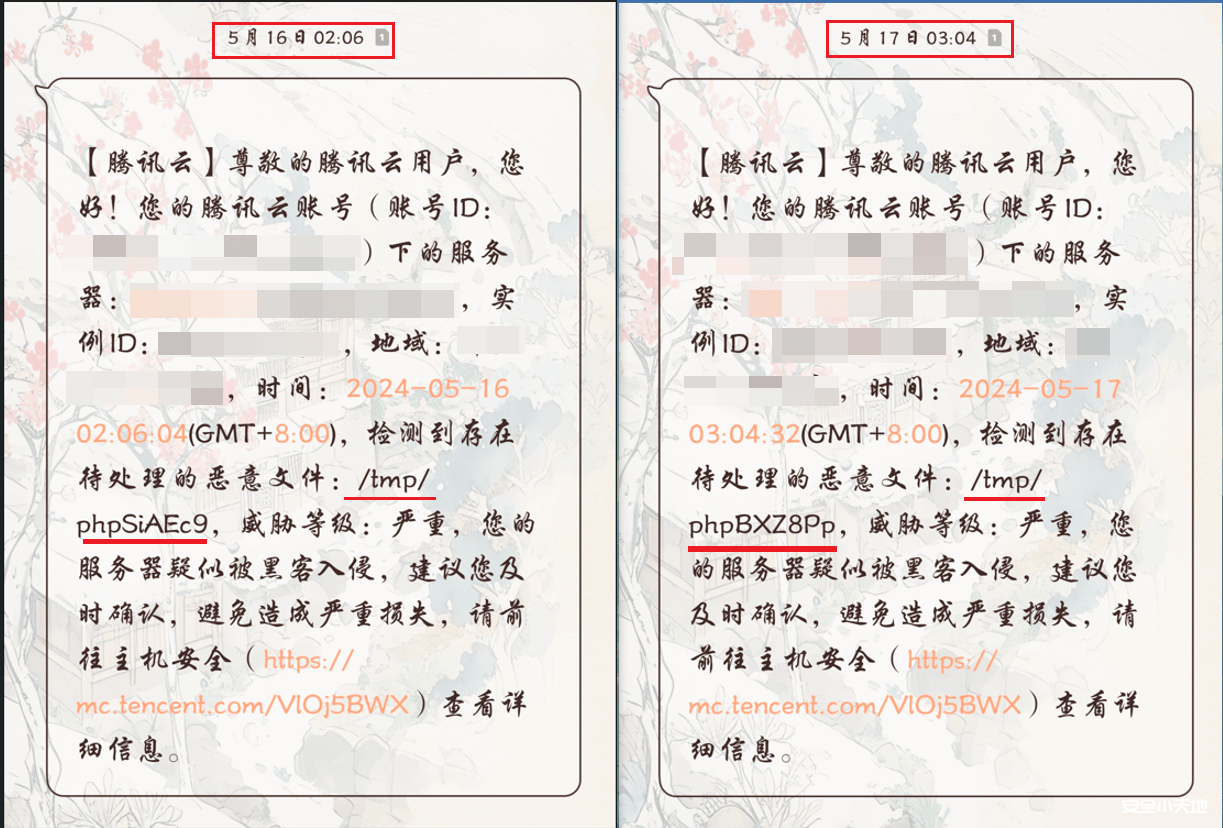
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...

 2024年5月21日 23:15
CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年5月7日 11:11
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32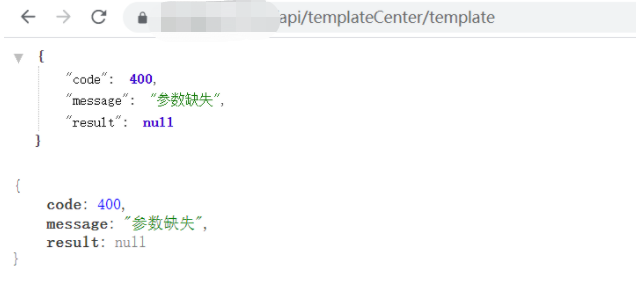
关于某SRC API接口测试的一个小案例
现在好多应用都通过API接口对外提供服务 如果鉴权做的不好的话,很容易出现未授权访问漏洞 通过BurpJSLinkFinder或findsomething很容易获取到接口信息 下面以某SRC API接口测试的一个小案例进行...
2022年3月10日 23:33CVE-2023-0297: PyLoad 0.5.0 – Pre-auth Remote Code Execution (RCE)
漏洞标题 CVE-2023-0297: PyLoad 0.5.0 - Pre-auth Remote Code Execution (RCE) 漏洞描述 Code Injection in GitHub repository pyload/pyload prior to 0.5.0b3.dev31. PoC代码
2023年7月20日 07:39CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年1月17日 01:35CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年10月17日 01:49CVE-2024-4040: CrushFTP VFS – Sandbox Escape LFR
漏洞标题 CVE-2024-4040: CrushFTP VFS - Sandbox Escape LFR 漏洞描述 VFS Sandbox Escape in CrushFTP in all versions before 10.7.1 and 11.1.0 on all platforms allows remote attackers ...
2024年5月13日 07:55
(4)docker镜像常用管理命令
上一篇介绍了一下什么是docker镜像,简单来说,docker镜像就是一个分层存储的文件,这一篇我们来介绍一下docke常用的管理命令 docker命令 命令格式:docker image COMMAND 指令描述ls列出镜像bu...
2023年1月13日 18:53CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2024-6460: WordPress Grow by Tradedoubler Plugin < 2.0.22 - Unauthenticated Local File Inclusion 漏洞描述 The Grow by Tradedoubler WordPress plugin through version ...
2024年4月21日 01:15CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure 漏洞描述 Jeecg Boot <= 2.4.5 API interface has unauthorized access and leaks sensitive informa...
2021年6月19日 18:18CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年8月21日 01:30CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation
漏洞标题 CVE-2021-24278: WordPress Contact Form 7 <2.3.4 - Arbitrary Nonce Generation 漏洞描述 WordPress Contact Form 7 before version 2.3.4 allows unauthenticated users to use ...
2021年7月5日 11:17CVE-2022-1388: F5 BIG-IP iControl – REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl - REST Auth Bypass RCE 漏洞描述 F5 BIG-IP 16.1.x versions prior to 16.1.2.2, 15.1.x versions prior to 15.1.5.1, 14.1.x versions prior to ...
2022年10月2日 23:50
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

