
最新发布第143页

CentOS 7.x docker使用overlay2存储方式_docker
这篇文章主要介绍了CentOS 7.x docker使用overlay2存储方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 编辑/etc/docker/daemon.json添加以下内容: { 'storage-driver'...
 2023年1月18日 20:37
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53
CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年10月30日 02:50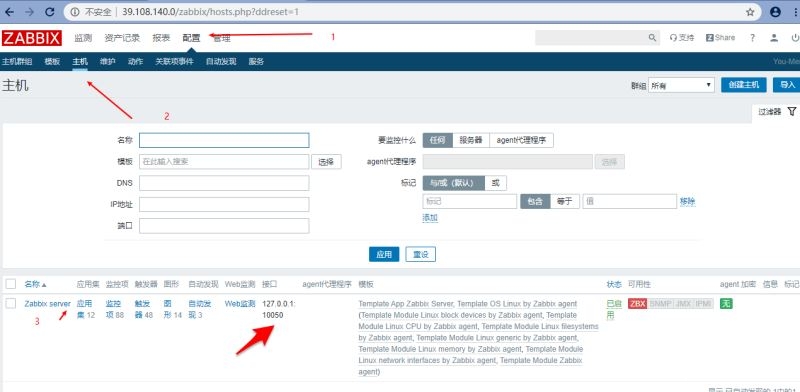
Zabbix配置监控项及聚合图形的实例代码_zabbix
这篇文章主要介绍了Zabbix配置监控项及聚合图形,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.安装Zabbix Agent监控本机 安装age...
2023年11月23日 20:17CVE-2021-43062: Fortinet FortiMail 7.0.1 – Cross-Site Scripting
漏洞标题 CVE-2021-43062: Fortinet FortiMail 7.0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in FortiMail may allow an unauthenticated attacker to perform...
2021年7月10日 07:28CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年8月10日 17:43
【新功能上线】安全小天地正式启用签到、积分等多项功能 同时创作系统增加分成
声明 安全小天地自搭建上线起,一直秉持免费公益为第一要义,网站内所有资源、文章均可通过签到,创作等方式获取积分进行获得,欢迎各位前来白嫖!!! 特色功能 安全小天地先正式上线启用签到...

 2023年1月17日 15:53

信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
2022年3月10日 23:32CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年4月21日 04:58CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年11月15日 08:46Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193)
漏洞标题 Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193) 漏洞描述 Citrix Systems Citrix System SDWAN WAN-OP是美国思杰系统(Citrix Systems)公司的一款SD-WAN(虚拟软件定义的...
2020年9月16日 08:36CVE-2020-3952: VMware vCenter Server LDAP Broken Access Control
漏洞标题 CVE-2020-3952: VMware vCenter Server LDAP Broken Access Control 漏洞描述 Under certain conditions, vmdir that ships with VMware vCenter Server, as part of an embedded or e...
2020年2月26日 12:47CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting
漏洞标题 CVE-2021-41349: Microsoft Exchange Server Pre-Auth POST Based Cross-Site Scripting 漏洞描述 Microsoft Exchange Server is vulnerable to a spoofing vulnerability. Be aware t...
2021年4月24日 07:21CVE-2025-25257: Fortinet FortiWeb – SQL Injection
漏洞标题 CVE-2025-25257: Fortinet FortiWeb - SQL Injection 漏洞描述 An improper neutralization of special elements used in an SQL command ('SQL Injection') vulnerability ...
2025年3月20日 03:42Nginx反爬虫策略,防止UA抓取网站_nginx
目前网络上的爬虫非常多,有对网站收录有益的,比如百度蜘蛛(Baiduspider),也有不但不遵守robots规则对服务器造成压力,还不能为网站带来流量的无用爬虫,为防止网站有可能会被别人爬,通过...
2023年5月8日 21:00Docker基于macvlan实现跨主机容器通信_docker
这篇文章主要介绍了Docker基于macvlan实现跨主机容器通信,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 找两台测试机: [root@docker1 c...
2024年1月7日 21:04
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

