
最新发布第144页
PDF Shaper v12.8 绿色版——一款免费的PDF工具集合的软件
如今对PDF处理的软件很多都是只是单一的功能。PDF Shaper给你完全不同的体验,因为PDF Shaper是一款免费的PDF工具集合的软件。有了PDF Shaper,你以后再也不用下载其他处理PDF的软件了。PDF Sha...

 2023年1月13日 19:03

CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 – Unauthenticated OS Command Injection
漏洞标题 CVE-2021-42071: Visual Tools DVR VX16 4.2.28.0 - Unauthenticated OS Command Injection 漏洞描述 Visual Tools DVR VX16 4.2.28.0 could allow an unauthenticated, remote attack...
 2021年11月22日 15:59
CVE-2021-44139: Alibaba Sentinel – Server-side request forgery (SSRF)
漏洞标题 CVE-2021-44139: Alibaba Sentinel - Server-side request forgery (SSRF) 漏洞描述 There is a Pre-Auth SSRF vulnerability in Alibaba Sentinel version 1.8.2, which allows remot...
2021年10月20日 17:08CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass
漏洞标题 CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass 漏洞描述 Apache HugeGraph-Server versions prior to 1.5.0 contain an authentication bypass vulnera...
2024年10月2日 04:27CVE-2022-1221: WordPress Gwyn’s Imagemap Selector <=0.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-1221: WordPress Gwyn's Imagemap Selector <=0.3.3 - Cross-Site Scripting 漏洞描述 Wordpress Gwyn's Imagemap Selector plugin 0.3.3 and prior contains a...
2022年6月27日 16:12Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216)
漏洞标题 Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216) 漏洞描述 Apache Solr是一个开源搜索服务器,使用Java语言开发,主要基于HTTP和Apache Luc...
2024年10月11日 23:10CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 - Cross Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or ins...
2023年10月10日 19:28CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
2024年4月22日 17:55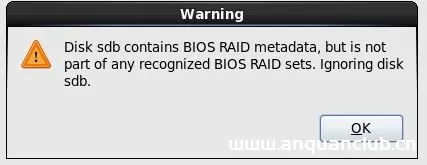
安装CentOS 6.x报错”Disk sda contains BIOS RAID metadata”解决方法_Linux
今天在安装CentOS6.2的时候,当进到检测硬盘的时候,总是过不去,报错如下: Disk sda contains BIOS RAID metadata, but is not part of any recognized BIOS RAID sets. Ignoring disk sda,...
2026年6月7日 11:45CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting
漏洞标题 CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting 漏洞描述 A PHP script in the source code release echoes arbitrary POST data. If a developer adopts...
2025年8月4日 08:44CVE-2023-3845: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3845: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been rated as problematic. Affected by this issue...
2023年6月19日 21:08CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion
漏洞标题 CVE-2018-9118: WordPress 99 Robots WP Background Takeover Advertisements <=4.1.4 - Local File Inclusion 漏洞描述 WordPress 99 Robots WP Background Takeover Advertisemen...
2018年8月5日 08:24CVE-2023-26842: ChurchCRM 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-26842: ChurchCRM 4.5.3 - Cross-Site Scripting 漏洞描述 A stored Cross-site scripting (XSS) vulnerability in ChurchCRM 4.5.3 allows remote attackers to inject arbi...
2023年12月2日 05:43CVE-2023-6909: Mlflow <2.9.2 - Path Traversal
漏洞标题 CVE-2023-6909: Mlflow <2.9.2 - Path Traversal 漏洞描述 Path Traversal: '\..\filename' in GitHub repository mlflow/mlflow prior to 2.9.2. PoC代码
2023年4月21日 03:32Carel pCOWeb
漏洞标题 Carel pCOWeb <B1.2.4 XSS (CVE-2019-11370) 漏洞描述 B1.2.4之前的Carel pCOWeb易受存储的跨站点脚本攻击,如config/pw_snmp.html“系统联系人”字段所示。 PoC代码 暂无
2019年1月28日 06:58Apache HTTPD 换行解析漏洞(CVE-2017-15715)
漏洞标题 Apache HTTPD 换行解析漏洞(CVE-2017-15715) 漏洞描述 Apache HTTPD 换行解析漏洞(CVE-2017-15715) PoC代码 暂无
2017年2月8日 07:24
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

