
最新发布第146页
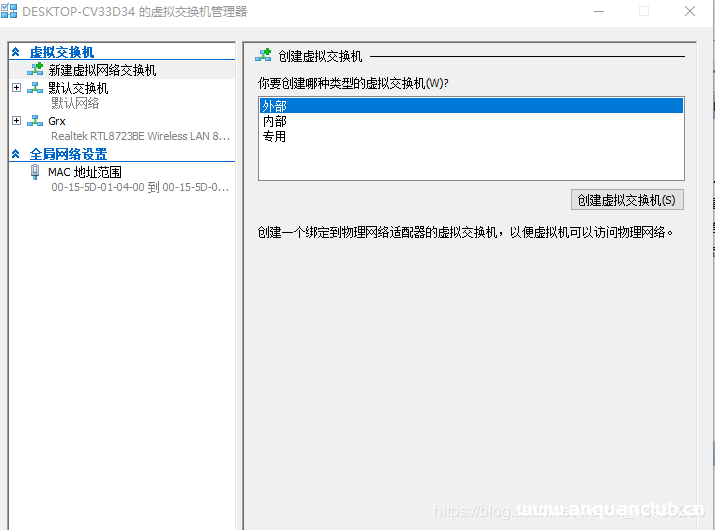
win10自带的虚拟机设置网络详细步骤(图文教程)_win服务器
这篇文章主要介绍了win10自带的虚拟机设置网络详细步骤(图文教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
 2024年4月26日 20:27
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53
CVE-2021-20091: Buffalo WSR-2533DHPL2 – Configuration File Injection
漏洞标题 CVE-2021-20091: Buffalo WSR-2533DHPL2 - Configuration File Injection 漏洞描述 The web interfaces of Buffalo WSR-2533DHPL2 firmware version <= 1.02 and WSR-2533DHP3 firm...
2021年3月29日 23:48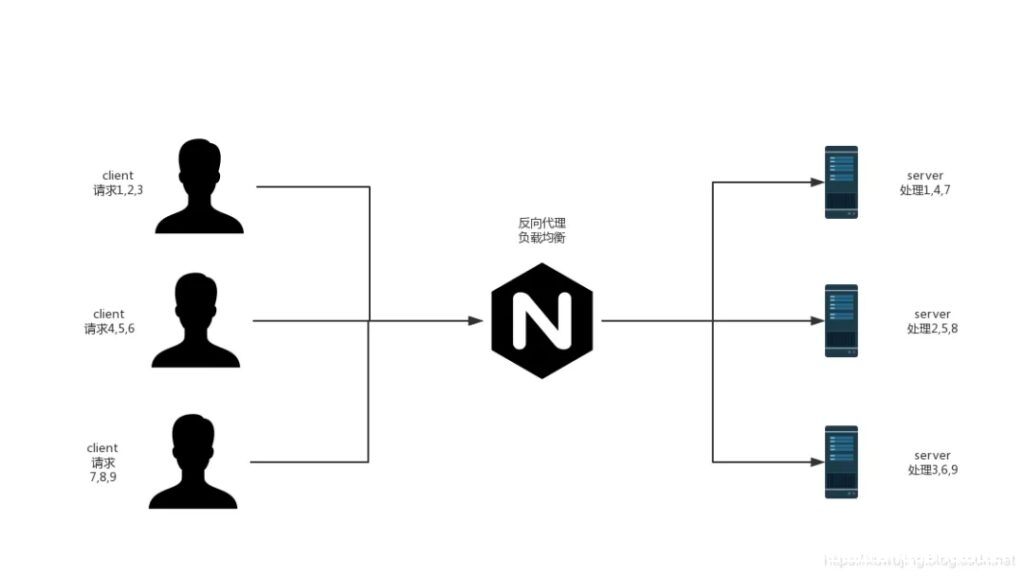
Nginx+SpringBoot实现负载均衡的示例_nginx
这篇文章主要介绍了Nginx优雅的实现负载均衡,帮助大家更好的理解和使用nginx,感兴趣的朋友可以了解下 负载均衡介绍 在介绍Nginx的负载均衡实现之前,先简单的说下负载均衡的分类,主要分为硬...
2023年4月7日 20:56CVE-2019-9618: WordPress GraceMedia Media Player 1.0 – Local File Inclusion
漏洞标题 CVE-2019-9618: WordPress GraceMedia Media Player 1.0 - Local File Inclusion 漏洞描述 WordPress GraceMedia Media Player plugin 1.0 is susceptible to local file inclusion vi...
2019年4月27日 12:14CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年10月2日 00:58CVE-2018-1000861: Jenkins – Remote Command Injection
漏洞标题 CVE-2018-1000861: Jenkins - Remote Command Injection 漏洞描述 Jenkins 2.153 and earlier and LTS 2.138.3 and earlier are susceptible to a remote command injection via stapl...
2018年12月10日 18:51CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年8月26日 14:49
阿里云ubuntu16.04如何搭建pptpd服务_Linux
这篇文章主要介绍了阿里云ubuntu16.04搭建pptpd,需要的朋友可以参考下 一、搭建pptp vpn 需开放1723端口和gre协议 1.阿里云有个安全组需要开放端口才能访问,需添加新的安全组规则。 登陆阿里云...
2026年8月7日 11:45
西方最大轮胎制造商普利司通遭勒索软件攻击,攻击者自称无政治立场
普利司通是世界最知名的轮胎制造商之一,在美洲拥有50多家生产工厂和55000名员工。近日,该公司确认遭到Lockbit勒索软件攻击,重要数据遭窃。Lockbit勒索软件团伙威胁普利司通在2022年3月15日23...
2022年3月16日 09:16CVE-2022-36883: Git Plugin up to 4.11.3 on Jenkins Build Authorization
漏洞标题 CVE-2022-36883: Git Plugin up to 4.11.3 on Jenkins Build Authorization 漏洞描述 A missing permission check in Jenkins Git Plugin 4.11.3 and earlier allows unauthenticated ...
2022年2月5日 17:08
使用TLS加密通讯远程连接Docker的示例详解_docker
这篇文章主要介绍了使用TLS加密通讯远程连接Docker的示例详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 默认情况下,Docker 通过非联网 UNI...
2022年12月11日 21:41linux查看防火墙是否关闭的实例方法_Linux
在本篇文章里小编给各位分享的是关于linux查看防火墙是否关闭的实例方法,需要的朋友们可以学习下。 一、service方式 查看防火墙状态: [root@centos6 ~]# service iptables status iptables:...
2024年3月23日 20:51CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
2024年11月9日 18:38CVE-2015-6477: Nordex NC2 – Cross-Site Scripting
漏洞标题 CVE-2015-6477: Nordex NC2 - Cross-Site Scripting 漏洞描述 Nordex NC2 contains a cross-site scripting vulnerability which allows an attacker to execute arbitrary script cod...
2015年11月7日 15:50CVE-2023-5222: Viessmann Vitogate 300 – Hardcoded Password
漏洞标题 CVE-2023-5222: Viessmann Vitogate 300 - Hardcoded Password 漏洞描述 A critical vulnerability in Viessmann Vitogate 300 up to 2.1.3.0 allows attackers to authenticate using...
2023年5月26日 06:43
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

